

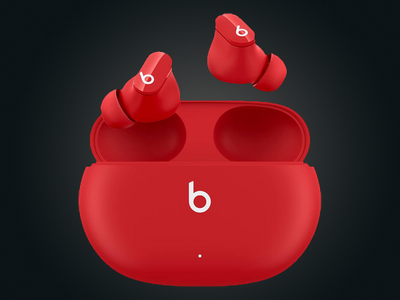

Владельцев Beats Studio Buds могли подслушивать через Bluetooth

Владельцев Beats Studio Buds могли подслушивать через Bluetooth

Владельцев Beats Studio Buds могли подслушивать через Bluetooth

Apple выпустила экстренное обновление для беспроводных наушников Beats Studio Buds, закрывающее опасную уязвимость, которая позволяла злоумышленникам подключаться к устройству без ведома владельца и прослушивать разговоры через встроенный микрофон.

Проблема получила идентификатор CVE-2025-20701 и 8,8 балла из 10 по шкале CVSS.

Уязвимость затрагивала Bluetooth-компоненты на базе SDK компании Airoha и позволяла злоумышленнику в радиусе действия Bluetooth установить соединение с устройством без подтверждения пользователя.

По данным Apple, атакующий мог получить доступ к микрофону наушников, если устройство находилось в режиме поиска сопряжения. Для эксплуатации не требовались ни пароли, ни дополнительные привилегии, ни какие-либо действия со стороны владельца. Патч вошёл в прошивку Beats Firmware Update 1B211.

О проблеме впервые рассказали специалисты ERNW GmbH ещё летом 2025 года на конференции TROOPERS в Германии. Тогда исследователи сообщили сразу о нескольких уязвимостях в чипах Airoha, которые в отдельных сценариях позволяли полностью захватывать управление наушниками через Bluetooth.

По словам экспертов, злоумышленники могли не только читать и изменять содержимое памяти устройства, но и использовать уже установленные доверенные связи с другими гаджетами, например со смартфоном пользователя.

Параллельно специалисты компании Paradigm Shift сообщили о новой аппаратной уязвимости в процессорах Apple A12 и A13. Исследователи разработали эксплойт usbliter8, который позволяет добиться выполнения произвольного кода на уровне SecureROM — одного из самых низкоуровневых компонентов безопасности устройства.

Особенность проблемы в том, что она находится в неизменяемом коде BootROM. Это означает, что исправить уязвимость обычным обновлением iOS невозможно.

По данным исследователей, под угрозой находятся устройства на чипах A12 и A13, тогда как более новые поколения процессоров защищены от этой атаки. Единственным надежным способом устранения риска специалисты называют переход на более современное оборудование.

Подпишитесь на новости

Штат Яндекса уменьшился на 5% на фоне роста выручки и прибыли

Общая численность сотрудников Яндекса снизилась до 90,6 тыс. человек — примерно на 5% относительно прошлогодних 95 тыс. Компания объясняет изменения пересмотром процессов в поддержке, разметке данных, логистике и бэк-офисе. Основной состав, насчитывающий около 31 тыс. человек, по её словам, не сократился.

Об этом Яндекс рассказал «Коммерсанту» после публикации результатов за третий квартал и девять месяцев 2026 года.

Таком образом, общий показатель включает и операционный персонал: представлять его как сокращение каждого двадцатого разработчика было бы ошибкой.

Финансовые результаты при этом выросли. За январь-сентябрь выручка увеличилась на 16%, до 1,17 трлн рублей, скорректированная чистая прибыль — на 46%, до 128,1 млрд. Но темпы роста выручки замедлились: годом ранее прирост за девять месяцев составлял 33%.

В компании указывают на охлаждение потребительского спроса и рекламного рынка, а также высокую базу сравнения. ИИ и автономные технологии остаются стратегическими направлениями.

Отдельный фактор — октябрьские атаки на дата-центры. Они произошли после окончания отчётного периода, поэтому их влияние в этих результатах ещё не отражено.

После атак Яндекс отозвал прогнозы по выручке и скорректированной EBITDA на 2026 год. Возобновить их публикацию компания рассмотрит со следующего квартала.

RSS: Новости на портале Anti-Malware.ru