

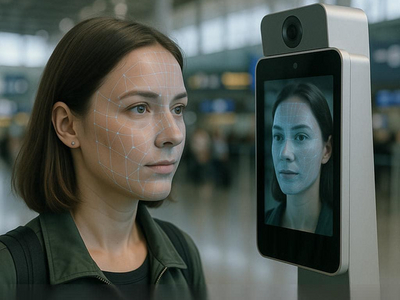

В Шереметьево и Пулково начался эксперимент по посадке с помощью биометрии

В Шереметьево и Пулково начался эксперимент по посадке с помощью биометрии

В Шереметьево и Пулково начался эксперимент по посадке с помощью биометрии

Сегодня в рамках программы «Аэрофлот Шаттл» пассажиры могут пройти идентификацию с помощью биометрии при регистрации, проходе в зону ожидания внутренних вылетов и посадке на рейс. Сдать биометрические данные можно прямо в аэропорту.

Сервис также будет доступен тем, кто передал такие данные заранее, например в офисах банка ВТБ, и разрешил их использование через «Госуслуги» или на сайте авиакомпании.

О тестировании посадки в самолёт с помощью биометрии «Аэрофлот» сообщил ещё в декабре 2025 года. Однако тогда конкретные сроки запуска эксперимента не назывались из-за необходимости согласовать все процедуры. Дату 1 июня 2026 года впервые публично назвал исполняющий обязанности ИТ-директора «Аэрофлота» Денис Попов на конференции ЦИПР-2026 19 мая.

Первыми новым сервисом воспользовались пассажиры, вылетевшие из Пулково, пишет «Фонтанка». Среди них были блогеры Татьяна Соловьёва, Марк Ерёмин и Артём Каширин, сотрудники сервиса «Мигом», участвовавшие в запуске сервиса, а также представители самого аэропорта. Позже об аналогичной возможности сообщил аэропорт Шереметьево.

Эксперимент будут расширять по мере готовности инфраструктуры других аэропортов.

«Сервис находится в высокой степени готовности. Сейчас завершается подготовка инфраструктуры аэропортов к приёму первых пассажиров. При этом каждый сможет самостоятельно решить, как именно пройти на борт — по паспорту или с использованием современных технологий. Применение биометрии исключительно добровольно», — рассказал «Российской газете» заместитель председателя правительства — руководитель аппарата правительства России Дмитрий Григоренко.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru