


UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

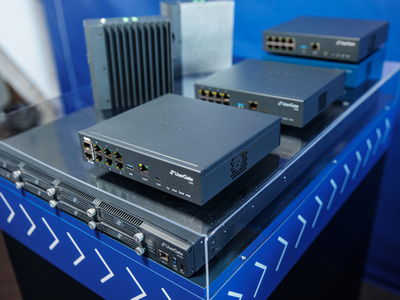
UserGate выпустил первую LTS-версию межсетевого экрана нового поколения UserGate NGFW. Релиз uNGFW 7.5 LTS стал частью обновлённого подхода компании к выпуску версий и контролю качества, который начали менять в 2025 году.

LTS означает Long Term Support — версию с длительной поддержкой. После дополнительного согласования с заказчиками релизу планируют присвоить статус General Deployment. После этого его будут рекомендовать для установки всем клиентам.

Одним из главных изменений в uNGFW 7.5 LTS стал переработанный кластер отказоустойчивости. В режиме Active-Passive теперь можно использовать виртуальные MAC-адреса, что должно упростить сетевую интеграцию и сделать работу кластера стабильнее. Для облачных развертываний добавили отправку служебного трафика в режиме Unicast, в том числе с учётом работы в Yandex Cloud.

Также появились новые инструменты мониторинга. Например, система может проверять доступность сетевых интерфейсов и отслеживать отказ одного из соединений bond-интерфейса на активном узле. Администратор при этом сам определяет, какие интерфейсы считать критичными. Управление кластером вынесли в отдельный раздел веб-интерфейса.

Второй крупный блок изменений касается VPN. В UserGate говорят о росте производительности — на некоторых платформах до двух раз. Также добавлены аутентификация по предварительно согласованному ключу для IKEv2 и поддержка анонсов нескольких сетей в подключениях Site-to-Site на том же протоколе.

Кроме того, релиз поддерживает UserGate Client 7.5 LTS для защищённого удалённого доступа и NAC, DTLS VPN, а интерфейс настройки VPN-подключений переработали.

Ещё одно заметное изменение — автоматический сбор обезличенной телеметрии, но только с согласия заказчика. Она должна помочь разработчикам понимать, какие функции используются чаще, где возникают ошибки и какие сценарии стоит дорабатывать в первую очередь.

В UserGate отмечают, что релиз тестировали участники программы раннего доступа uTechmates. Версия уже включена в сертификат ФСТЭК, а вариант uNGFW 7.5 LTS с ГОСТ VPN проходит сертификацию в ФСБ России.

Параллельно компания выпустила LTS-версии других продуктов экосистемы: UserGate Client 7.5 LTS, UserGate Log Analyzer 7.5 LTS и UserGate Management Center 7.5 LTS. Все они уже доступны для скачивания в личном кабинете UserGate.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru