


Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Исследователи из Технологического института Карлсруэ показали новый фокус с Wi-Fi. Оказывается, обычные роутеры могут помогать распознавать людей, которые просто ходят по комнате. Даже если у человека нет с собой смартфона, часов или другого беспроводного устройства.

Метод получил название BFId. Он использует данные beamforming — технологии, с помощью которой машрутизатор направляет сигнал в сторону подключённых устройств.

Проблема в том, что часть этих данных передаётся без шифрования, и их можно пассивно перехватывать обычным адаптером Wi-Fi в режиме мониторинга.

Дальше начинается самое интересное. Человек проходит через комнату, его тело немного меняет радиосигнал, а система анализирует эти изменения. По сути, Wi-Fi превращается в невидимую камеру, только вместо картинки — радиоволны и математика.


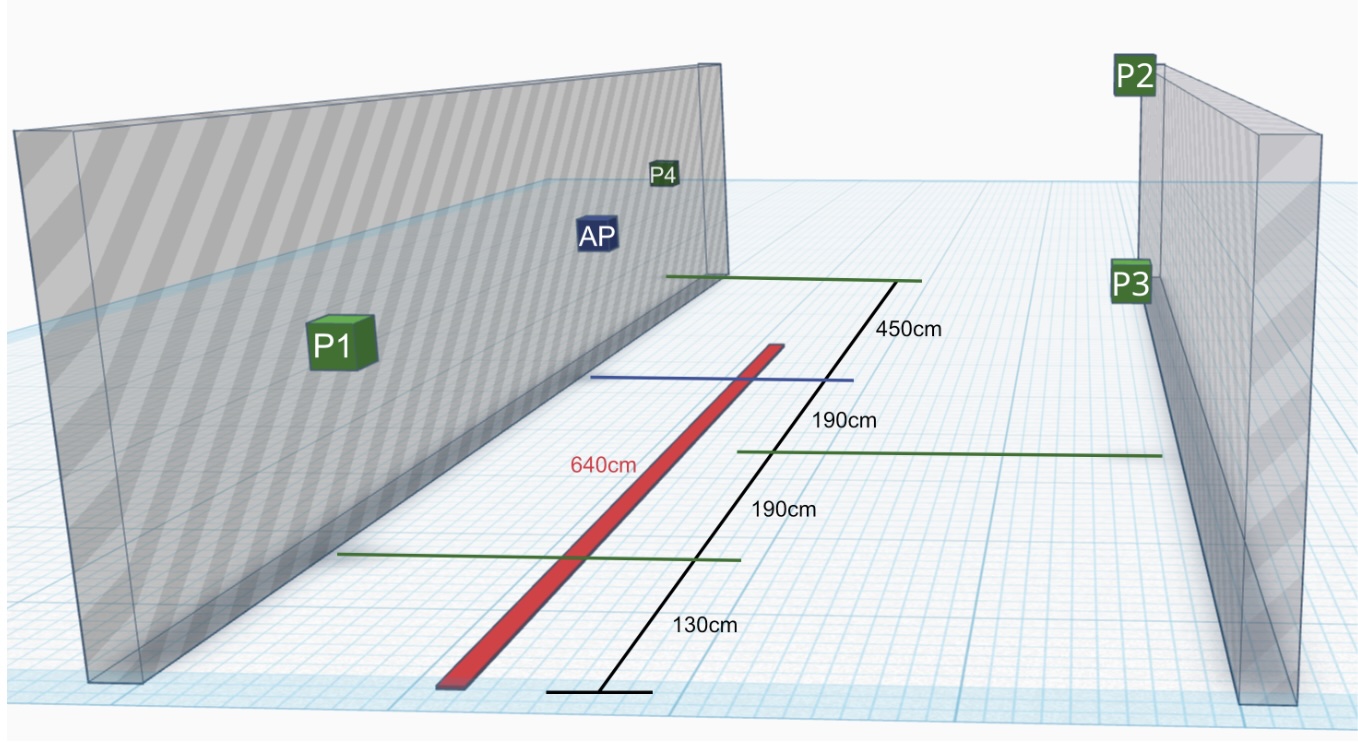
В эксперименте участвовали 197 человек. По данным исследователей, BFId смог распознавать людей с точностью до 99,5%. Для сравнения: старые методы на базе CSI показали 82,4% на сопоставимой выборке. То есть новый подход оказался не просто рабочим, а очень бодрым.

Главный неприятный момент — для атаки не нужно подключаться к целевой сети, взламывать пароль или ставить специальное оборудование. Достаточно находиться рядом и слушать незашифрованные служебные данные Wi-Fi. Роутер делает свою обычную работу, а побочный эффект — потенциальная слежка за людьми в помещении.

Исследователи пробовали снизить риск, например уменьшить частоту отчётов beamforming. Но это почти не помогло: точность распознавания всё равно оставалась высокой. А вот шифрование таких данных потребовало бы изменений в стандарте Wi-Fi и могло бы сломать совместимость со старыми устройствами.

Ситуацию делает ещё веселее новый стандарт 802.11bf, который как раз формализует обнаружение присутствия и мониторинг окружающей среды через Wi-Fi.

Авторы работы считают, что в стандарт нужно заранее добавить нормальные защитные механизмы.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru