


BIOS «Рикор» вылетел из реестра российского ПО из-за неактуальных данных

BIOS «Рикор» вылетел из реестра российского ПО из-за неактуальных данных

BIOS «Рикор» вылетел из реестра российского ПО из-за неактуальных данных

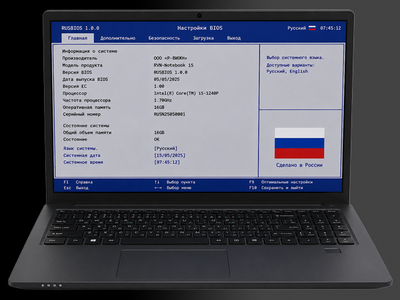
Из реестра российского программного обеспечения исключили BIOS компании «Рикор». Запись удалили по поручению Минцифры от 12 мая 2026 года. Формальная причина звучит так: сведения в реестре стали неактуальными, а правообладатель не ответил на запрос ведомства об их обновлении.

В Минцифры пояснили, что направляли компании запрос о необходимости актуализировать данные. Ответа не последовало, поэтому по правилам ведения реестра продукт можно было исключить.

Речь идёт не о рядовой утилите, а о BIOS — низкоуровневом системном ПО, которое первым просыпается при включении устройства, инициализирует оборудование и запускает дальнейшую загрузку.

Для производителей серверов, десктопов и промышленной техники наличие отечественной системы ввода-вывода может быть важным аргументом в закупках, особенно государственных.

«Рикор» объявил о создании российского аналога BIOS ещё в 2018 году, а в реестр российского ПО продукт внесли в 2023-м. Исключённая версия была совместима со спецификацией UEFI и предназначалась для ноутбуков, моноблоков, персональных компьютеров, промышленных ПК, тонких клиентов и других устройств на базе x86-процессоров AMD и Intel.

В самой компании заявили, что старая запись действительно потеряла актуальность. По словам гендиректора «Рикор Групп» Бориса Иванова, из продуктовой линейки убрали серверы на базе AMD, а сейчас вводят серверы на Intel Xeon Gen4/Gen5. Кроме того, разработку ПО выделили в отдельное юрлицо — «Рикор ИИ».

Продлевать реестровую запись от 1 марта 2023 года компания не планирует. Новые заявки в Минцифры, включая ПО базового ввода-вывода, «Рикор» собирается подавать уже от имени «Рикор ИИ».

По данным CNews, в реестре Минцифры сейчас остаётся больше трёх десятков вариантов российских BIOS. При этом участники рынка признают: часть решений может быть создана на базе зарубежного исходного кода с доработками под конкретные устройства.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru