


Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупреждает об изменении ранее известной схемы кражи аккаунтов в мессенджерах. На этот раз злоумышленники ориентируются на пользователей отечественного МАКС.

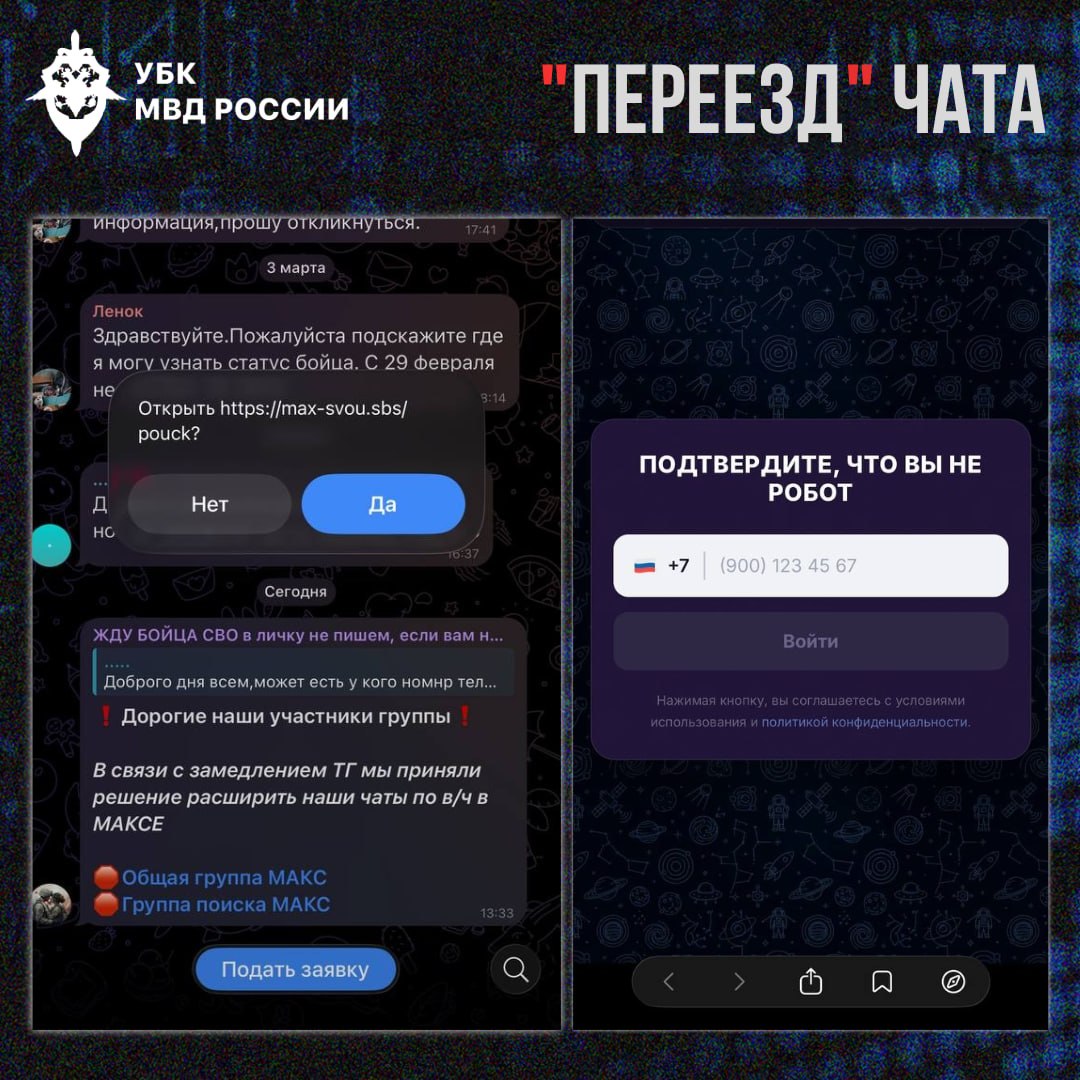
Как сообщает УБК МВД в официальном телеграм-канале «Вестник киберполиции России», наиболее активно мошенники действуют в группах, где родственники ищут пропавших без вести военнослужащих.

Там злоумышленники размещают сообщения о якобы переносе чата на другую платформу из-за блокировок или технических проблем.

Однако ссылка, которую публикуют мошенники, ведёт в бот. В нём пользователю предлагают ввести номер телефона и код из СМС-сообщения. Так происходит угон аккаунта уже на другой платформе.

«Подобные сообщества изначально находятся в зоне повышенного внимания противника. Размещая там персональные данные, фотографии, детали службы или перемещений, пользователи нередко сами раскрывают чувствительную информацию. Также чаты используются мошенниками для выбора жертв. После размещения сообщений о поиске злоумышленники могут выходить в личные сообщения с предложениями „помощи“, „ускорения выплат“ или „проверки статуса“», — предупреждает УБК МВД.

Массовые кампании по краже аккаунтов в МАКС фиксировались и раньше. Обычно злоумышленники действовали от имени сотрудников команды мессенджера и предлагали активировать «аккаунт безопасности». Выполнение таких инструкций приводило к потере учётной записи.

В целом активность злоумышленников на российской платформе остаётся довольно высокой. МАКС используют для распространения вредоносных приложений и фишинговых ссылок.

Подпишитесь на новости

На Госуслугах появится зеленая кнопка для разморозки онлайн-операций

Попались на уловки мошенников и заморозили важные онлайн-операции? Но потом нужно вернуть контроль над ситуацией и снять ограничения. На «Госуслугах» готовят не только красную, но и зеленую кнопку, последняя позволит отменить защитную блокировку после подтверждения личности.

О разработке красной кнопки вице-премьер Дмитрий Григоренко ранее рассказал СМИ. Ее задача — замораживать значимые онлайн-операции, если человек стал жертвой аферистов. Теперь он сообщил и об обратном механизме: зеленая кнопка должна заработать в 2026 году.

Но просто вернуть все как было не получится, для снятия заморозки потребуется подтвердить личность. Каким именно способом и сколько времени займет восстановление доступа к операциям, в приведенном заявлении не уточняется.

Кнопки появятся на фоне подготовки третьего пакета мер против кибермошенников. В конце сентября Минцифры вынесло его на общественное обсуждение — внутри почти 20 инициатив.

Среди них есть единая «Платформа согласий» на «Госуслугах». Через нее пользователи смогут увидеть, какие организации используют их персональные данные и зачем, а также отозвать ранее выданные разрешения. Пакет затрагивает и оборот сим-карт, и правила СМС-рассылок.

Ране мы писали, что вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры.

RSS: Новости на портале Anti-Malware.ru