


Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

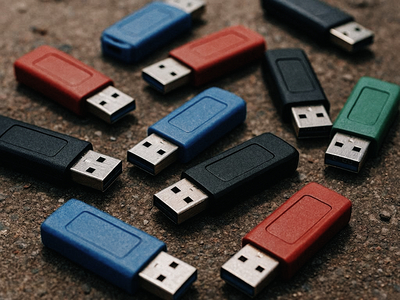
Злоумышленники вновь начали разбрасывать заражённые накопители около офисов, в лифтах и на парковках бизнес-центров в России. Их цель — заразить устройства вредоносными программами и таким образом попасть в инфраструктуру компаний. Кроме того, под флеш-диски могут маскироваться устройства, выводящие компьютеры из строя.

Практика распространения зловредов через внешние накопители получила широкое распространение ещё в 2010 году.

Уже тогда такой способ доставки вредоносных программ входил в топ-5 популярных методов. Позже он стал «визитной карточкой» некоторых APT-группировок.

Как рассказала РИА Новости ведущий эксперт по информационной безопасности MWS Cloud Илона Кокова, такой способ атак снова набирает популярность в России:

«Флешки разбрасывают намеренно — у офисов, в лифтах или на парковках бизнес-центров. В экспериментах ИБ больше половины людей подключают найденные флешки к своим устройствам. И этого достаточно, чтобы попасть в инфраструктуру без взломов и сложных техник».

В качестве контейнера для вредоносной программы злоумышленники используют файлы, которые система отображает как документы или фотографии. При попытке открыть такой файл запускается вредоносный код либо начинается его загрузка с внешних ресурсов. В результате атакующие могут проникнуть в систему, используя имеющиеся уязвимости или получив управление компьютером через средства удалённого доступа. Возможны также кража, шифрование или уничтожение данных — причём не только на локальных, но и на сетевых дисках.

Получив доступ к одному компьютеру, злоумышленники могут попытаться продвинуться дальше во внутреннюю сеть компании, включая серверы и другие инфраструктурные узлы. При этом сотрудник, который подобрал и подключил накопитель, рискует оказаться формальным виновником инцидента.

Илона Кокова рекомендует не подключать найденные накопители и не пытаться проверять их самостоятельно. Внешний вид устройства при этом не имеет значения.

«Если устройство найдено в офисе — передайте в ИТ или ИБ. Если флешка найдена в общественном месте — проще и безопаснее её выбросить. Если что-то выглядит как "бесплатный подарок" — скорее всего, это не подарок и не случайность. И если найденное устройство оказалось у вас в руках, это ещё не повод его подключать к своему компьютеру», — резюмирует эксперт.

Firefox 156 научился экономить ресурсы на тяжёлых JPEG

Mozilla выпустила Firefox 156 с оптимизацией обработки крупных JPEG-изображений. Браузер теперь расходует меньше оперативной памяти и процессорного времени, когда сайту нужно показать огромную фотографию в виде скромной картинки. Оптимизация касается изображений, которые перед отображением уменьшаются средствами страницы.

Обычно браузеру приходится сначала декодировать JPEG почти целиком, а затем масштабировать его до нужного размера.

На сайтах с фотогалереями, интернет-магазинах и новостных лентах таких файлов могут быть десятки, поэтому нагрузка быстро складывается в неприятную сумму.

Firefox 156 снижает затраты именно на этот сценарий. Mozilla не приводит единого процента ускорения или экономии памяти: результат будет зависеть от размера исходных файлов, количества изображений и параметров компьютера.

Второе заметное улучшение досталось встроенному просмотрщику PDF. По данным Mozilla, после оптимизации он может запускаться до 45% быстрее. Особенно заметным изменение должно стать при первом открытии документа, когда браузер загружает необходимые компоненты.

Обновление выходит 15 сентября для поддерживаемых настольных платформ. Проверить его наличие можно через меню Firefox: «Настройки» → «О Firefox». Браузер самостоятельно найдёт новую версию и предложит перезапуск.

RSS: Новости на портале Anti-Malware.ru