


ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

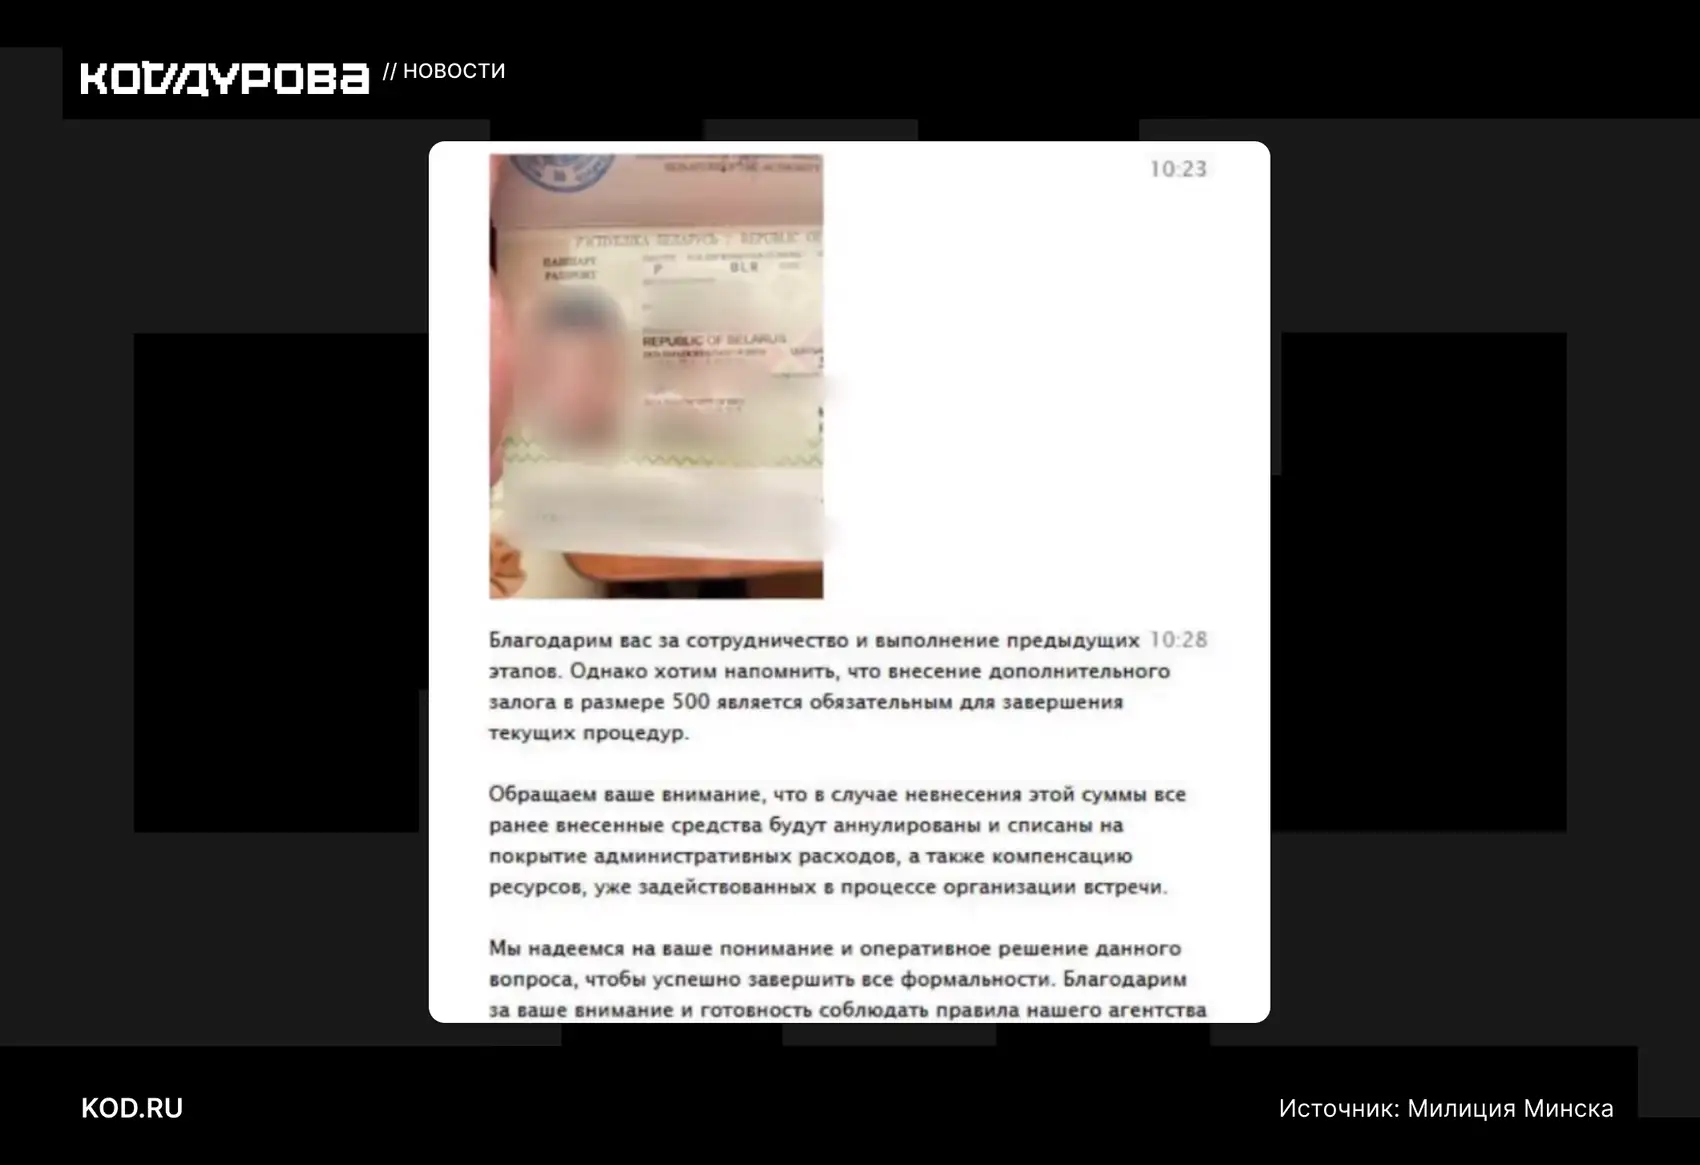
Сотрудники профильного подразделения ГУВД Минска и Следственного комитета Республики Беларусь задержали молодых мужчину и девушку, которые занимались мошенничеством под видом оказания интим-услуг. Они выманивали деньги у потенциальных клиентов, постепенно повышая финансовые требования.

О задержании подозреваемых сообщил телеграм-канал минской милиции. В криминальной схеме роли были чётко распределены: молодой человек выдавал себя за сутенёра, а девушка отвечала за техническую часть.

«Фигуранты использовали возможности искусственного интеллекта, а также фотографии женщин, опубликованные в соцсетях. С помощью фейковых анкет они находили потенциальных жертв, вступали в переписку с мужчинами и предлагали провести время за деньги», — говорится в официальном сообщении минской милиции.

При этом злоумышленники не ограничивались генерацией изображений несуществующих эскортниц. От их имени они создавали видеокружки и выходили на связь с потенциальными клиентами, создавая впечатление общения с реальными людьми.

У тех, кто соглашался на встречу, мошенники требовали залог в размере 500 белорусских рублей — около 12 500 российских рублей. После этого они нередко выдвигали дополнительные финансовые условия под разными предлогами. Когда жертва прекращала платить, её просто блокировали. Полученные средства злоумышленники выводили за рубеж.

Схема работала на профильных ресурсах и сайтах знакомств. По данным белорусских СМИ, подтверждёнными жертвами криминального дуэта стали около 60 человек.

По данным российской компании «Эфшесть» / F6, средняя выручка аферистов, работающих по схеме фальшивых свиданий, составляет около 20 тыс. российских рублей. Помимо прямого выманивания денег, злоумышленники используют и другие способы монетизации: перенаправляют жертв на фишинговые ресурсы, навязывают вредоносные приложения под разными предлогами, а также продают несуществующие товары и услуги.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru