

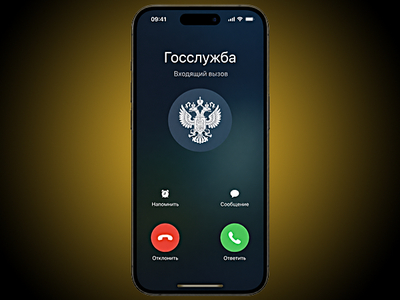

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

Департамент информационных технологий Москвы запустил пилотный проект по маркировке входящих вызовов с номеров городских горячих линий. Теперь при таком звонке на экране телефона будет отображаться не просто номер, а название ведомства или сервиса.

Пока, по данным ТАСС, в пилоте участвуют операторы «Билайн» и Т2. Маркировка уже работает для семи городских горячих линий и организаций, специалисты которых могут звонить москвичам по заявкам или с информационными сообщениями.

Например, на экране может появиться название КЦ «Московский транспорт», Госинспекции по недвижимости, Единого диспетчерского центра, Департамента труда и социальной защиты населения, системы видеонаблюдения Москвы, Роспотребнадзора по Москве или Фонда МИК.

Названия будут отображаться на кириллице, а при необходимости и на латинице. Идея в том, чтобы человек сразу понимал, кто ему звонит, и не путал официальный городской звонок с неизвестным номером.

В ДИТ Москвы считают, что такая маркировка поможет защитить горожан от мошенников и снизит риск подмены городских номеров. Если на экране отображается название городской службы, пользователю проще понять, что звонок действительно идёт от официальной организации.

После тестирования проект планируют расширить на другие номера городских горячих линий, а также подключить абонентов всех операторов «большой четвёрки».

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru