


WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) готовит новый способ резервного копирования переписок. Сейчас пользователи обычно сохраняют бэкапы в Google Drive на Android или iCloud на iPhone, но Meta хочет добавить ещё один вариант — хранение резервных копий на собственных серверах.

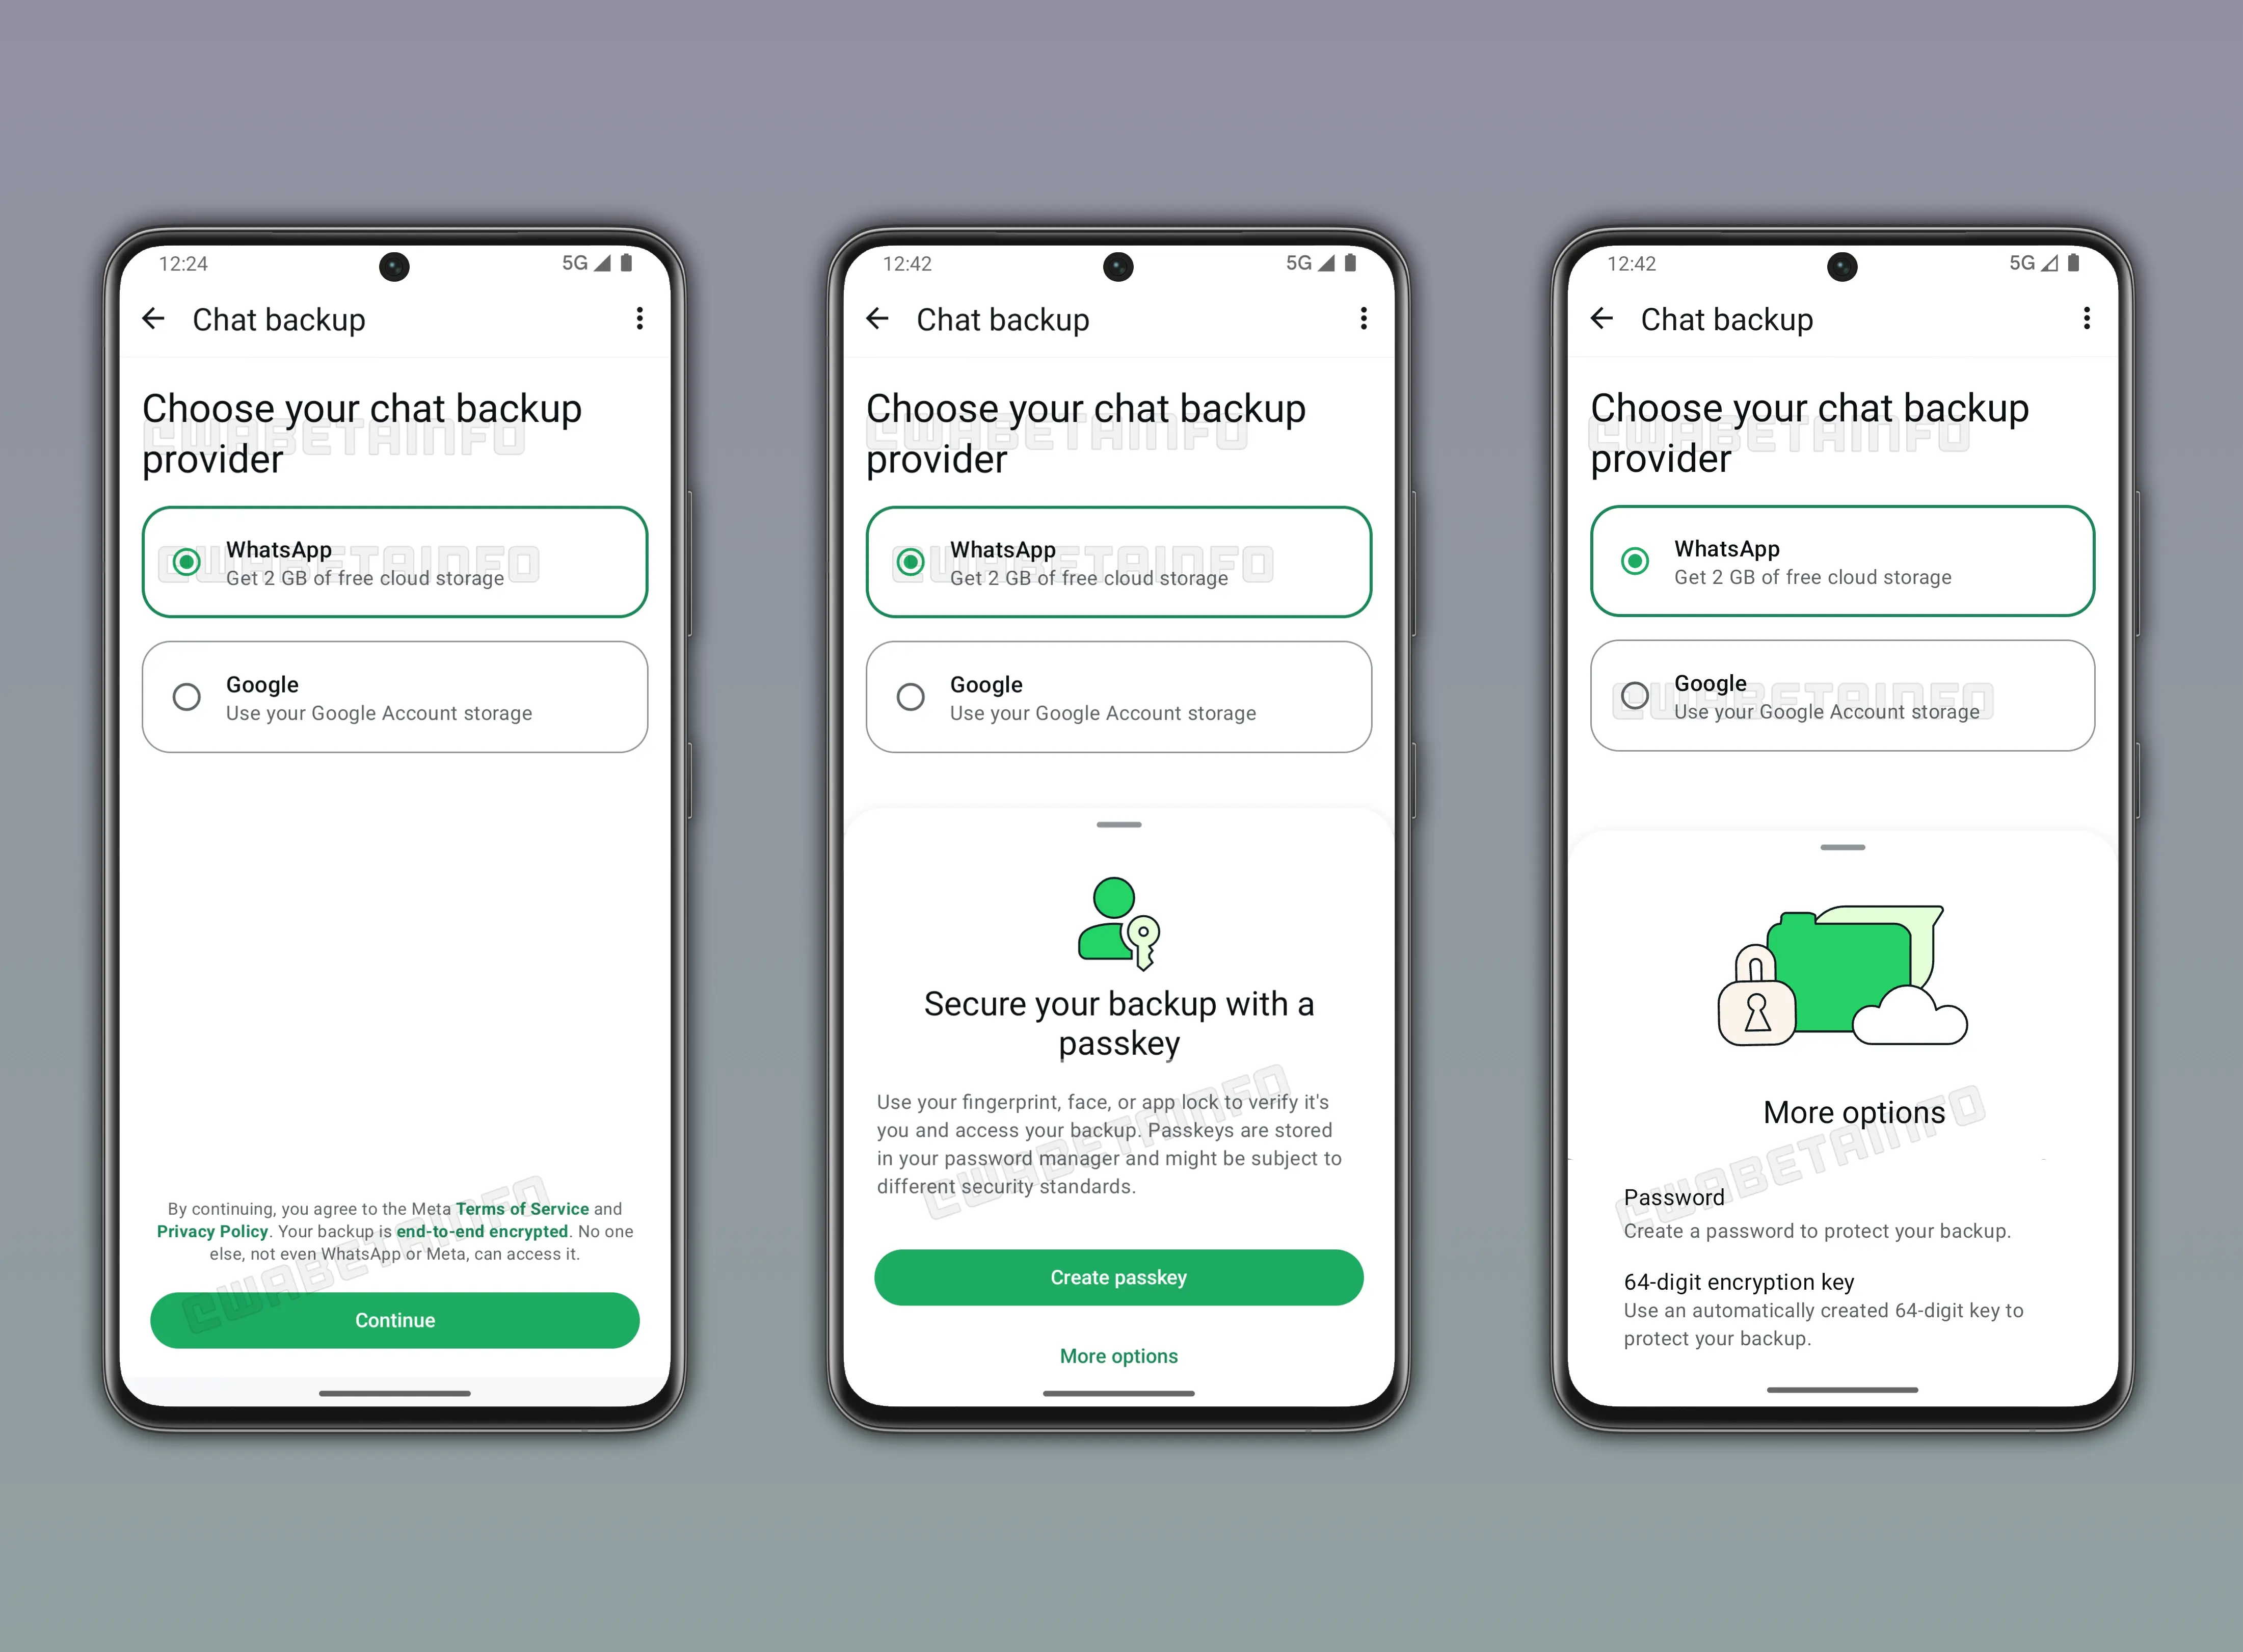
По данным WABetaInfo, в приложении может появиться выбор поставщика резервного копирования: например, Google или WhatsApp.

При этом компания обещает защитить такие копии сквозным шифрованием, чтобы доступ к данным не получила даже сама Meta.

Для защиты чатов будет использоваться ключи доступа (passkey). Пользователь сможет открывать доступ к резервной копии с помощью отпечатка пальца или распознавания лица.


Сам passkey будет храниться в менеджере паролей. Кроме того, резервные копии будут шифроваться с помощью 64-значного ключа.

Ожидается, что у нового сервиса будет бесплатный и платный варианты. В бесплатном тарифе пользователям могут дать 2 ГБ для резервных копий, а в платном — 50 ГБ за $0,99 (74 рубля).

Такой вариант может быть особенно удобен для тех, кто не хочет занимать место в Google Drive или iCloud. Если резервные копии можно будет перенести в инфраструктуру WhatsApp, пользователи смогут освободить облачное хранилище Google или Apple.

При этом пока остаются вопросы. Например, неизвестно, получат ли бесплатные 2 ГБ все пользователи или только подписчики WhatsApp Plus. Также неясно, станет ли платный тариф частью этой подписки. Функция пока находится в разработке, поэтому детали могут измениться до релиза.

Напомним, WhatsApp работает над новой функцией для Android — пузырьками уведомлений.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru