


WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) готовит новый способ резервного копирования переписок. Сейчас пользователи обычно сохраняют бэкапы в Google Drive на Android или iCloud на iPhone, но Meta хочет добавить ещё один вариант — хранение резервных копий на собственных серверах.

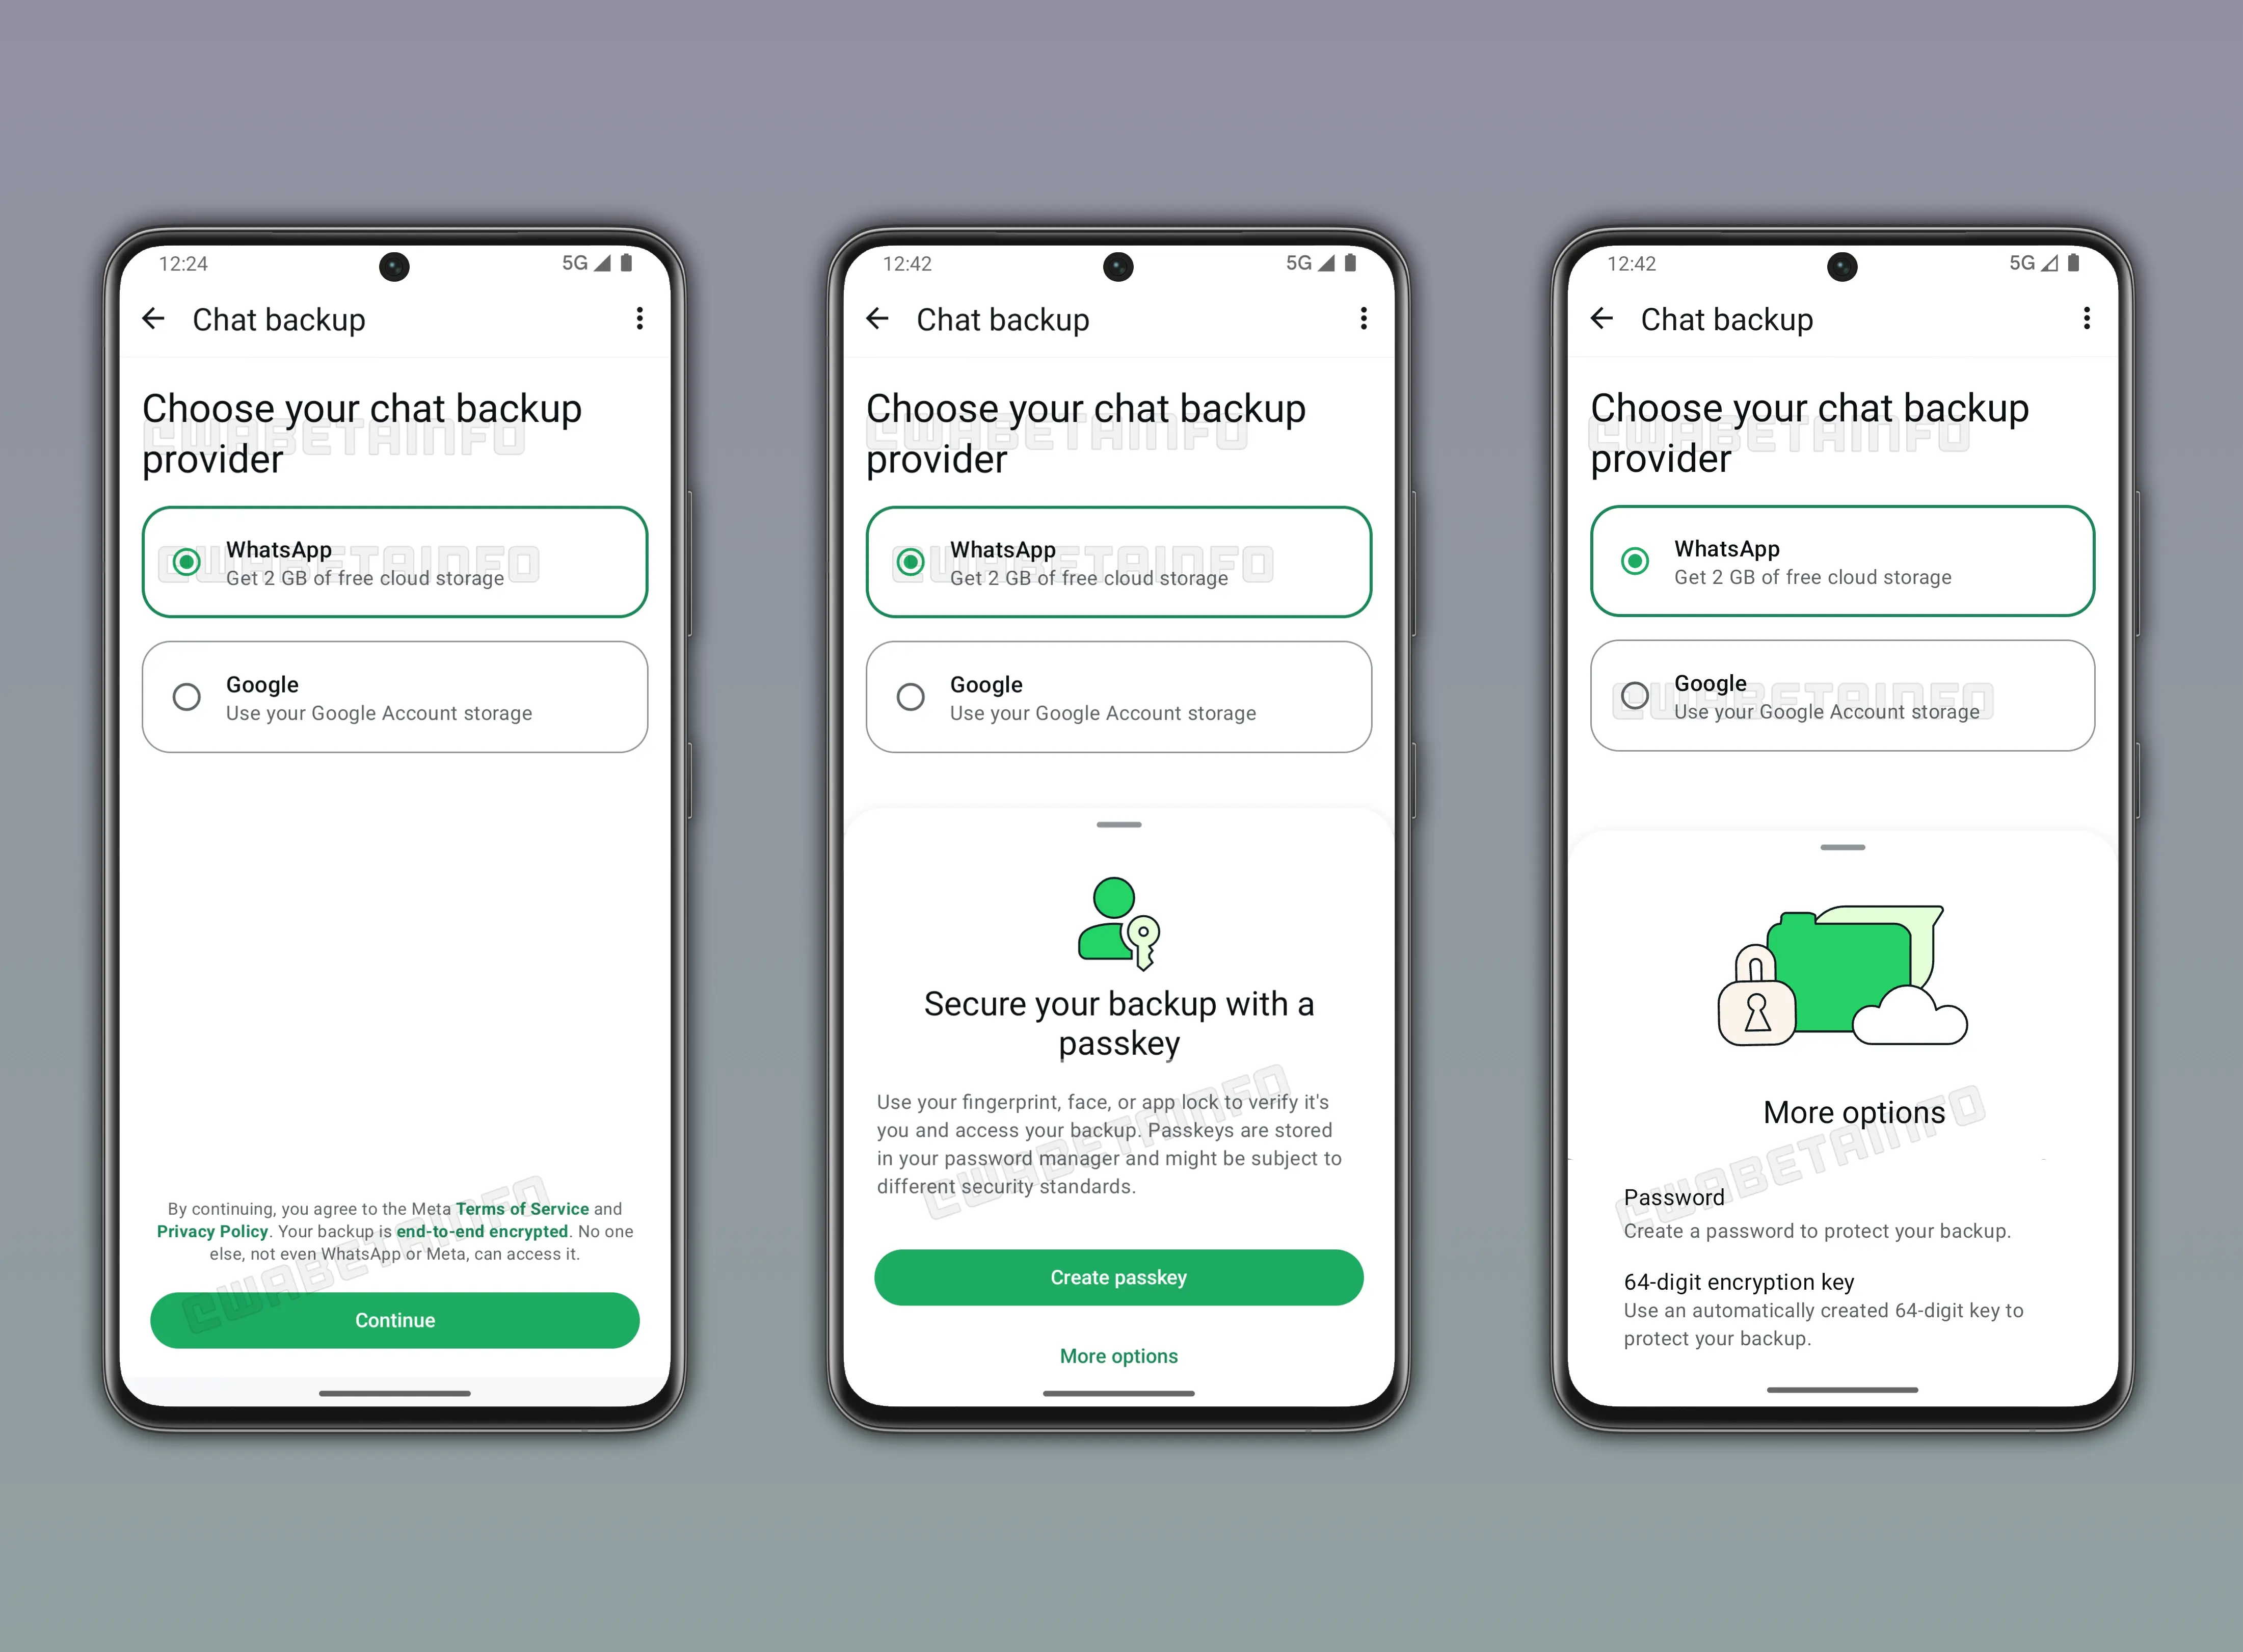
По данным WABetaInfo, в приложении может появиться выбор поставщика резервного копирования: например, Google или WhatsApp.

При этом компания обещает защитить такие копии сквозным шифрованием, чтобы доступ к данным не получила даже сама Meta.

Для защиты чатов будет использоваться ключи доступа (passkey). Пользователь сможет открывать доступ к резервной копии с помощью отпечатка пальца или распознавания лица.


Сам passkey будет храниться в менеджере паролей. Кроме того, резервные копии будут шифроваться с помощью 64-значного ключа.

Ожидается, что у нового сервиса будет бесплатный и платный варианты. В бесплатном тарифе пользователям могут дать 2 ГБ для резервных копий, а в платном — 50 ГБ за $0,99 (74 рубля).

Такой вариант может быть особенно удобен для тех, кто не хочет занимать место в Google Drive или iCloud. Если резервные копии можно будет перенести в инфраструктуру WhatsApp, пользователи смогут освободить облачное хранилище Google или Apple.

При этом пока остаются вопросы. Например, неизвестно, получат ли бесплатные 2 ГБ все пользователи или только подписчики WhatsApp Plus. Также неясно, станет ли платный тариф частью этой подписки. Функция пока находится в разработке, поэтому детали могут измениться до релиза.

Напомним, WhatsApp работает над новой функцией для Android — пузырьками уведомлений.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru