


В Google Play нашли фейковую читалку с Android-трояном Anatsa

В Google Play нашли фейковую читалку с Android-трояном Anatsa

В Google Play нашли фейковую читалку с Android-трояном Anatsa

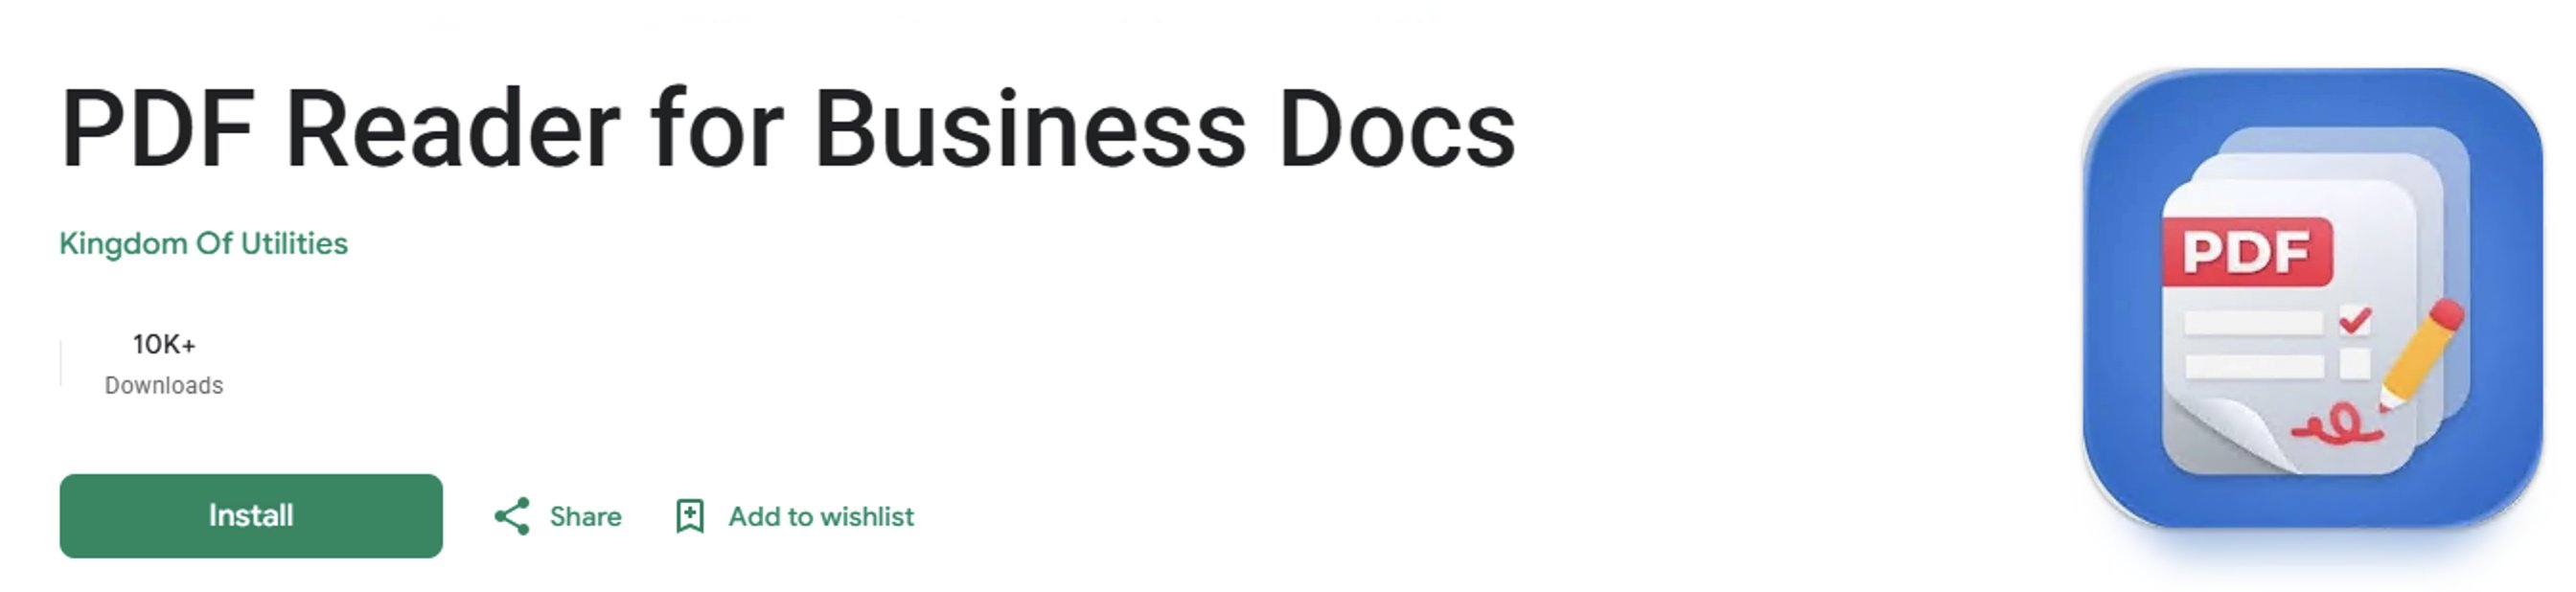
Исследователи обнаружили в Google Play вредоносное приложение для Android, маскирующееся под утилиту для чтения документов. Этот софт загружает на устройства банковский троян Anatsa, также известный как TeaBot. До удаления из магазина приложение успели установить более 10 тыс. раз.

Согласно описанию, сначала пользователь видел вроде бы обычное приложение для работы с документами.

После установки оно не сразу начинало вредоносную активность, а выступало в роли загрузчика: позже скачивало основной пейлоад с удалённого сервера. Такой подход помогает обходить первичные проверки и не вызывать подозрений у пользователя.

После заражения Anatsa подключалась к командным серверам и могла получать от операторов инструкции. Этот троян нацелен прежде всего на банковские приложения и умеет подменять экраны входа, перехватывать ввод, делать снимки экрана, читать СМС с одноразовыми кодами и помогать злоумышленникам проводить мошеннические операции.


Особенно опасны запросы к службам специальных возможностей Android. Если пользователь выдаёт такие разрешения вредоносному приложению, оно получает гораздо больше контроля над устройством и может работать незаметнее.

Инцидент снова показывает, что даже официальный магазин приложений не даёт стопроцентной гарантии безопасности. Злоумышленники всё чаще загружают в Google Play внешне безобидные приложения, а вредоносные функции активируют уже после установки.

Пользователям стоит внимательнее смотреть на разработчика, отзывы, количество установок и запрашиваемые разрешения. А если приложение для чтения документов внезапно просит доступ к специальным возможностям, СМС или другим важным функциям, это очень веский повод сразу его удалить.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru