


Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

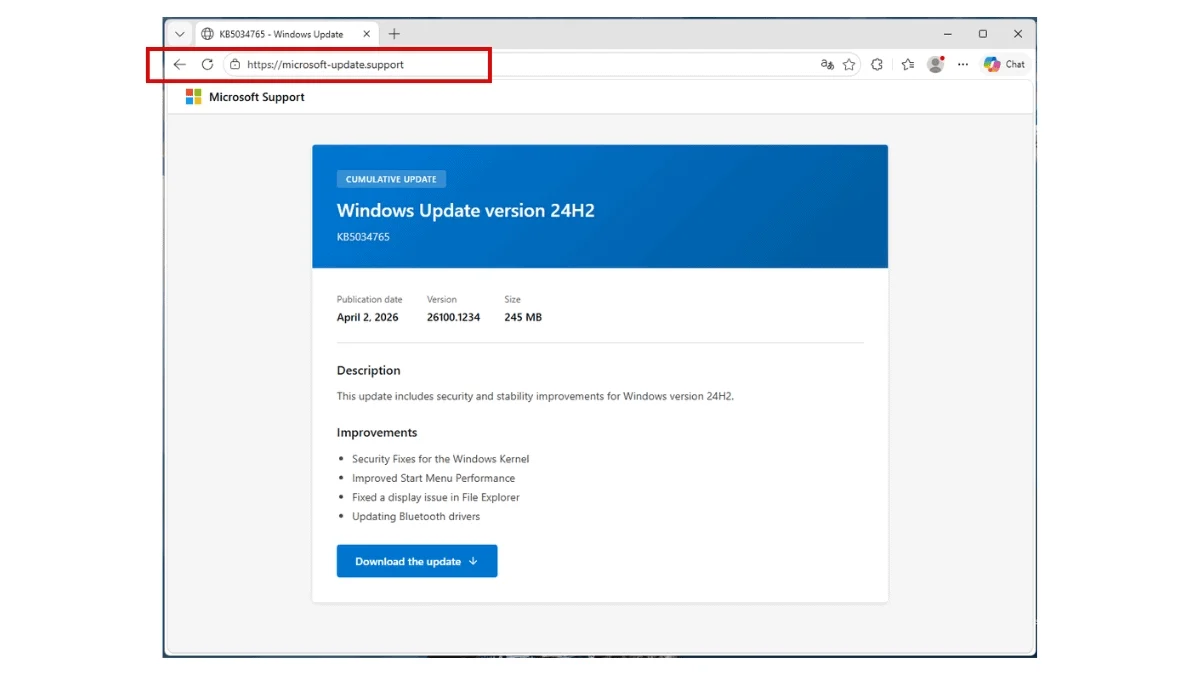
Пользователей Windows 11 предупредили о новой ловушке: мошенники замаскировали вредоносный файл под обычное системное обновление и раздают его через поддельный сайт, очень похожий на страницу поддержки Microsoft.

О схеме рассказали исследователи из Malwarebytes. По данным компании, злоумышленники используют домен microsoft-update[.]support, который выглядит достаточно убедительно.

На сайте размещена якобы накопительная версия обновления для Windows 11 24H2 с правдоподобным номером в стиле KB и большой кнопкой загрузки.


Снаружи всё выглядит почти безобидно: пользователь скачивает файл, который похож на стандартный пакет обновления Windows. Но на деле это инфостилер — вредонос для кражи паролей, платёжных данных и доступа к аккаунтам.

Malwarebytes отдельно подчёркивает, что файл собран с помощью легитимного инструмента упаковки, из-за чего он может выглядеть правдоподобно не только для человека, но и для защитного софта.

После запуска вредоносная программа, по данным исследователей, разворачивает Electron-приложение и дополнительные скрипты, которые подгружают новые компоненты в фоне. Такой подход помогает замаскировать заражение под обычные системные процессы и усложняет быстрое обнаружение проблемы.

Ещё один тревожный момент — закрепление в системе. Вредонос меняет параметры автозагрузки и размещает замаскированные ярлыки в системных папках, чтобы снова запускаться после перезагрузки.

Параллельно он связывается с внешними серверами, собирает сведения о системе и отправляет украденные данные наружу. В одной из проверок образец вообще не определялся антивирусными движками, что делает схему особенно неприятной.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru