


Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

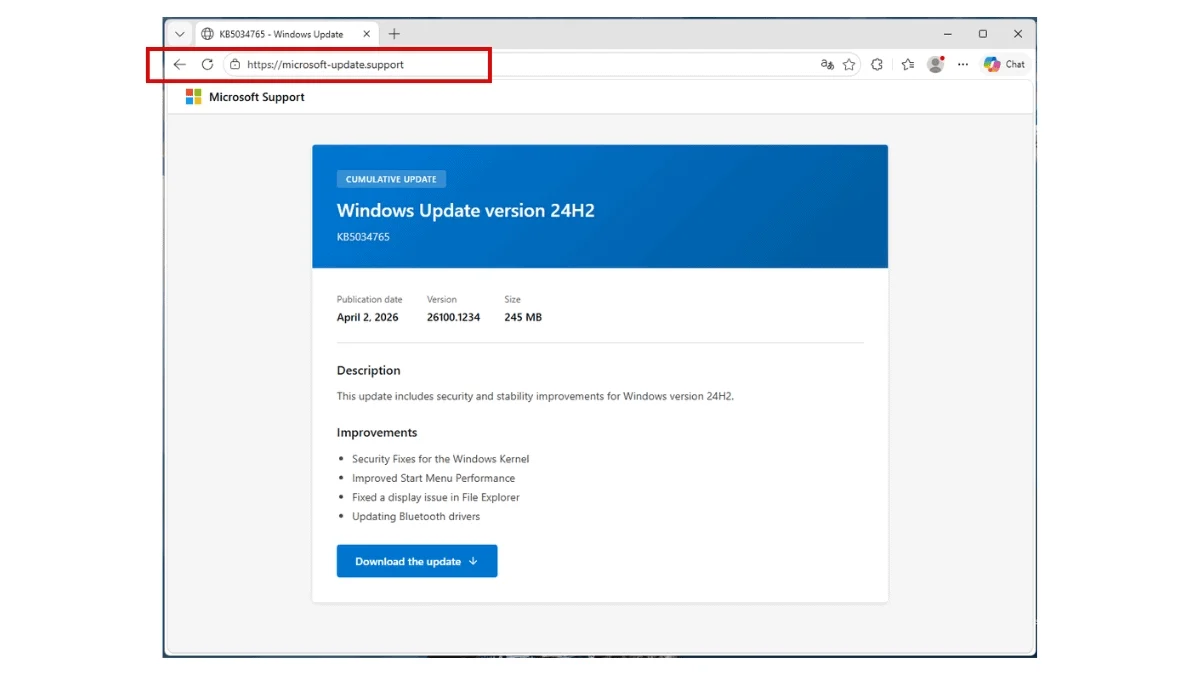
Пользователей Windows 11 предупредили о новой ловушке: мошенники замаскировали вредоносный файл под обычное системное обновление и раздают его через поддельный сайт, очень похожий на страницу поддержки Microsoft.

О схеме рассказали исследователи из Malwarebytes. По данным компании, злоумышленники используют домен microsoft-update[.]support, который выглядит достаточно убедительно.

На сайте размещена якобы накопительная версия обновления для Windows 11 24H2 с правдоподобным номером в стиле KB и большой кнопкой загрузки.


Снаружи всё выглядит почти безобидно: пользователь скачивает файл, который похож на стандартный пакет обновления Windows. Но на деле это инфостилер — вредонос для кражи паролей, платёжных данных и доступа к аккаунтам.

Malwarebytes отдельно подчёркивает, что файл собран с помощью легитимного инструмента упаковки, из-за чего он может выглядеть правдоподобно не только для человека, но и для защитного софта.

После запуска вредоносная программа, по данным исследователей, разворачивает Electron-приложение и дополнительные скрипты, которые подгружают новые компоненты в фоне. Такой подход помогает замаскировать заражение под обычные системные процессы и усложняет быстрое обнаружение проблемы.

Ещё один тревожный момент — закрепление в системе. Вредонос меняет параметры автозагрузки и размещает замаскированные ярлыки в системных папках, чтобы снова запускаться после перезагрузки.

Параллельно он связывается с внешними серверами, собирает сведения о системе и отправляет украденные данные наружу. В одной из проверок образец вообще не определялся антивирусными движками, что делает схему особенно неприятной.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru