


Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Киберпреступники провели целевую фишинговую кампанию, замаскировавшись под украинскую CERT-UA. Злоумышленники не просто рассылали письма, они создали клон официального сайта и предлагали жертвам скачать якобы «защитный инструмент», который на деле оказывался зловредом.

Атаки фиксировались 26-27 марта и были направлены на широкий круг организаций: государственные структуры, банки, учебные заведения, медицинские учреждения и ИТ-компании.

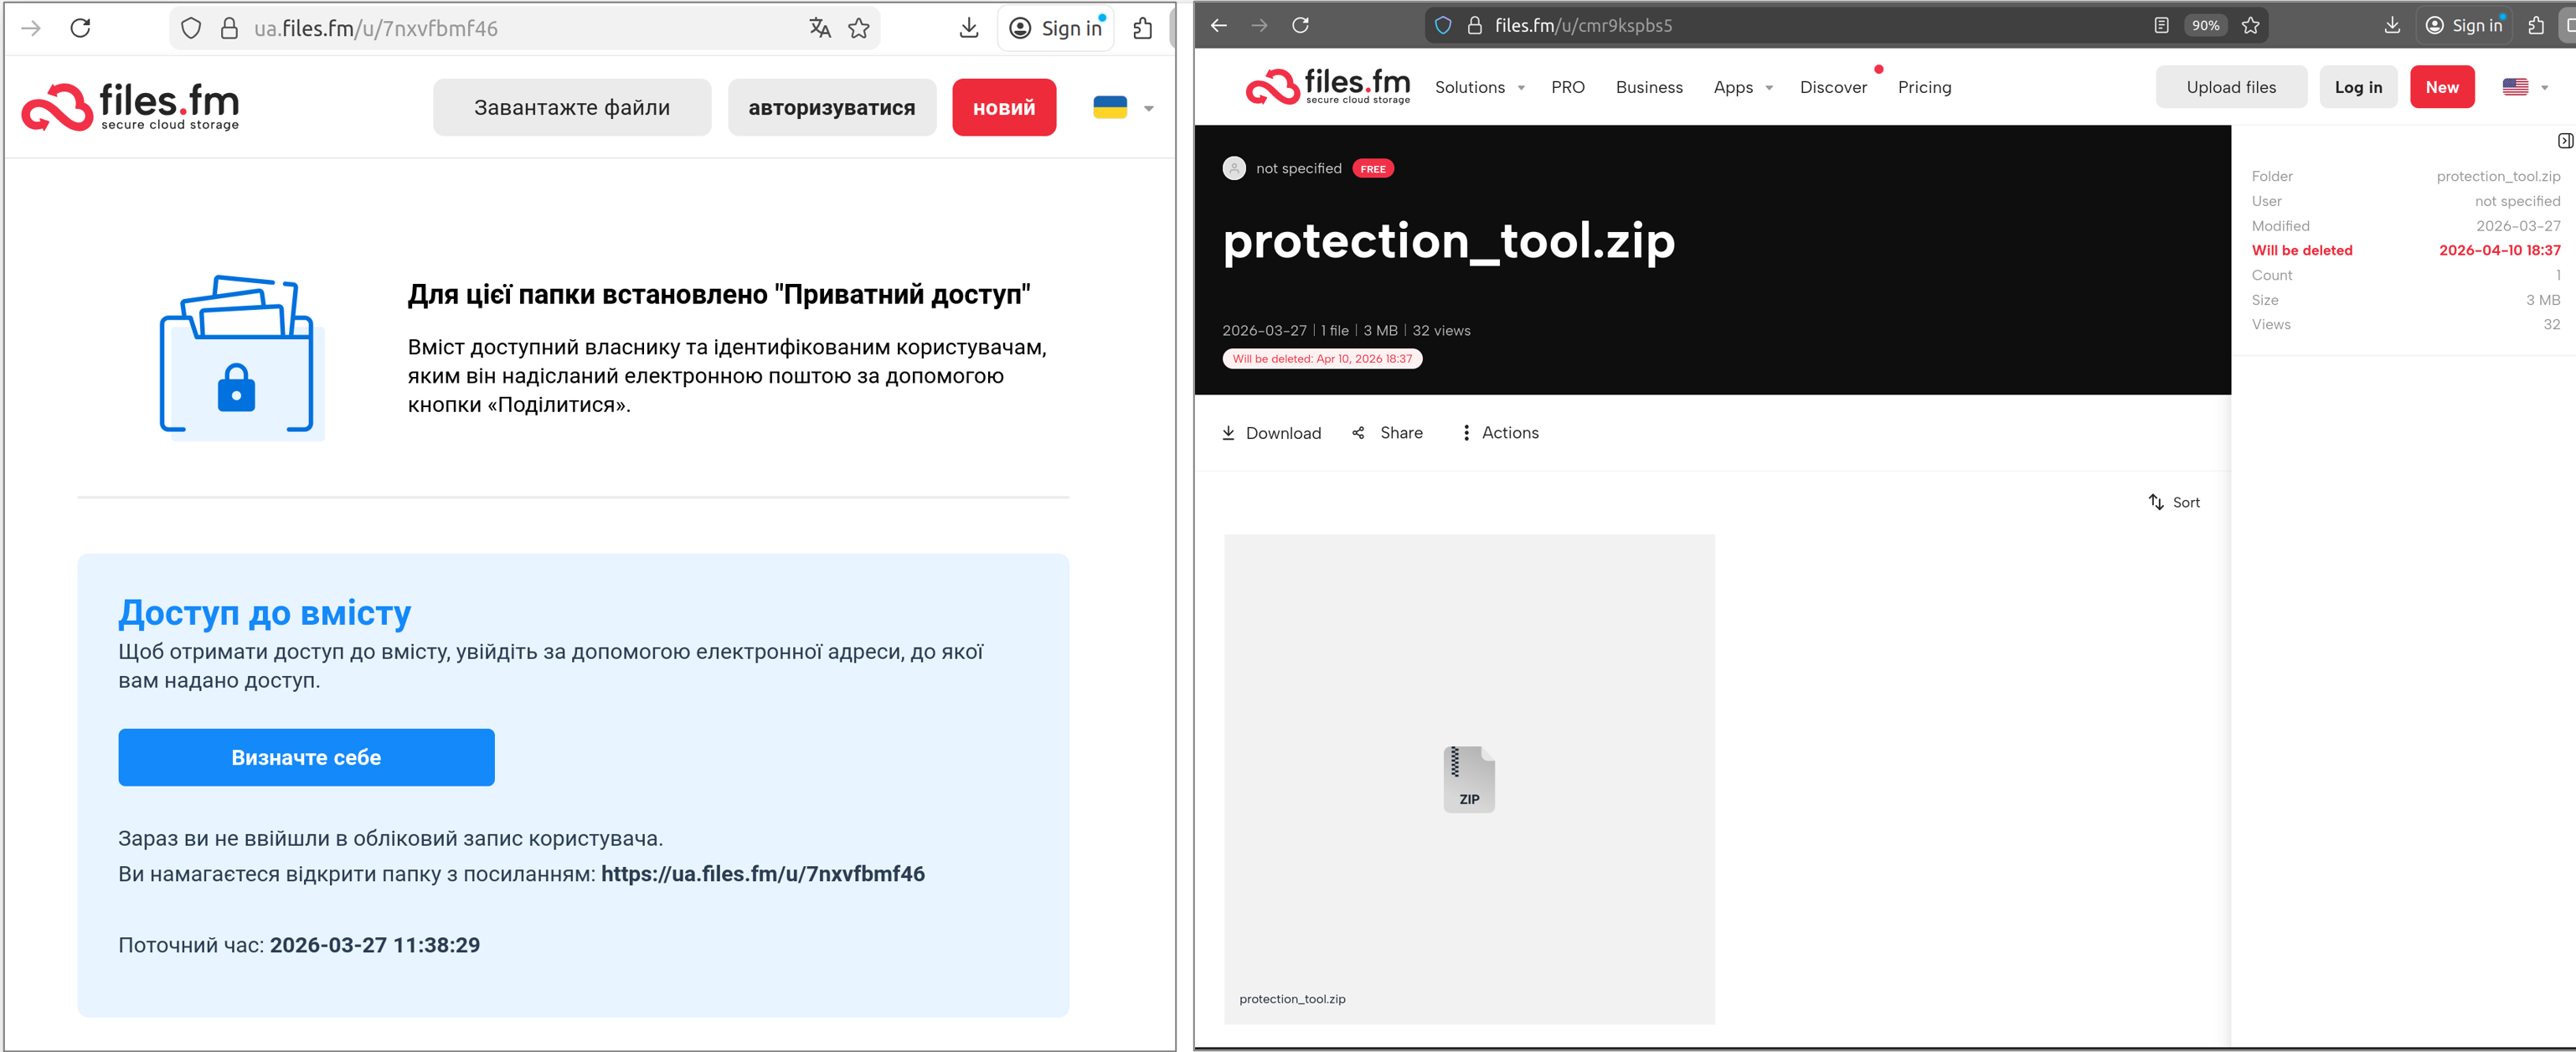
Сценарий выглядел убедительно: в письмах от имени CERT-UA предлагалось скачать архив с названием вроде «CERT_UA_protection_tool.zip», якобы содержащий средство защиты.

На практике внутри архива находился троян AGEWHEEZE. После запуска он давал атакующим полный контроль над системой: позволял выполнять команды, управлять файлами, делать скриншоты, следить за действиями пользователя и даже эмулировать нажатия клавиш и движения мыши.


Дополнительно злоумышленники подстраховались инфраструктурой. Они развернули поддельный сайт cert-ua[.]tech, визуально копирующий официальный ресурс CERT-UA и использующий его контент. Это повышало доверие и делало атаку ещё более правдоподобной.

Сам зловред написан на Go и умеет закрепляться в системе — например, через установку в каталог AppData и создание задач в планировщике. Для связи с командным сервером он использует WebSocket-соединение, что позволяет атакующим получать постоянный доступ к заражённым устройствам.

CERT-UA связала кампанию с группой UAC-0255. Косвенное подтверждение появилось и в публичном поле: телеграм-канал «КИБЕР СЕРП» заявил о причастности к атаке, а в коде поддельного сайта нашли характерную подпись «With Love, CYBER SERP».

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru