


Новый троян-пранкер атакует россиян и издевается над жертвами

Новый троян-пранкер атакует россиян и издевается над жертвами

Новый троян-пранкер атакует россиян и издевается над жертвами

Эксперты Kaspersky GReAT обнаружили новый троян CrystalX, который атакует российских пользователей и сочетает в себе сразу несколько опасных функций. Он умеет не только красть данные и следить за владельцем устройства, но и буквально устраивать над жертвой жестокий «розыгрыш», демонстративно вмешиваясь в работу компьютера в реальном времени.

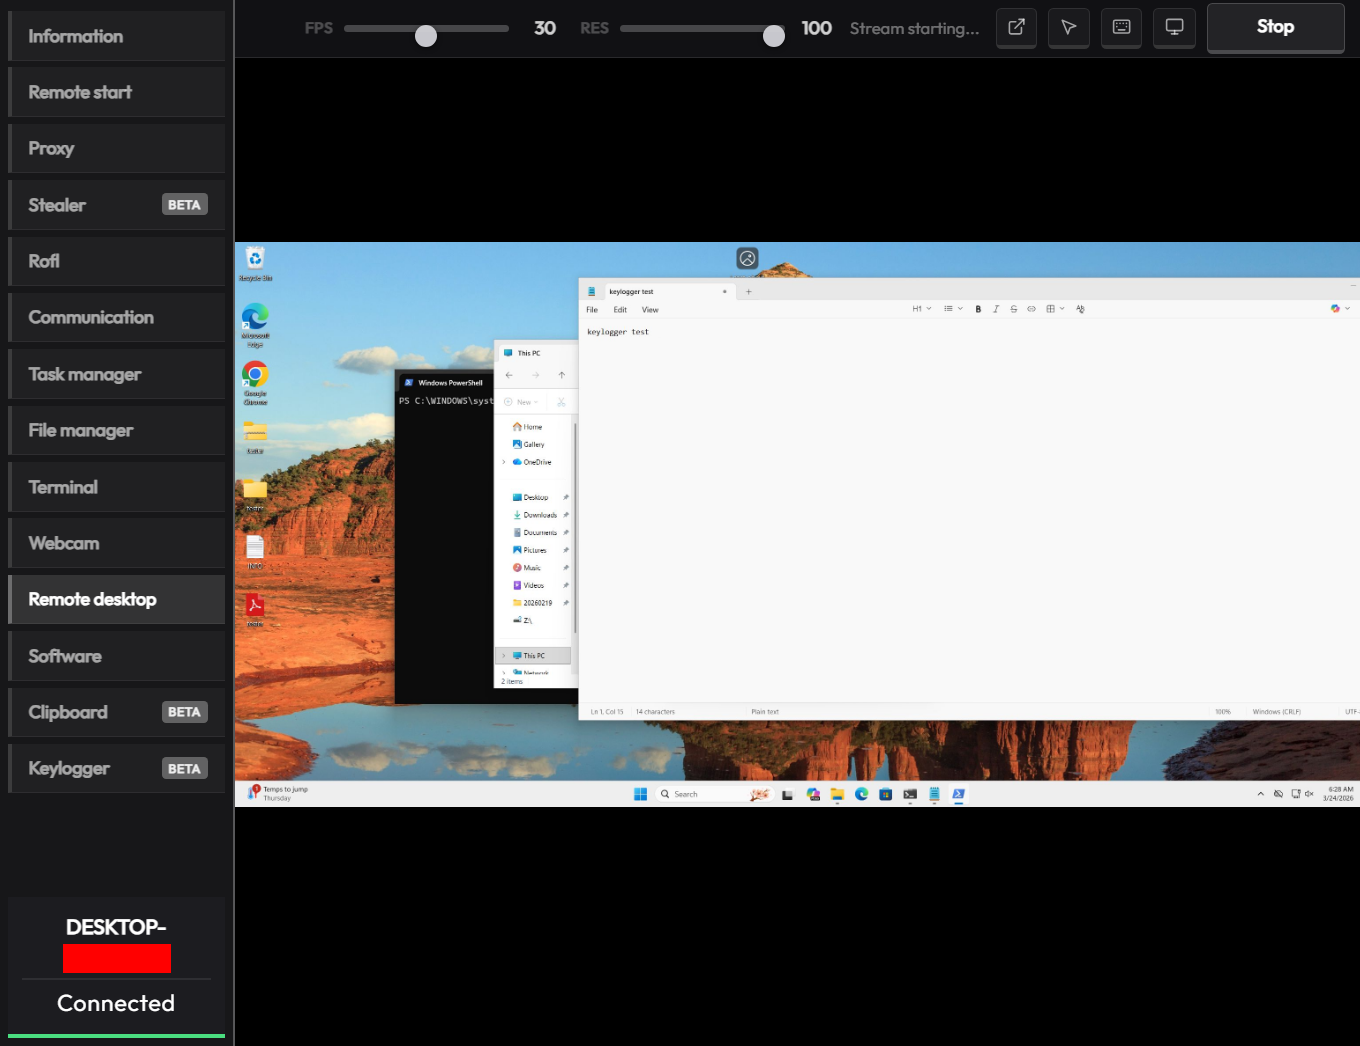
По сути, CrystalX — это не просто RAT, а целый набор вредоносных инструментов в одном. В нём сочетаются возможности стилера, кейлоггера, клиппера и шпионского софта.

Зловред может собирать системную информацию, похищать данные из браузеров, а также учётные записи Steam, Discord и Telegram. Отдельный риск он представляет для владельцев криптовалюты, поскольку умеет подменять адреса криптокошельков в буфере обмена.

Помимо этого, CrystalX умеет делать то, что выделяет его на фоне многих других вредоносных инструментов: злоумышленники могут вживую управлять заражённым устройством и превращать атаку в настоящее психологическое давление. Например, заставлять курсор дрожать, менять обои, переворачивать экран, скрывать иконки, выключать систему и отправлять жертве всплывающие сообщения. То есть пользователь не просто теряет контроль над компьютером, он ещё и видит это собственными глазами.


Кроме того, троян способен вести полноценную слежку. Он может делать снимки экрана, записывать звук с микрофона и видео — как с веб-камеры, так и непосредственно с экрана устройства. Получается довольно неприятная комбинация: кража данных, слежка и откровенное запугивание в одном пакете.

Отдельно эксперты обращают внимание на модель распространения CrystalX. Этот инструмент продвигается по схеме Malware-as-a-Service, то есть как «зловред по подписке» или как готовый сервис для других злоумышленников. Его рекламу уже заметили на YouTube и в Telegram. Такая модель заметно снижает порог входа для атакующих: пользоваться подобным инструментом могут не только опытные киберпреступники, но и менее квалифицированные злоумышленники.

Как отметил старший эксперт Kaspersky GReAT Леонид Безвершенко, CrystalX — это полнофункциональный инструмент для кражи данных и слежки, который к тому же позволяет оказывать на жертву дополнительное психологическое давление. По его словам, телеметрия компании уже фиксирует новые версии имплантов, а значит, зловред активно развивается и поддерживается. В Kaspersky ожидают, что в ближайшее время число жертв вырастет, а география распространения расширится.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru