


Массовые блокировки групп в Telegram не сломали криминальные сообщества

Массовые блокировки групп в Telegram не сломали криминальные сообщества

Массовые блокировки групп в Telegram не сломали криминальные сообщества

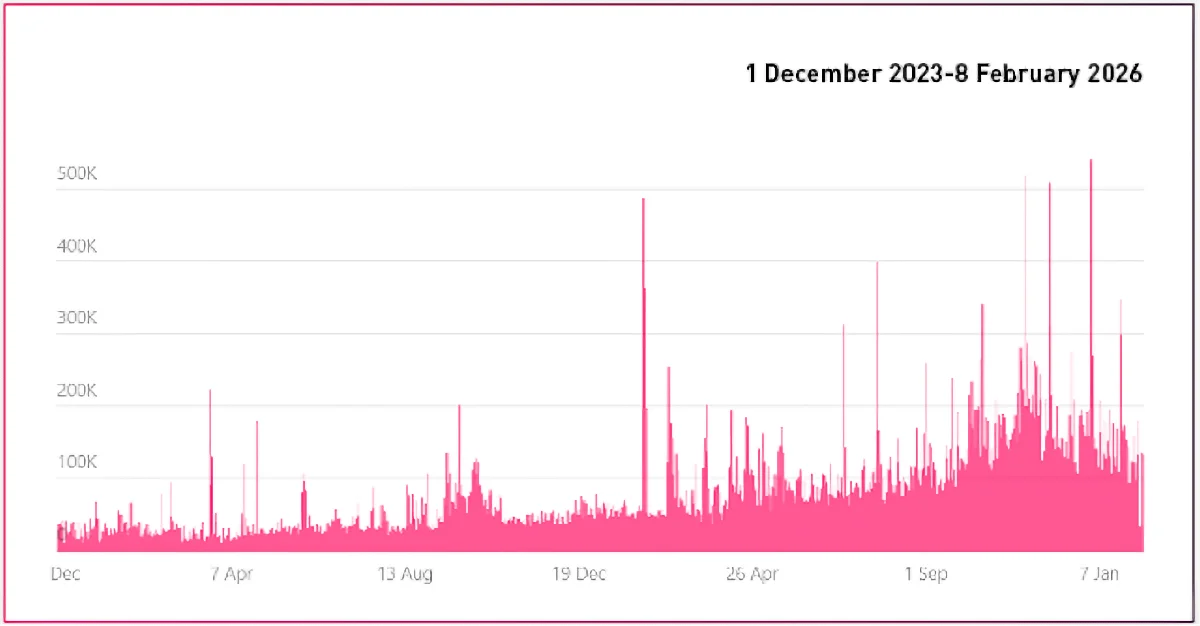
По данным нового отчёта Check Point Cyberint, за прошлый год в Telegram заблокировали более 43 млн каналов и групп. Цифра выглядит внушительно, но главный вывод исследователей совсем в другом: это не привело к исчезновению киберпреступной активности. Мессенджер начал чистить площадку гораздо жёстче, но криминальные сообщества просто подстроились под новые правила игры.

Исследователи отмечают, что в 2025 году объёмы модерации резко выросли и высокий темп блокировок сохранился и в начале 2026-го.

Если раньше всплески удалений были скорее эпизодическими, то теперь дни с сотнями тысяч блокировок перестали быть редкостью. На бумаге это выглядит как серьёзный поворот в политике платформы.

Но на практике эффект оказался ограниченным. Да, сообщества кардеров, хакерские группы и другие криминальные сегменты регулярно попадали под блокировки, однако чаще всего речь шла не о полном демонтаже инфраструктуры, а лишь о временных сбоях. Те же участники быстро возвращались под новыми названиями, по новым ссылкам и с обновлённой схемой доступа.

Авторы отчёта утверждают: Telegram повысил стоимость открытой работы для злоумышленников, но не настолько, чтобы вытеснить их с платформы.


После задержания Павла Дурова в конце 2024 года, как отмечается в исследовании, в подпольной среде действительно начались разговоры о переезде на другие площадки. Рассматривались более нишевые и «приватные» мессенджеры, но всерьёз этот сценарий так и не взлетел.

Причина довольно простая: Telegram по-прежнему даёт преступным сообществам то, что не может предложить почти никто другой: огромный охват, удобную навигацию, быстрый набор аудитории и сильный сетевой эффект.

По анализу пригласительных ссылок, которыми обменивались на киберпреступных форумах и маркетплейсах, Telegram с большим отрывом опережал все альтернативные платформы. Ближайший конкурент, как утверждают исследователи, набрал менее 6% от этого объёма.

Вместо массового ухода злоумышленники выбрали адаптацию. Среди популярных схем — закрытый доступ по запросу на вступление, чтобы затруднить автоматическую модерацию, заранее подготовленные резервные каналы и демонстративные «дисклеймеры» в описаниях, которые формально изображают соблюдение правил платформы. Появилась и более гибкая модель работы: Telegram используют как витрину и координационный слой, а чувствительные переговоры или сделки временно выносят в личные чаты или на другие платформы, после чего снова возвращаются обратно.

На днях мы писали, что после затяжных перебоев Telegram в России начал работать заметно лучше — по крайней мере, у части пользователей. По данным профильных мониторингов и публикаций последних дней, уровень сетевых сбоев при подключении к мессенджеру снизился: если раньше речь шла примерно о 80% проблемных соединений, то теперь — около 55%.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru