



VoidStealer научился вытаскивать мастер-ключ Chrome из памяти

VoidStealer научился вытаскивать мастер-ключ Chrome из памяти

VoidStealer научился вытаскивать мастер-ключ Chrome из памяти

Исследователи обнаружили новый опасный вектор, который начали использовать операторы стилера VoidStealer. Этот зловред научился обходить защитный механизм Chrome под названием Application-Bound Encryption (ABE) и получать мастер-ключ, необходимый для расшифровки конфиденциальных данных.

Главное здесь в том, что речь идёт не о старом способе с повышением привилегий или внедрением кода в процесс браузера. Новый подход работает заметно тише.

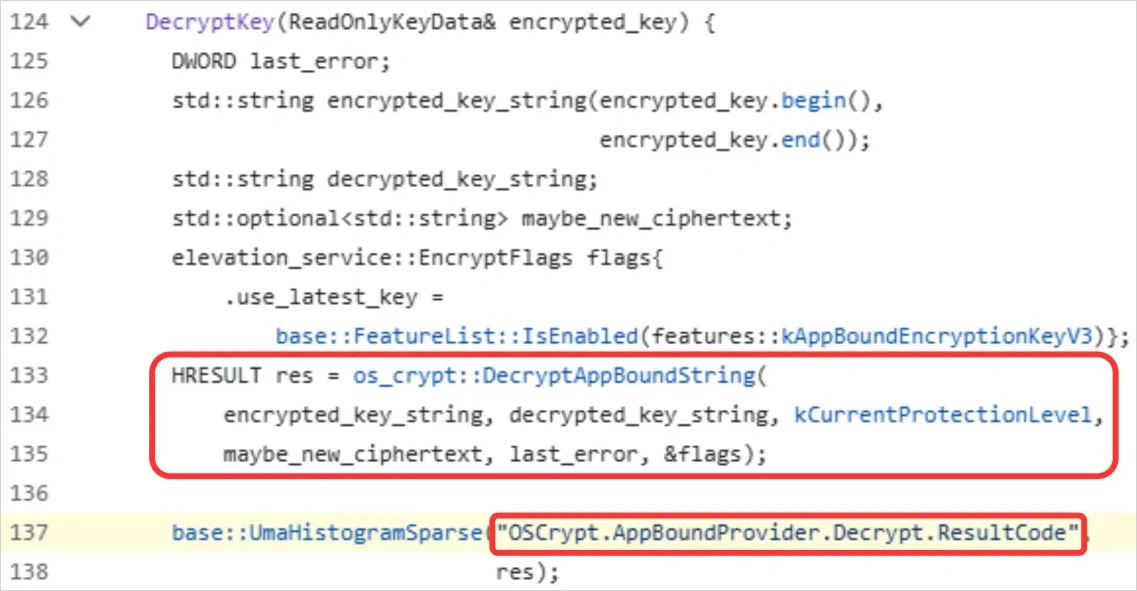
Вместо этого VoidStealer использует Hardware breakpoints и перехватывает момент, когда ключ v20_master_key ненадолго появляется в памяти браузера в открытом виде.


Именно этот ключ используется для шифрования и расшифровки защищённых данных — например, cookie и другой важной информации, которую Chrome хранит локально.

О находке рассказали специалисты Gen Digital — компании, стоящей за брендами Norton, Avast, AVG и Avira. По их данным, это первый известный случай, когда инфостилер, замеченный в реальных атаках, использует такой механизм обхода ABE.

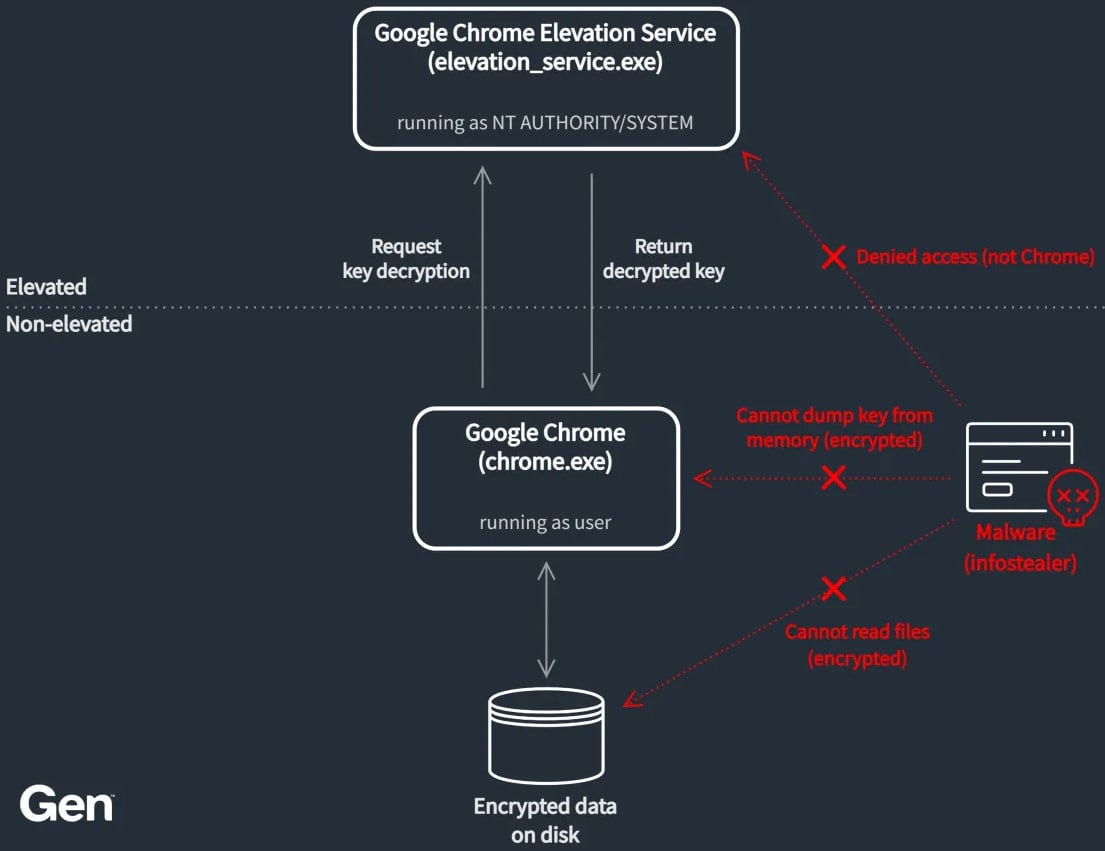
Напомним, Google внедрила Application-Bound Encryption в Chrome 127, который вышел в июне 2024 года. Идея была довольно понятной: сделать так, чтобы мастер-ключ не лежал на диске в доступном виде и его нельзя было просто так извлечь с обычными пользовательскими правами. Для расшифровки ключа должен использоваться сервис Google Chrome Elevation Service, работающий с системными привилегиями и проверяющий, кто именно запрашивает доступ.

На практике эта защита уже не раз становилась целью авторов стилеров. Разные семейства такого зловреда пытались обойти механизм ABE. Google закрывала отдельные лазейки и дорабатывала защиту, но, как показывает случай с VoidStealer, атакующие продолжили искать варианты обхода.

Зловред запускает скрытый процесс браузера в приостановленном состоянии, подключается к нему как отладчик и ждёт загрузки нужной библиотеки — например, chrome.dll или msedge.dll. Затем он ищет в памяти определённую строку и связанную с ней инструкцию, после чего выставляет аппаратную точку.

Дальше остаётся дождаться нужного момента. Во время запуска браузера защищённые cookie загружаются достаточно рано, и в этот момент мастер-ключ должен быть расшифрован. Когда это происходит, VoidStealer срабатывает на установленной точке, получает указатель на ключ в открытом виде и считывает его из памяти через ReadProcessMemory.


Иными словами, зловред не ломает защиту «в лоб», а ловит короткий момент, когда сам браузер уже сделал за него всю нужную работу.

В Gen Digital считают, что авторы VoidStealer, скорее всего, не придумали этот метод с нуля. По их оценке, они могли адаптировать технику из открытого проекта ElevationKatz, который входит в набор ChromeKatz и уже больше года демонстрирует слабые места Chrome. Код не совпадает полностью, но сходство реализации выглядит достаточно заметным.

Сам VoidStealer, как отмечают исследователи, продвигается как MaaS-платформа — то есть «зловред как услуга». На теневых форумах его рекламируют как минимум с середины декабря 2025 года, а новый способ обхода ABE появился в версии 2.0.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru