


Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

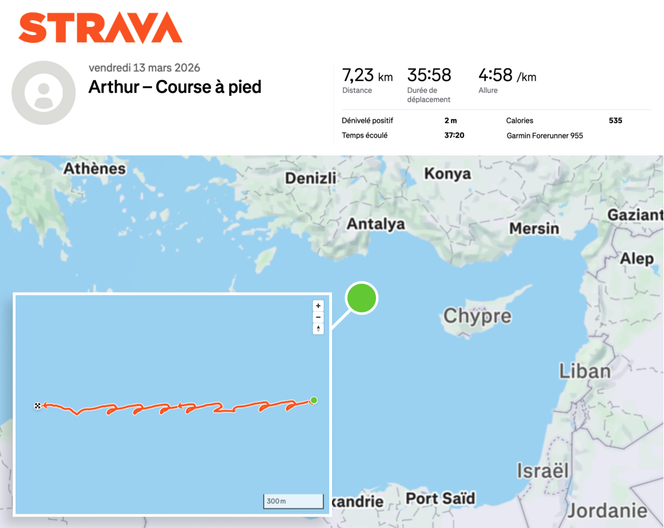
Координаты авианосца «Шарль де Голль», как выяснилось, можно было отслеживать в реальном времени. Для этого оказалось достаточно данных из фитнес-приложения Strava. По данным СМИ, один из офицеров авианосца использовал популярный сервис для отслеживания нагрузок во время пробежек по палубе.

Об этом инциденте сообщила газета Le Monde. При этом профиль упомянутого офицера, как отмечает издание, был открыт для всех пользователей.

В результате, пишет Le Monde, любой желающий мог видеть местоположение не только самого авианосца, но и всей сопровождающей его корабельной группы. И хотя сам факт нахождения этой группы в Средиземном море не является секретом, раскрытие точных координат издание назвало «опасной неосторожностью».

В комментарии Le Monde французское Министерство обороны назвало использование Strava с публичным профилем опасным нарушением дисциплины. Ведомство также пообещало принять дисциплинарные меры в отношении всех, кто будет уличён в подобной неосторожности.

При этом Strava уже не впервые оказывается в центре подобных историй. Ранее сервис критиковали за утечку чувствительной информации даже в случаях, когда пользователи настраивали приватные зоны.

Однако многие по-прежнему оставляют свои профили открытыми — по небрежности или просто по незнанию. Как оказалось, так иногда поступают даже сотрудники спецслужб. Именно таким образом ранее были деанонимизированы сотрудники шведской Säpo, отвечающие за охрану первых лиц государства, включая премьер-министра и членов королевской семьи.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru