


Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

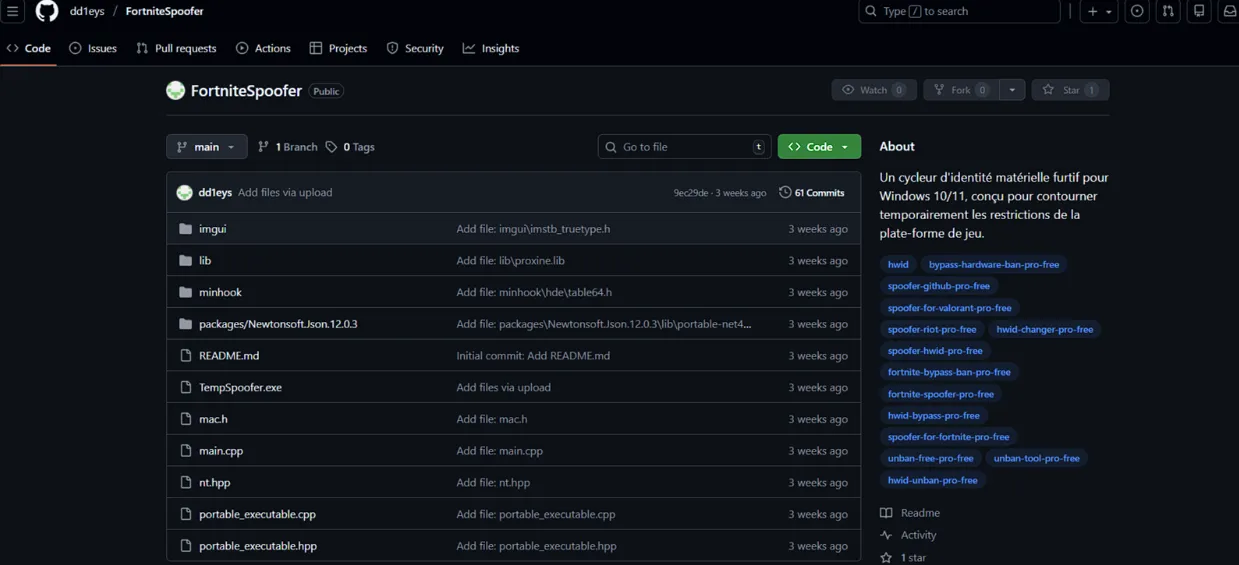
Игровое сообщество снова оказалось удобной мишенью для распространителей зловредов. Исследователи Acronis TRU обнаружили крупную кампанию, в которой вредоносный софт распространяют под видом бесплатных читов для популярных онлайн-игр. По их данным, для этого использовались сотни GitHub-репозиториев, а реальный масштаб может быть ещё больше — вплоть до тысяч страниц с вредоносными загрузками.

Главным героем этой истории стал Vidar Stealer 2.0 — новая версия хорошо известного инфостилера.

Acronis называет эту кампанию его фактическим первым массовым появлением в реальных атаках. Исследователи связывают рост активности Vidar 2.0 с тем, что по другим заметным стилерам (вроде Lumma и Rhadamanthys) в последнее время серьёзно ударили правоохранители. Освободившуюся нишу, похоже, быстро занял именно Vidar.

Сценарий атаки построен довольно хитро. Пользователя заманивают обещанием бесплатного чита, прячут ссылку за красивыми картинками и ведут через несколько промежуточных сайтов, чтобы затруднить автоматическое выявление цепочки заражения.


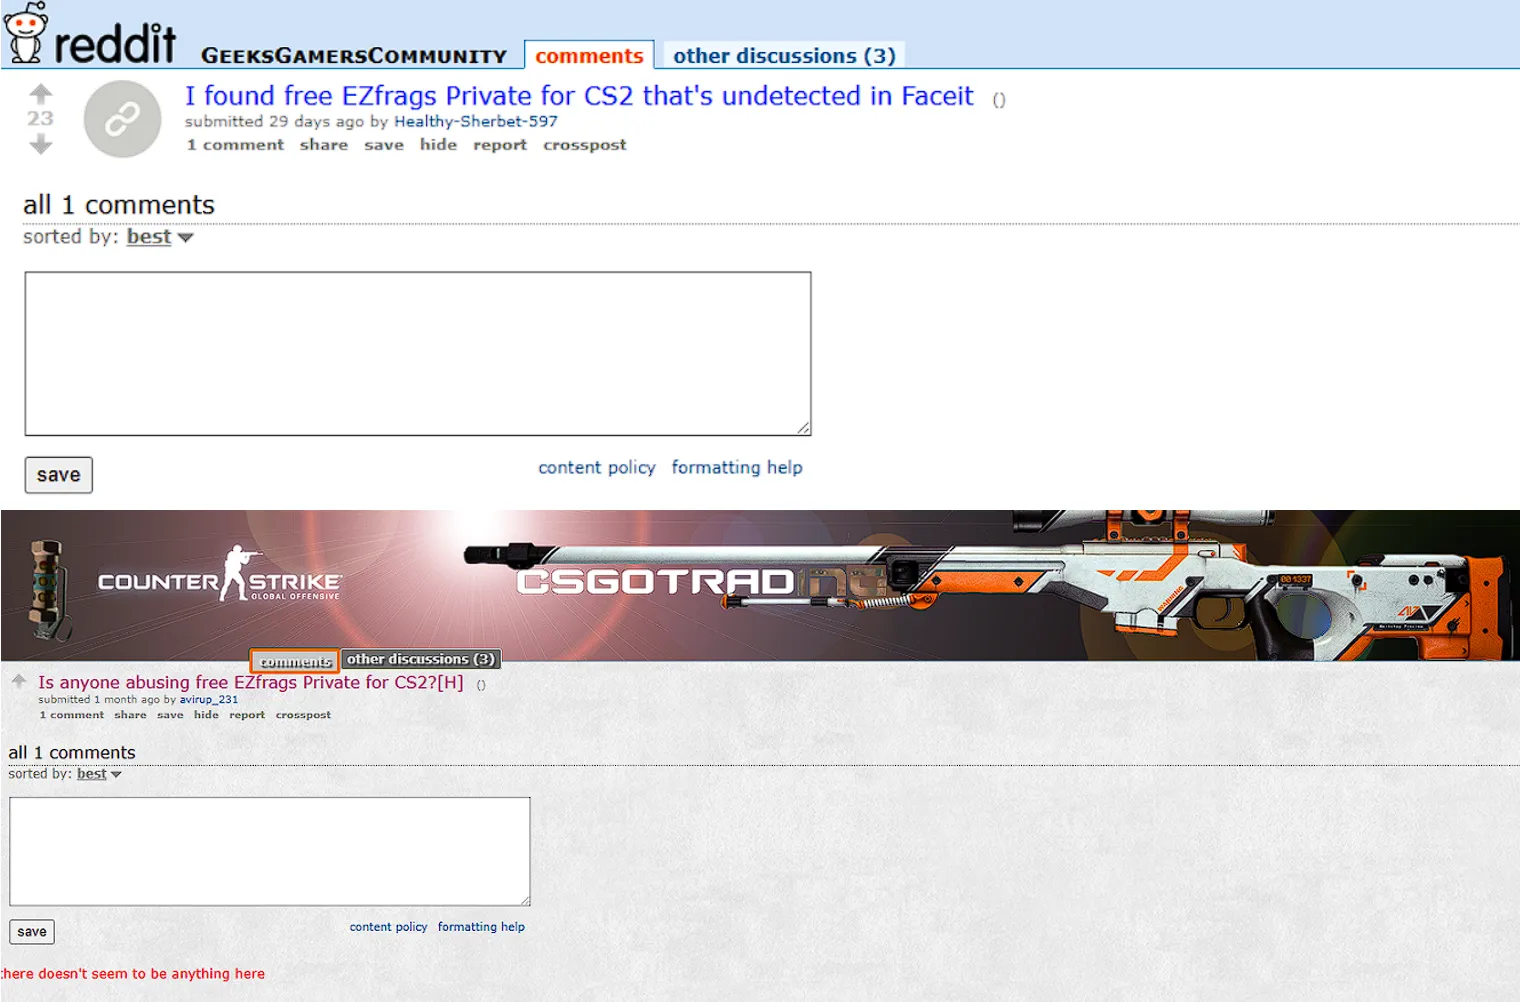
В качестве площадок для приманки фигурируют GitHub и Reddit, а значит, всё выглядит достаточно «привычно» для аудитории, которая и без того часто качает что-то не из самых официальных источников.


На геймеров такая схема рассчитана не случайно. Исследователи прямо называют их идеальными целями: они чаще других готовы скачивать сторонний софт, игнорировать предупреждения и запускать программы с сомнительным происхождением, если те обещают преимущество в игре. Плюс игровые аккаунты сегодня часто стоят вполне реальных денег из-за скинов, цифровых предметов и привязанных платёжных данных.

Сам Vidar 2.0 стал заметно злее прежних версий. По данным Acronis и Trend Micro, он получил многопоточную архитектуру, стал быстрее собирать данные и активнее использовать полиморфные сборки, из-за чего разным антивирусам сложнее ловить его по сигнатурам.

Вредонос интересуют логины, cookies, данные автозаполнения, криптокошельки, Azure-токены, Telegram, Discord, FTP- и SSH-учётные данные. Кроме того, зловред делает скриншот рабочего стола и проверяет, не запущен ли он в песочнице или виртуальной машине, чтобы избежать анализа.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru