


Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Исследователи обнаружили новый Android-троян под названием Perseus, у которого есть довольно неприятная особенность: он не ограничивается банковскими приложениями или браузерами, а целенаправленно проверяет заметки на телефоне в поисках конфиденциальной информации: паролей, сид-фраз, финансовых данных и других личных записей.

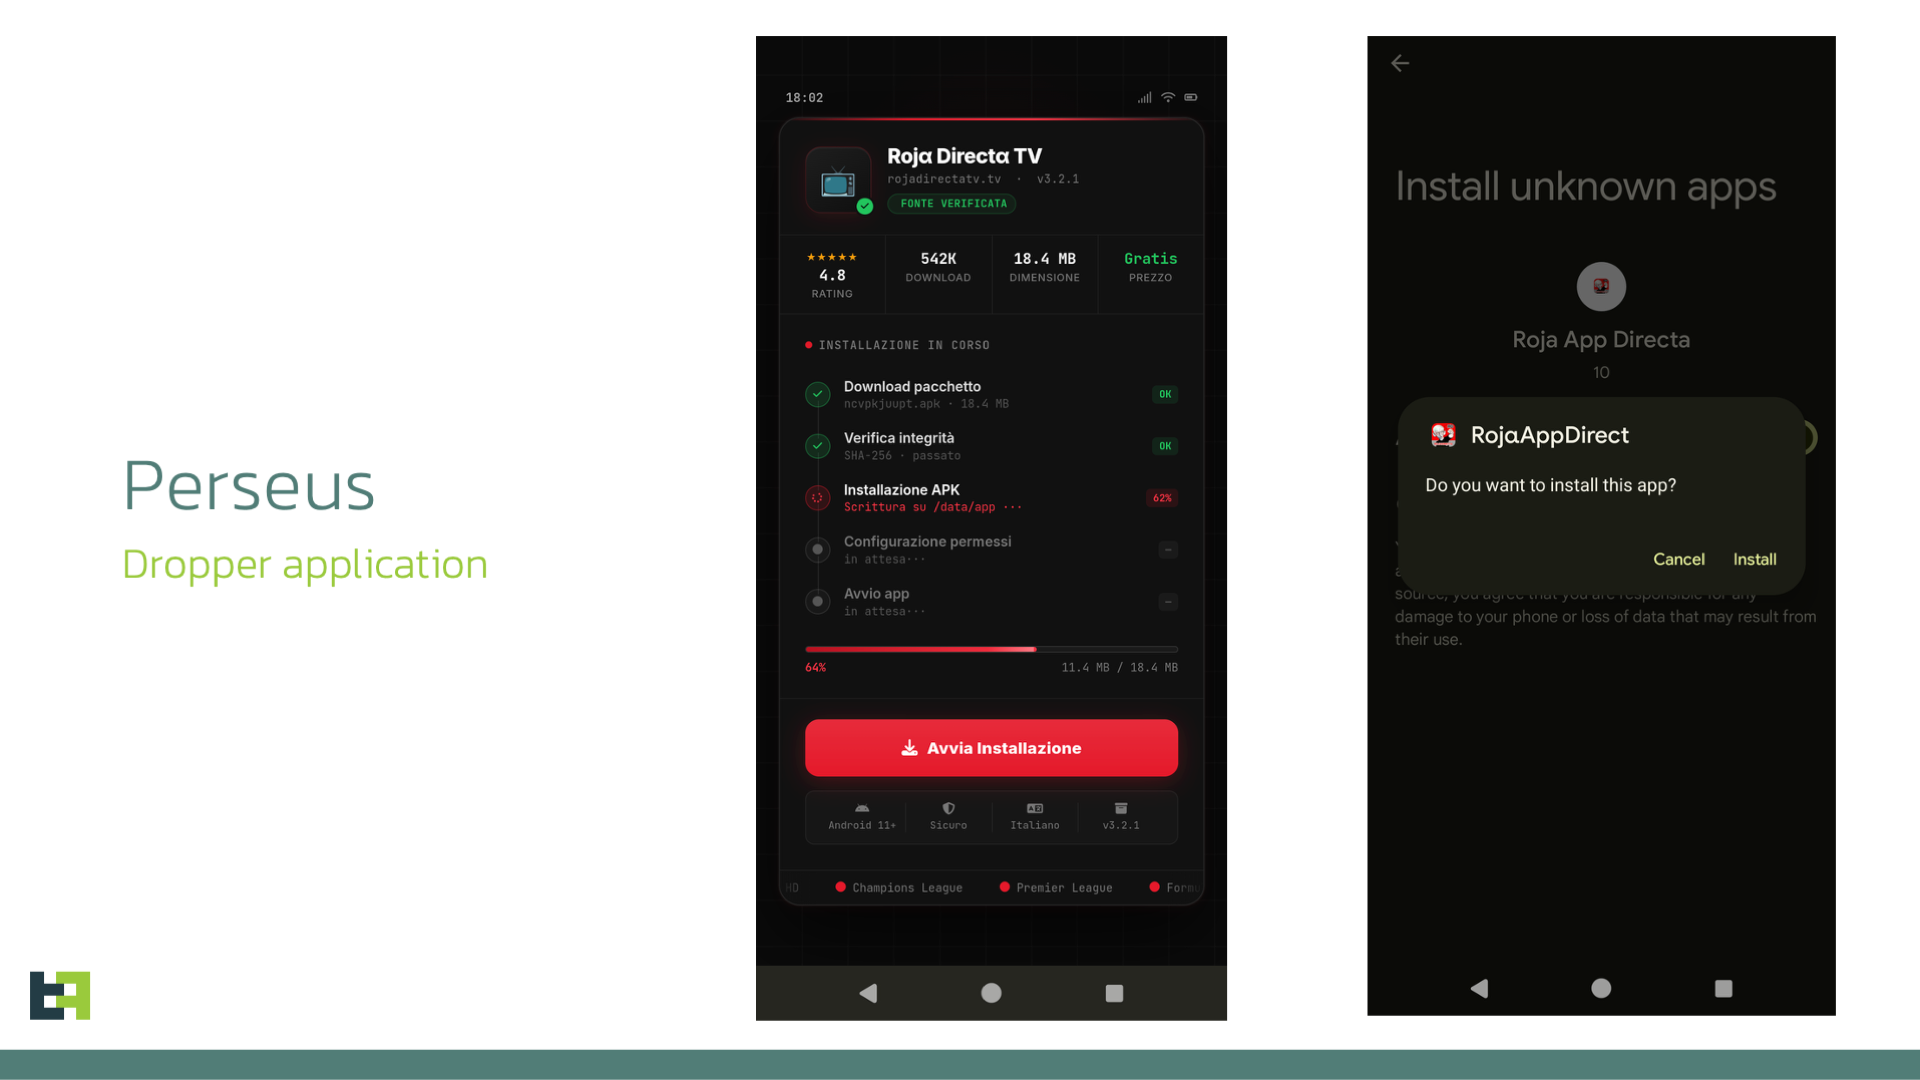
Об этом ThreatFabric рассказала в новом отчёте. Распространяют Perseus не через Google Play, а через неофициальные магазины и APK-файлы, маскируя его под IPTV-приложения.

В частности, среди приманок упоминается Roja Directa TV — хорошо узнаваемый бренд в мире пиратских спортивных трансляций. Логика у злоумышленников простая: человек, который и так привык ставить APK со стороны и игнорировать предупреждения Android, с большей вероятностью не насторожится.


С помощью специальных возможностей ОС Android (Accessibility Services) Perseus может удалённо управлять смартфоном, делать скриншоты, запускать оверлеи поверх приложений, имитировать нажатия и свайпы, включать чёрный экран для сокрытия активности, а также вести запись нажатий клавиш. Иными словами, если такой зловред закрепился на устройстве, оператор получает почти полный контроль над тем, что происходит на дисплее.

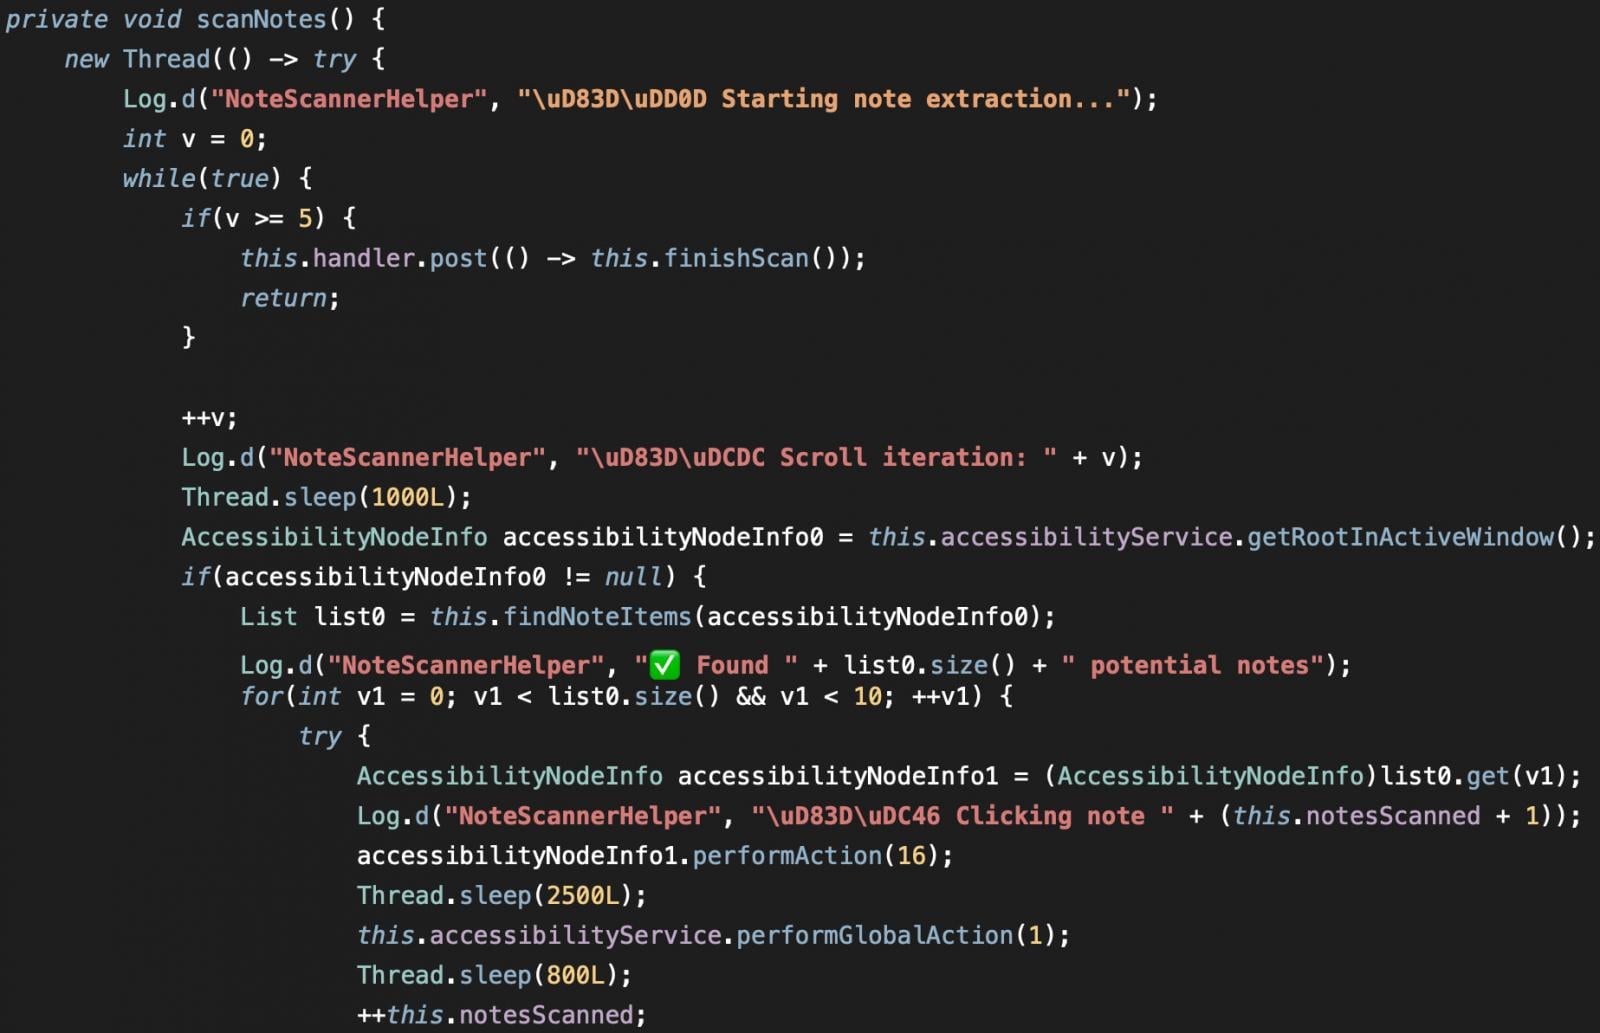
Самая необычная функция Perseus — как раз охота за содержимым заметок. Исследователи пишут, что это первый случай, когда Android-троян так системно проверяет подобные приложения. В списке интересующих его программ Google Keep, Xiaomi Notes, Samsung Notes, ColorNote, Evernote, Microsoft OneNote и Simple Notes. Англоязычная версия зловреда по очереди открывает эти приложения и просматривает отдельные заметки в поисках полезной для атакующих информации.


В ThreatFabric отдельно подчёркивают, что такая функциональность говорит о более широком интересе злоумышленников к «контекстным» пользовательским данным. Если многие Android-трояны охотятся в основном за логинами или СМС, то Perseus явно рассчитывает найти у жертвы нечто более ценное: записанные вручную пароли, фразы восстановления криптокошельков, реквизиты и другие данные, которые люди часто по привычке держат именно в заметках.

Технически Perseus тоже выглядит не как кустарная поделка. По словам ThreatFabric, троян связан с известной экосистемой Android-банкеров: он, вероятно, развивается на базе Phoenix, который, в свою очередь, вырос из утёкшего много лет назад исходного кода Cerberus. Более того, у Perseus есть две версии — турецкая и более «причёсанная» английская, причём в последней исследователи заметили настолько подробное логирование и характерные стилистические следы в коде, что это может указывать на использование ИИ-инструментов при разработке.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru