


Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Исследователи обнаружили новый Android-троян под названием Perseus, у которого есть довольно неприятная особенность: он не ограничивается банковскими приложениями или браузерами, а целенаправленно проверяет заметки на телефоне в поисках конфиденциальной информации: паролей, сид-фраз, финансовых данных и других личных записей.

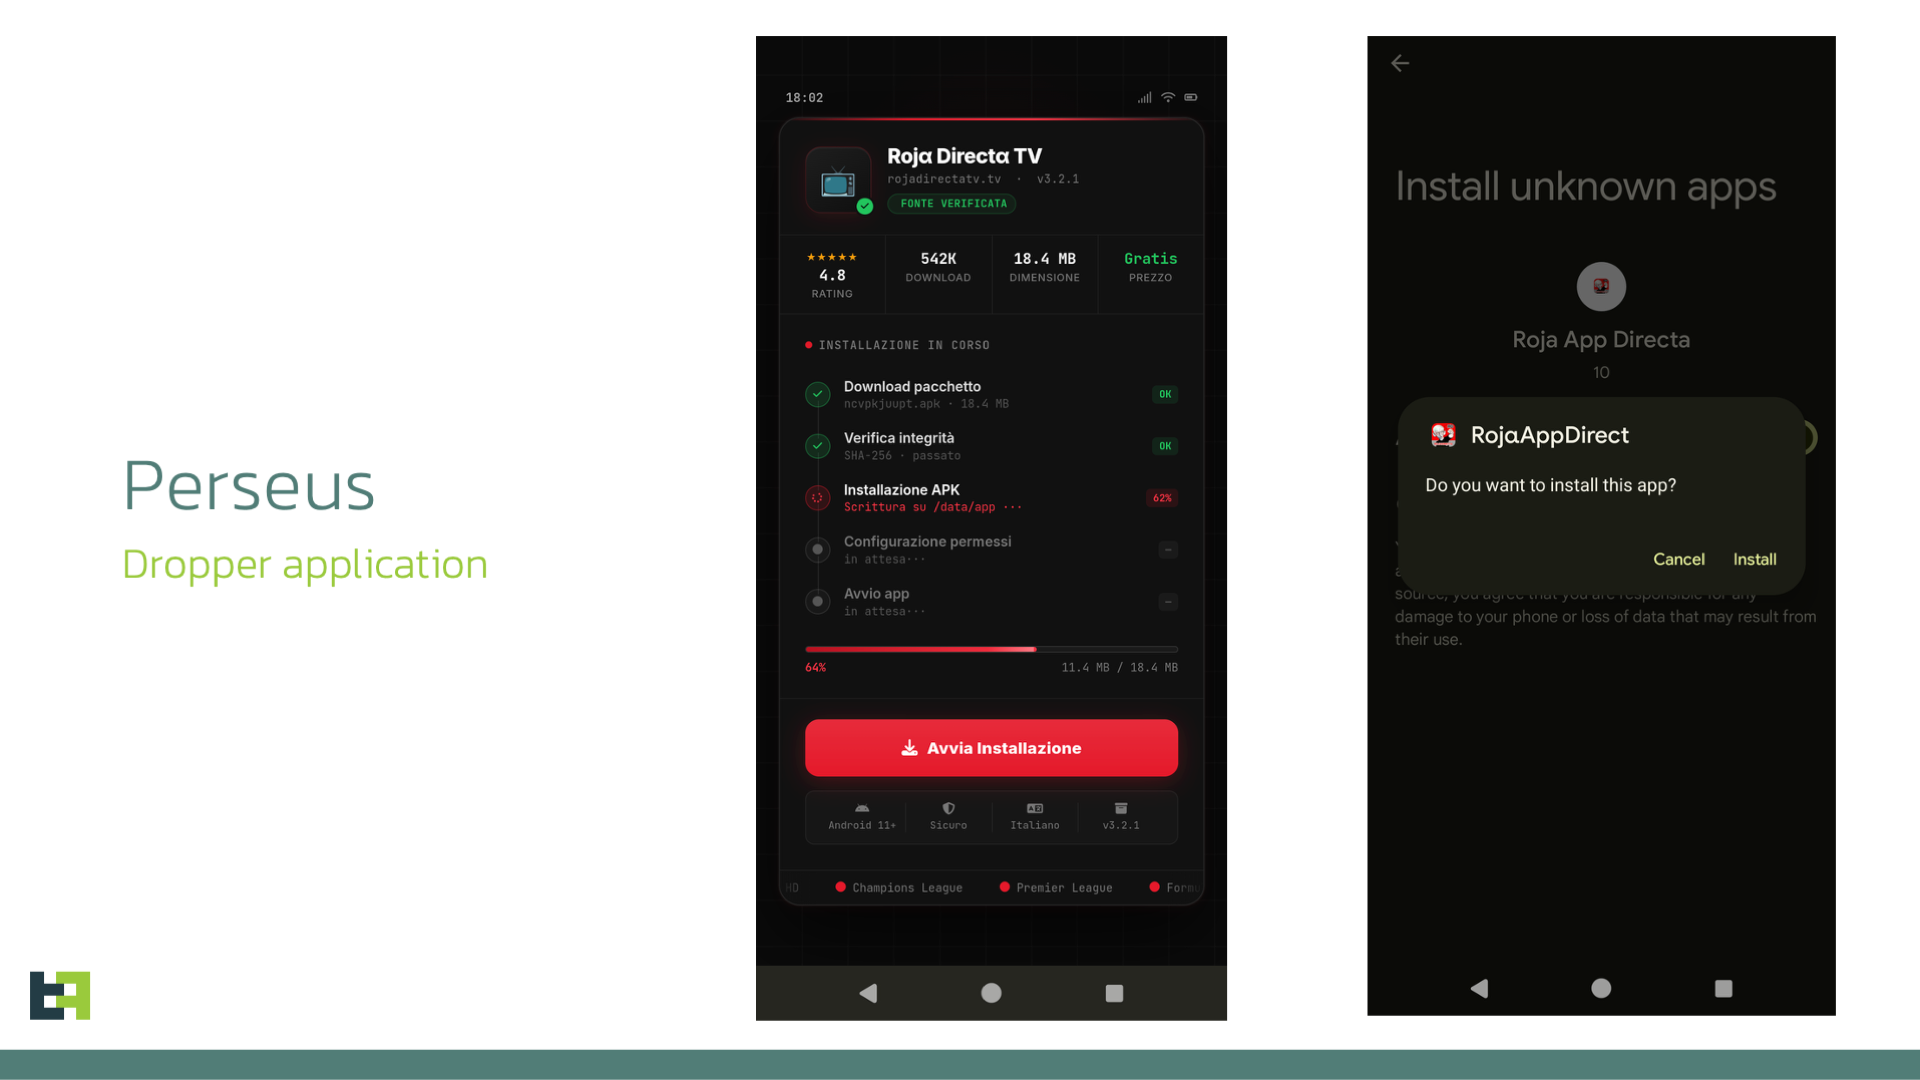
Об этом ThreatFabric рассказала в новом отчёте. Распространяют Perseus не через Google Play, а через неофициальные магазины и APK-файлы, маскируя его под IPTV-приложения.

В частности, среди приманок упоминается Roja Directa TV — хорошо узнаваемый бренд в мире пиратских спортивных трансляций. Логика у злоумышленников простая: человек, который и так привык ставить APK со стороны и игнорировать предупреждения Android, с большей вероятностью не насторожится.


С помощью специальных возможностей ОС Android (Accessibility Services) Perseus может удалённо управлять смартфоном, делать скриншоты, запускать оверлеи поверх приложений, имитировать нажатия и свайпы, включать чёрный экран для сокрытия активности, а также вести запись нажатий клавиш. Иными словами, если такой зловред закрепился на устройстве, оператор получает почти полный контроль над тем, что происходит на дисплее.

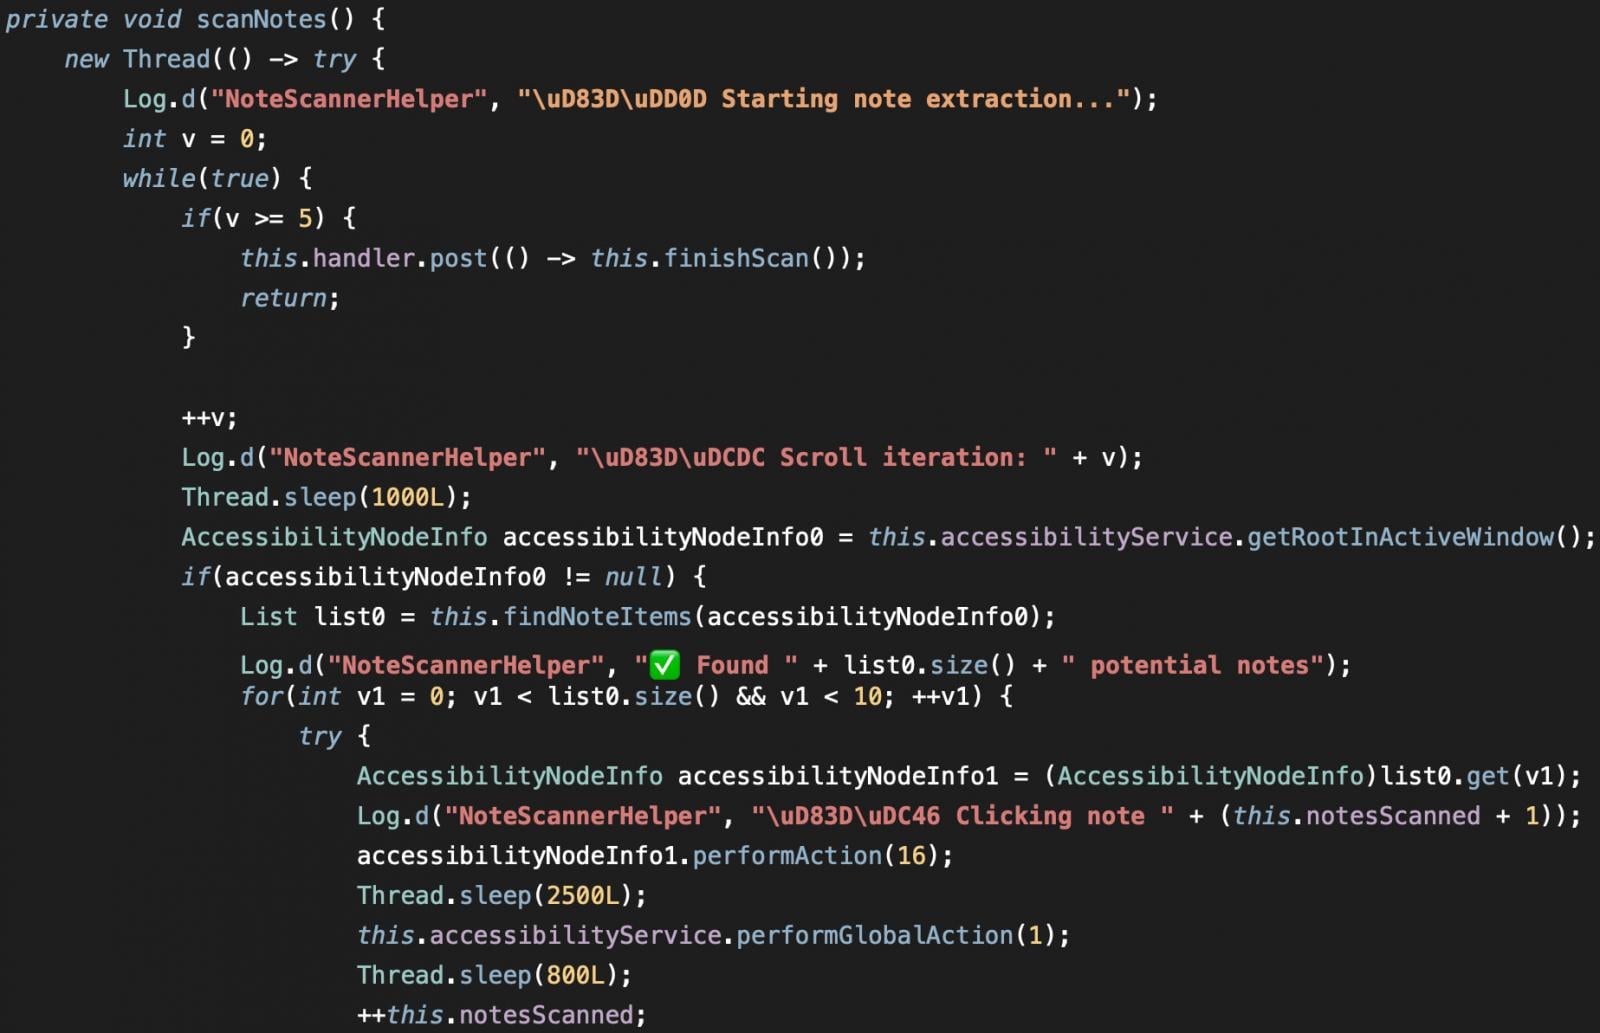
Самая необычная функция Perseus — как раз охота за содержимым заметок. Исследователи пишут, что это первый случай, когда Android-троян так системно проверяет подобные приложения. В списке интересующих его программ Google Keep, Xiaomi Notes, Samsung Notes, ColorNote, Evernote, Microsoft OneNote и Simple Notes. Англоязычная версия зловреда по очереди открывает эти приложения и просматривает отдельные заметки в поисках полезной для атакующих информации.


В ThreatFabric отдельно подчёркивают, что такая функциональность говорит о более широком интересе злоумышленников к «контекстным» пользовательским данным. Если многие Android-трояны охотятся в основном за логинами или СМС, то Perseus явно рассчитывает найти у жертвы нечто более ценное: записанные вручную пароли, фразы восстановления криптокошельков, реквизиты и другие данные, которые люди часто по привычке держат именно в заметках.

Технически Perseus тоже выглядит не как кустарная поделка. По словам ThreatFabric, троян связан с известной экосистемой Android-банкеров: он, вероятно, развивается на базе Phoenix, который, в свою очередь, вырос из утёкшего много лет назад исходного кода Cerberus. Более того, у Perseus есть две версии — турецкая и более «причёсанная» английская, причём в последней исследователи заметили настолько подробное логирование и характерные стилистические следы в коде, что это может указывать на использование ИИ-инструментов при разработке.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru