


Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple начала разворачивать новый формат небольших фоновых обновлений безопасности для iPhone, iPad и macOS. На этот раз патч закрывает уязвимость в WebKit, движке Safari, из-за которой вредоносный сайт теоретически мог обойти политику Same Origin и получить доступ к данным с другого сайта в рамках той же браузерной сессии.

По сути, речь идёт о более лёгком механизме доставки важных исправлений между обычными крупными обновлениями системы.

Apple объясняет, что такие патчи предназначены для компонентов вроде Safari, WebKit и других системных библиотек, которым иногда нужны быстрые точечные заплатки без ожидания следующего большого релиза. Эта схема поддерживается на устройствах с iOS 26.1, iPadOS 26.1 и macOS 26.1 и новее.


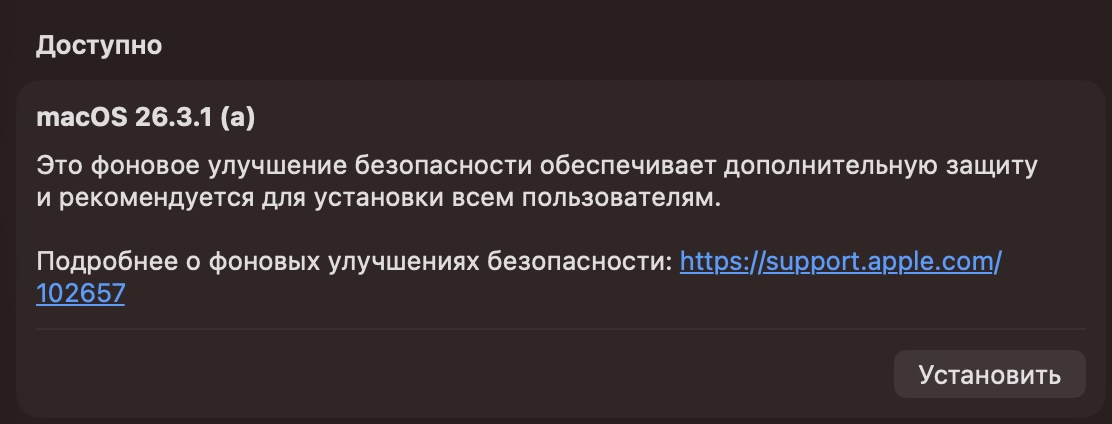
Нынешний набор вышел 17 марта 2026 года и распространяется как версия iOS 26.3.1 (a), iPadOS 26.3.1 (a), macOS 26.3.1 (a) и macOS 26.3.2 (a). В списке исправленных компонентов указан только WebKit. Apple присвоила уязвимости идентификатор CVE-2026-20643 и уточнила, что проблема была связана с ошибкой cross-origin в Navigation API, которую исправили за счёт улучшенной проверки входящих данных.

Для пользователя всё это должно выглядеть заметно проще, чем обычное системное обновление. Apple отдельно пишет, что такие патчи активируются после перезапуска, но при этом не требуют полного «тяжёлого» процесса обновления ОС. На macOS доставленные таким способом апдейты вообще могут начать работать сразу после перезапуска самого браузера, ещё до полной перезагрузки системы.

Найти эту функцию можно в разделе «Конфиденциальность и безопасность»: там есть отдельный пункт «Улучшения безопасности в фоновом режиме». Если его отключить, устройство не будет получать такие патчи до тех пор, пока они не войдут в состав следующего обычного обновления ОС.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru