


Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple выпустила первые фоновые патчи для iPhone, iPad и macOS

Apple начала разворачивать новый формат небольших фоновых обновлений безопасности для iPhone, iPad и macOS. На этот раз патч закрывает уязвимость в WebKit, движке Safari, из-за которой вредоносный сайт теоретически мог обойти политику Same Origin и получить доступ к данным с другого сайта в рамках той же браузерной сессии.

По сути, речь идёт о более лёгком механизме доставки важных исправлений между обычными крупными обновлениями системы.

Apple объясняет, что такие патчи предназначены для компонентов вроде Safari, WebKit и других системных библиотек, которым иногда нужны быстрые точечные заплатки без ожидания следующего большого релиза. Эта схема поддерживается на устройствах с iOS 26.1, iPadOS 26.1 и macOS 26.1 и новее.


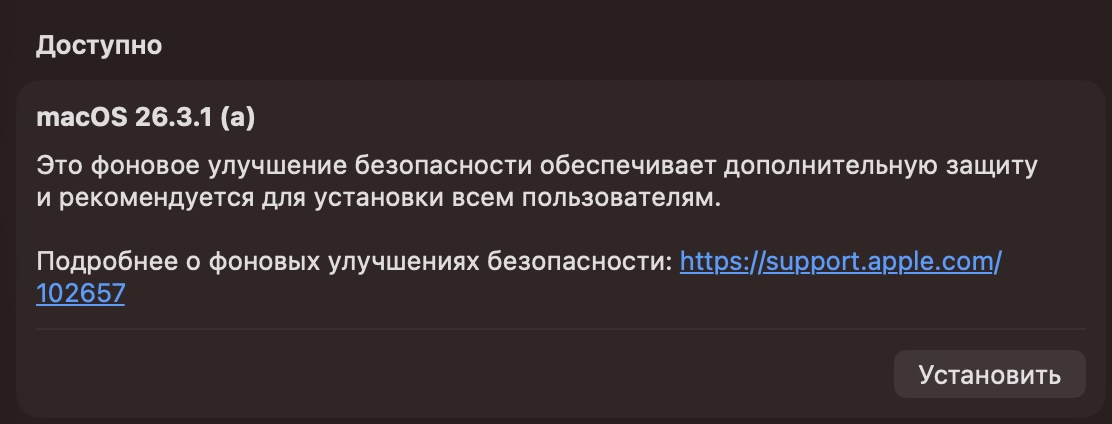
Нынешний набор вышел 17 марта 2026 года и распространяется как версия iOS 26.3.1 (a), iPadOS 26.3.1 (a), macOS 26.3.1 (a) и macOS 26.3.2 (a). В списке исправленных компонентов указан только WebKit. Apple присвоила уязвимости идентификатор CVE-2026-20643 и уточнила, что проблема была связана с ошибкой cross-origin в Navigation API, которую исправили за счёт улучшенной проверки входящих данных.

Для пользователя всё это должно выглядеть заметно проще, чем обычное системное обновление. Apple отдельно пишет, что такие патчи активируются после перезапуска, но при этом не требуют полного «тяжёлого» процесса обновления ОС. На macOS доставленные таким способом апдейты вообще могут начать работать сразу после перезапуска самого браузера, ещё до полной перезагрузки системы.

Найти эту функцию можно в разделе «Конфиденциальность и безопасность»: там есть отдельный пункт «Улучшения безопасности в фоновом режиме». Если его отключить, устройство не будет получать такие патчи до тех пор, пока они не войдут в состав следующего обычного обновления ОС.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru