


В сервисах Яндекса произошел массовый сбой

В сервисах Яндекса произошел массовый сбой

В сервисах Яндекса произошел массовый сбой

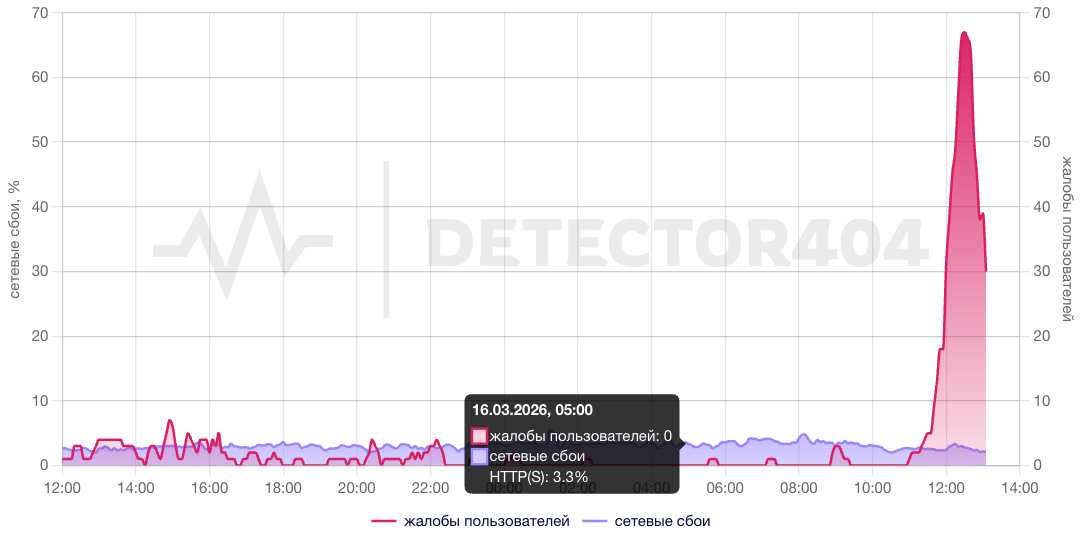
В работе сервисов Яндекса и компаний, использующих его инфраструктуру, произошёл масштабный сбой. Ряд экспертов связал возникшие проблемы с противодействием работе Telegram. Резкий рост числа жалоб от пользователей Яндекса, Кинопоиска и СДЭК начался около 12:15 по московскому времени.

Судя по данным сервиса Сбой.РФ, проблемы у этих платформ начались чуть позже. Однако, как сообщил телеграм-канал «Код Дурова», сам он также некоторое время не работал.

Жалобы пользователей связаны с недоступностью сервисов Яндекса, включая поиск. Проблемы затронули и некоторые мобильные приложения. В целом, по статистике обоих сервисов, отслеживающих сетевые сбои, большая часть обращений — более 80% — поступает от мобильных пользователей, причём почти все они используют устройства на Android.

При этом страница «Яндекс Старт» у части пользователей всё же открывается. У автора этих строк, например, были доступны почта и «Яндекс Документы».

В «Коде Дурова» провели прямую аналогию с ситуацией 2018 года. Тогда действия Роскомнадзора по блокировке Telegram также привели к сбоям в работе множества сторонних сервисов.

В 2025 году сервисы Яндекса уже дважды сталкивались с массовыми сбоями. И в марте, и в ноябре причиной становились технические проблемы в инфраструктуре. Наиболее масштабным оказался мартовский инцидент: он был связан с аварией в подсистеме энергоснабжения одного из центров обработки данных.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru