


Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

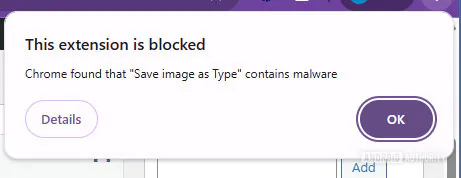
Пользователи Chrome столкнулись с неприятным сюрпризом: расширение Save as Image Type, которое многим помогало быстро сохранять изображения в JPG или PNG вместо WebP, оказалось заблокировано браузером. Chrome прямо предупреждает, что аддон отключён из-за содержания вредоносного кода.

Для многих это особенно досадная история, потому что расширение было довольно удобным в повседневной работе.

Оно позволяло без лишней возни сохранять картинки с сайтов в более привычных форматах, не прибегая к конвертации вручную. Но, похоже, за удобством могла скрываться куда менее приятная начинка.

Что именно стало причиной блокировки, Google пока публично не разъяснила. Однако в обсуждениях пользователи указывают на возможную подмену партнёрских ссылок, в частности у Amazon и Best Buy. Иными словами, расширение могло незаметно переписывать партнёрские ссылки под себя и таким образом перехватывать чужую комиссию.


Один из пользователей Reddit ещё ранее жаловался, что переходы по ссылкам Best Buy начали вести себя странно и неожиданно перебрасывали его не туда, куда нужно. По его наблюдениям, проблема исчезала в режиме инкогнито, где расширения обычно не работают по умолчанию. Это косвенно указывало именно на вмешательство установленного аддона.

Любопытно и то, что похожая история, судя по сообщениям пользователей, могла происходить и раньше в Microsoft Edge. В старой ветке Reddit упоминалось, что Edge удалил это расширение из своего каталога примерно год назад.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru