


Яндекс: мы не фиксировали случаев взлома умных колонок

Яндекс: мы не фиксировали случаев взлома умных колонок

Яндекс: мы не фиксировали случаев взлома умных колонок

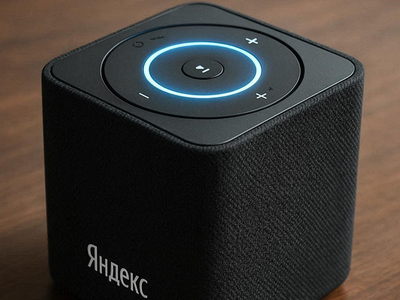
В «Яндексе» заявили, что при разработке умных колонок применяются строгие меры кибербезопасности. По данным компании, служба безопасности не фиксировала случаев взлома таких устройств. Там также отметили, что высокий уровень защиты аккаунта «Яндекс ID» подтверждён международным сертификатом ISO/IEC 27001.

Напомним, ранее о возможности использования умных колонок для слежки сообщили эксперты «Лаборатории Касперского».

При этом основным возможным способом использования умных колонок в злонамеренных целях назван именно взлом учётных записей.

В «Яндексе» добавили, что компания постоянно совершенствует механизмы защиты аккаунтов, в том числе с помощью средств продвинутой аналитики и машинного обучения. Эти инструменты позволяют своевременно выявлять подозрительную активность.

«Наша служба безопасности не наблюдает случаев удалённого взлома умных колонок. Умные колонки разработаны с учётом строгих требований кибербезопасности: все данные между колонкой и облаком передаются с использованием многоуровневого шифрования, программное обеспечение постоянно обновляется, а доступ к управлению возможен только через подтверждённый аккаунт пользователя», — говорится в сообщении «Яндекса», которое приводит ТАСС.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru