


Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Мобильные зловреды давно перестали быть чем-то примитивным, но история с BeatBanker всё равно умудряется удивить. Исследователи из «Лаборатории Касперского» описали новую Android-угрозу, которая одновременно работает как банковский троян и как скрытый майнер.

Причём распространяется она через фишинговые сайты, замаскированные под Google Play, а в последних версиях ещё и через приёмы социальной инженерии в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Главная фишка BeatBanker — очень необычный способ удержаться на заражённом устройстве. Чтобы Android не завершал вредоносные процессы, троян крутит по кругу почти неслышимый аудиофайл.

Именно из-за этого странного механизма исследователи и дали ему такое название. Параллельно зловред следит за состоянием смартфона: смотрит на заряд батареи, температуру устройства и активность пользователя, чтобы выбирать момент, когда его действия будут менее заметны.


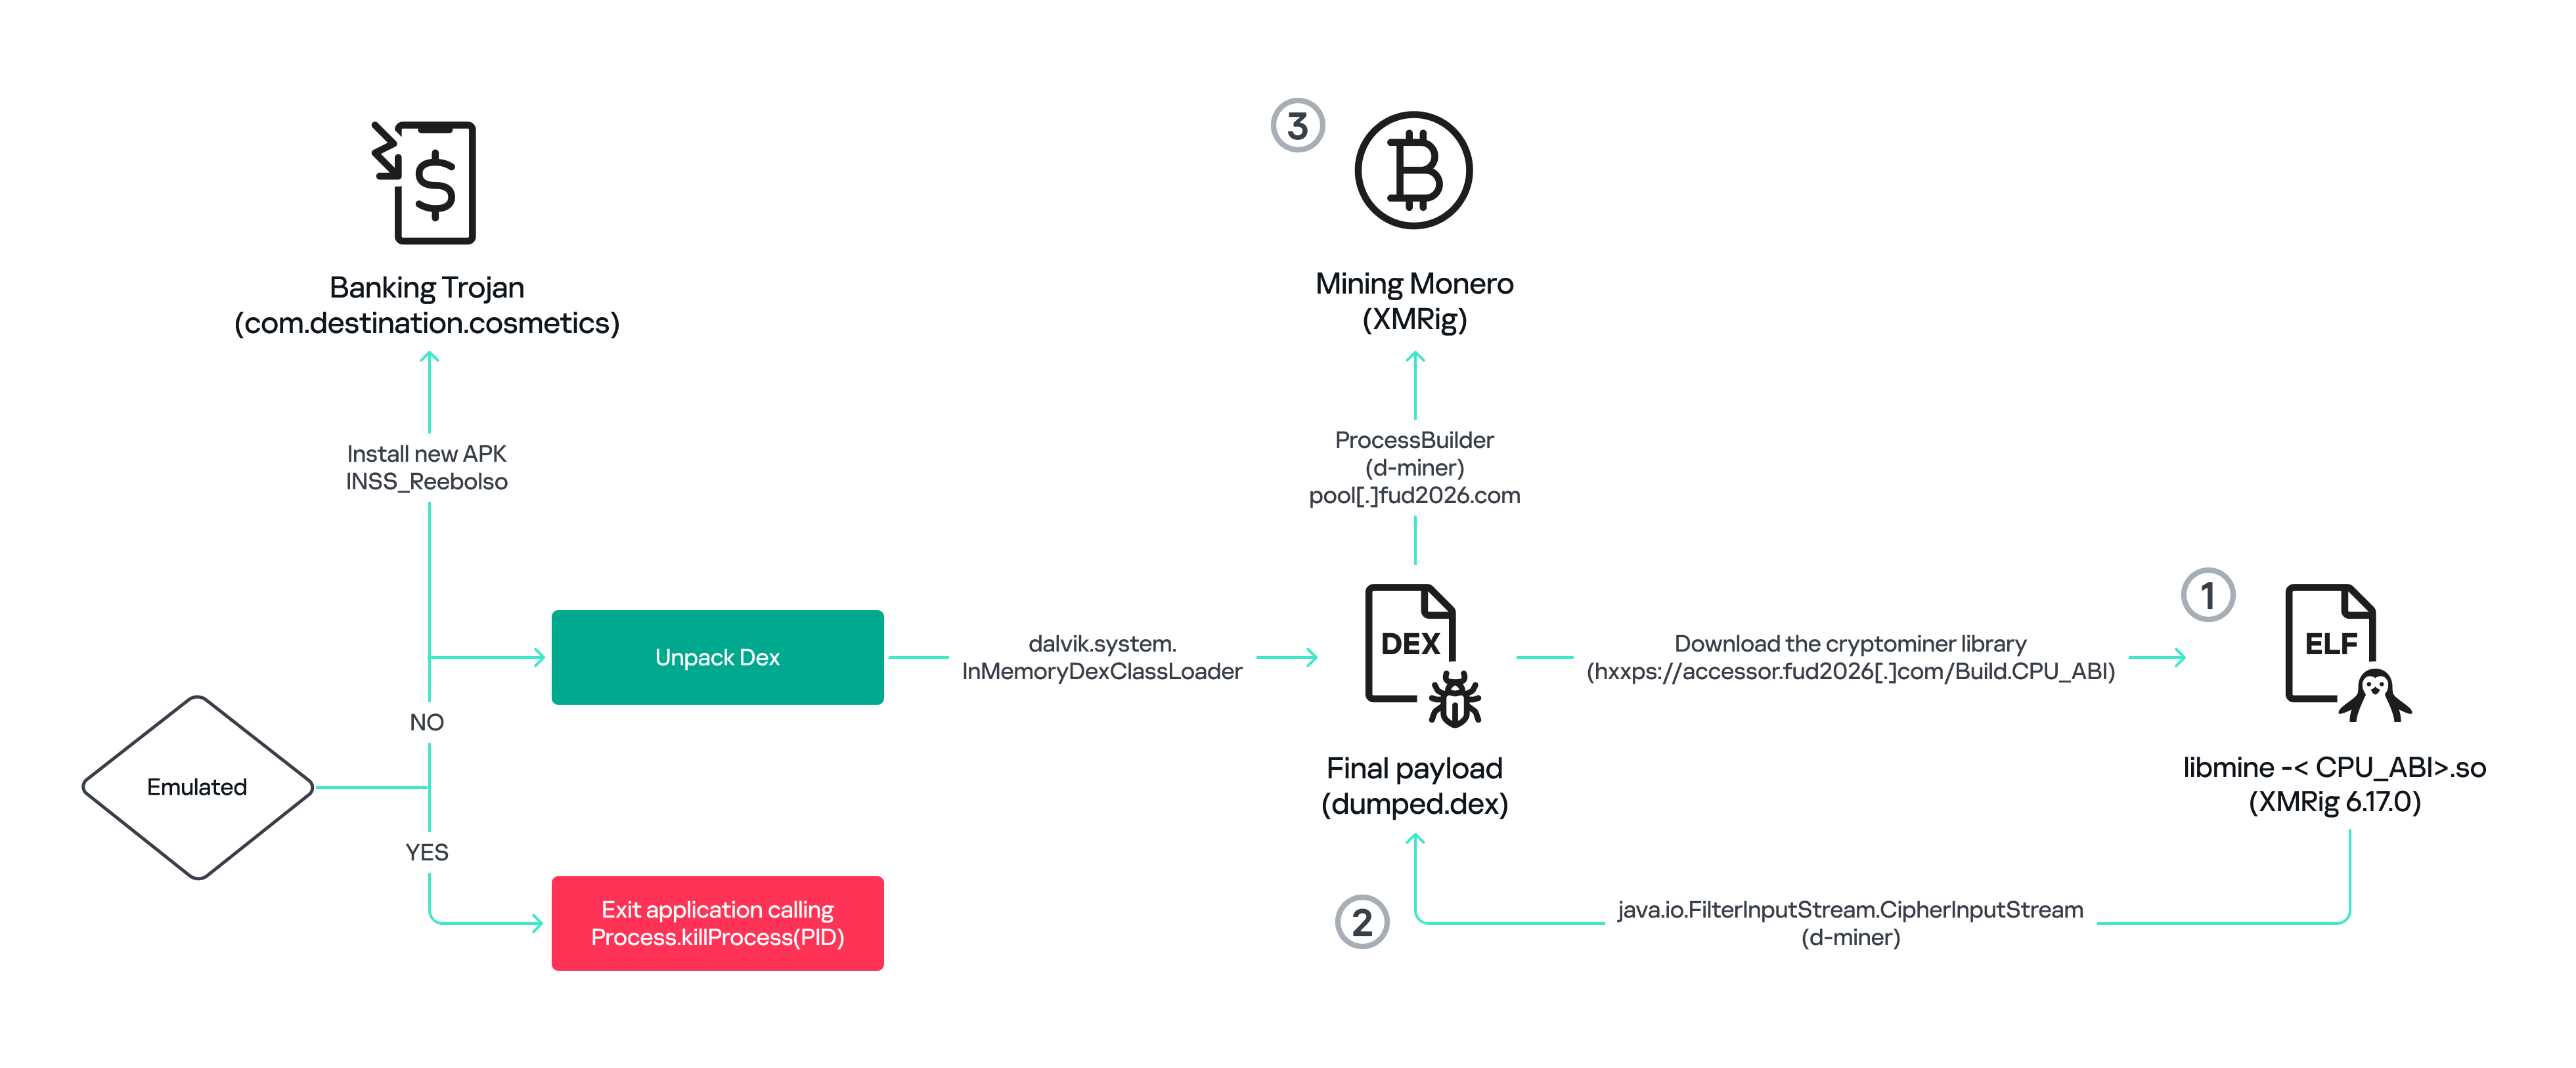
Снаружи всё выглядит довольно буднично. Пользователю подсовывают фальшивое приложение, которое мимикрирует под легитимный сервис из Google Play или вообще под сам магазин приложений. После установки начинается уже менее приятная часть: BeatBanker разворачивает сразу два вредоносных вектора.

С одной стороны, он тихо майнит Monero, высаживая батарею и нагружая устройство. С другой — работает как банковский троян, который охотится за финансовыми данными и вмешивается в криптовалютные переводы.

По данным исследователей, банковский модуль умеет накладывать фальшивые экраны поверх приложений Binance и Trust Wallet. А в случае перевода USDT троян может незаметно подменить адрес получателя на адрес злоумышленника. Для жертвы это выглядит особенно неприятно: человек вроде бы сам подтверждает операцию, но деньги уходят уже не туда, куда он собирался их отправить.

При этом кампания, судя по наблюдениям Kaspersky, развивается. В более свежих вариантах злоумышленники начали заменять банковский модуль на полноценный BTMOB RAT — троян для удалённого доступа. Это уже заметно расширяет возможности атакующих: речь идёт не просто о краже учётных данных, а о куда более глубоком контроле над заражённым устройством.

Подпишитесь на новости

ГигаЧат написал продолжение Мёртвых душ под руководством экспертов

У Чичикова появились новые приключения, на этот раз при участии нейросети. «ГигаЧат» создал продолжение «Мёртвых душ» под руководством историков, литературоведов, лингвистов и инженеров. Гоголь уничтожил рукопись второго тома в 1852 году, а команда проекта предложила собственную версию дальнейшей истории.

Как сообщает «Сбер», модель обучали на сочинениях Гоголя, его письмах и черновиках, произведениях современников, а также философских и религиозных текстах, которыми мог вдохновляться писатель.

По словам создателей, каждый фрагмент проверяли эксперты: задача состояла в создании новых образов и смыслов, а не в сборке знакомых гоголевских фраз. Насколько убедительно получилось продолжение, теперь предстоит оценить читателям.

Иллюстрации тоже сгенерировала нейросеть. За основу взяли работы Александра Агина, оформлявшего первый том ещё при жизни Гоголя. Получился литературный эксперимент с ИИ и в тексте, и на страницах с изображениями.

В «Сбере» называют две цели проекта: показать возможности нейросетей как инструментов анализа и творчества в руках специалистов и привлечь молодую аудиторию к русской классике. Владислав Крейнин подчёркивает, что работа не закрывает споры об утраченном втором томе.

И это существенная оговорка: перед читателем новое продолжение, созданное ИИ и людьми. Узнать, что именно написал и сжёг Гоголь, нейросеть не может. Зато повод перечитать первый том появился вполне настоящий.

RSS: Новости на портале Anti-Malware.ru