


Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Новый Android-троян запускает аудиофайл, чтобы остаться на смартфоне

Мобильные зловреды давно перестали быть чем-то примитивным, но история с BeatBanker всё равно умудряется удивить. Исследователи из «Лаборатории Касперского» описали новую Android-угрозу, которая одновременно работает как банковский троян и как скрытый майнер.

Причём распространяется она через фишинговые сайты, замаскированные под Google Play, а в последних версиях ещё и через приёмы социальной инженерии в WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России).

Главная фишка BeatBanker — очень необычный способ удержаться на заражённом устройстве. Чтобы Android не завершал вредоносные процессы, троян крутит по кругу почти неслышимый аудиофайл.

Именно из-за этого странного механизма исследователи и дали ему такое название. Параллельно зловред следит за состоянием смартфона: смотрит на заряд батареи, температуру устройства и активность пользователя, чтобы выбирать момент, когда его действия будут менее заметны.


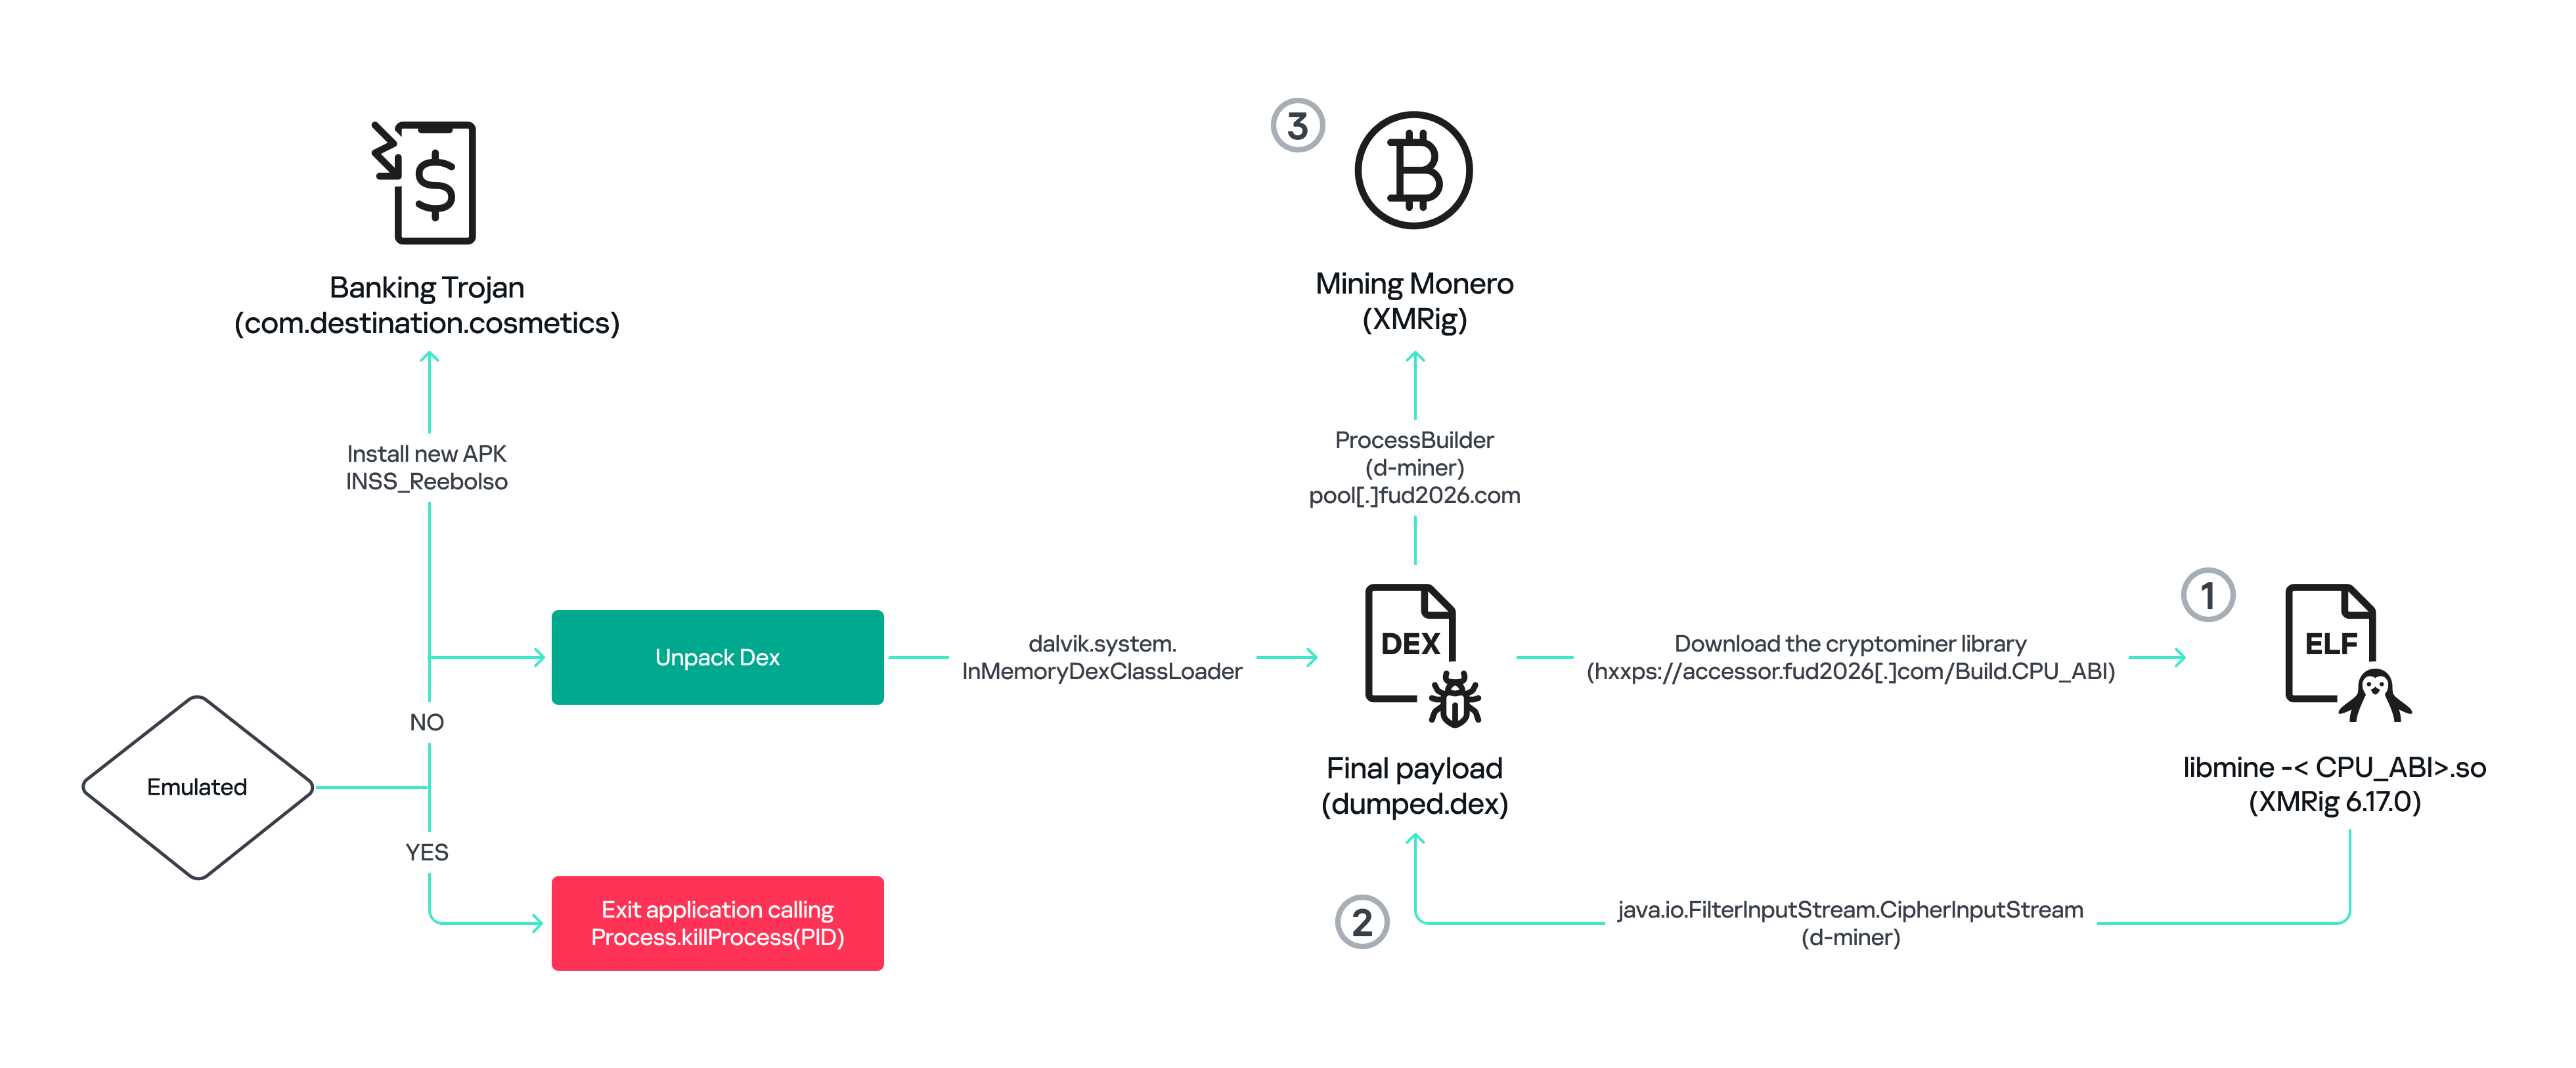
Снаружи всё выглядит довольно буднично. Пользователю подсовывают фальшивое приложение, которое мимикрирует под легитимный сервис из Google Play или вообще под сам магазин приложений. После установки начинается уже менее приятная часть: BeatBanker разворачивает сразу два вредоносных вектора.

С одной стороны, он тихо майнит Monero, высаживая батарею и нагружая устройство. С другой — работает как банковский троян, который охотится за финансовыми данными и вмешивается в криптовалютные переводы.

По данным исследователей, банковский модуль умеет накладывать фальшивые экраны поверх приложений Binance и Trust Wallet. А в случае перевода USDT троян может незаметно подменить адрес получателя на адрес злоумышленника. Для жертвы это выглядит особенно неприятно: человек вроде бы сам подтверждает операцию, но деньги уходят уже не туда, куда он собирался их отправить.

При этом кампания, судя по наблюдениям Kaspersky, развивается. В более свежих вариантах злоумышленники начали заменять банковский модуль на полноценный BTMOB RAT — троян для удалённого доступа. Это уже заметно расширяет возможности атакующих: речь идёт не просто о краже учётных данных, а о куда более глубоком контроле над заражённым устройством.

Подпишитесь на новости

На цифровизацию из отчислений операторов хотят выделить на 58% больше

В проекте бюджета на 2027 год на цифровые решения из резерва универсального обслуживания заложили 16,3 млрд рублей. Это на 58% больше ранее предусмотренных 10,3 млрд. Резерв пополняют операторы связи, а расходовать его средства могут далеко за пределами подключения сёл к интернету.

Как пишут «Ведомости», деньги предназначены для нацпроекта «Экономика данных» и госпрограммы «Информационное общество». На 2028 год предлагают выделить 18,6 млрд рублей вместо прежних 11,1 млрд.

При этом ставка отчислений операторов остаётся на уровне 2% от выручки. Минцифры подчёркивает: её повышение сейчас не рассматривается. Так что рост бюджетной строки сам по себе не означает введения нового сбора с телекомкомпаний.

На универсальные услуги связи — подключение малых населённых пунктов и развитие инфраструктуры — в 2027 году планируют направить 19,3 млрд рублей. Эта сумма не изменилась. Цифровым проектам добавляют, а отдельного увеличения расходов на связь для малых населённых пунктов пока не обещают.

Средства резерва могут идти на государственные информационные системы, цифровые платформы, облачную инфраструктуру, проекты ИИ и квантовые технологии.

Одновременно финансирование цифровизации из дополнительных поступлений от штрафов за нарушения ПДД на 2027 год предлагают сократить с 34,3 млрд до 21,2 млрд рублей. Поэтому прибавка из одного источника ещё не означает общего бюджетного разгона.

Аналитик «Эйлера» Владимир Беспалов допускает, что пересмотр связан с улучшением собираемости отчислений. Существенного влияния на тарифы он не ожидает.

RSS: Новости на портале Anti-Malware.ru