


Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Осенью 2025 года специалисты Positive Technologies по киберразведке выявили две схожие кампании, нацеленные на засев бэкдоров в сетях телеком-провайдеров Кыргызстана. В прошлом месяце атаки по тому же сценарию проводились в Таджикистане.

Во всех случаях злоумышленники прибегли к имейл-рассылкам на адреса целевых организаций. Поддельные письма содержали вредоносное вложение либо ссылку на такой файл; сами зловреды были замаскированы под легитимные компоненты Microsoft Windows.

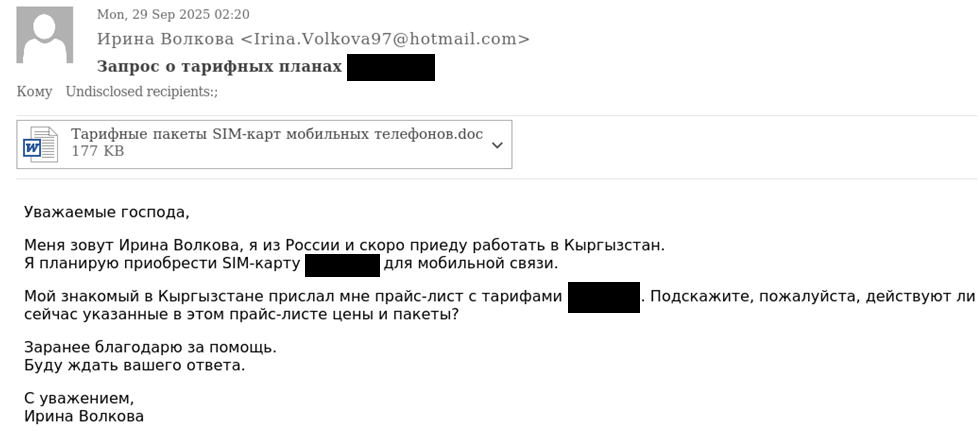
Фальшивки, разосланные в сентябре киргизским операторам связи, были написаны от имени потенциальных клиентов. Автор интересовался действующими тарифами мобильной связи.


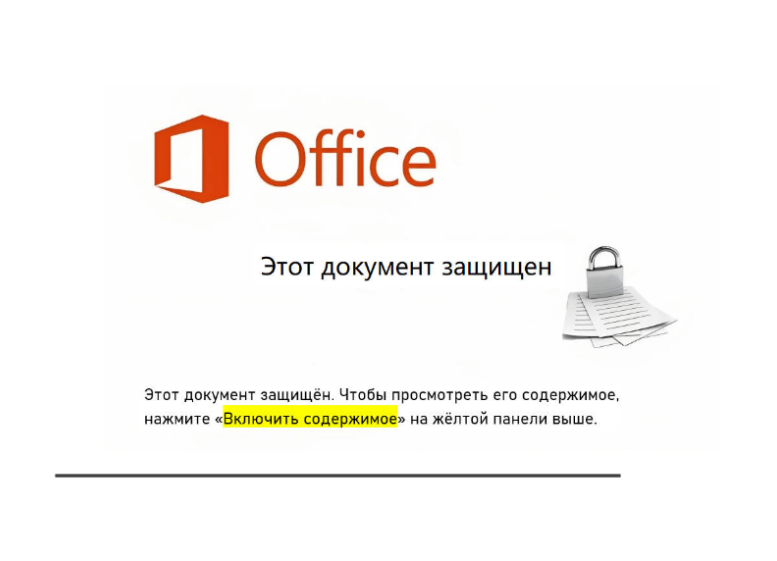
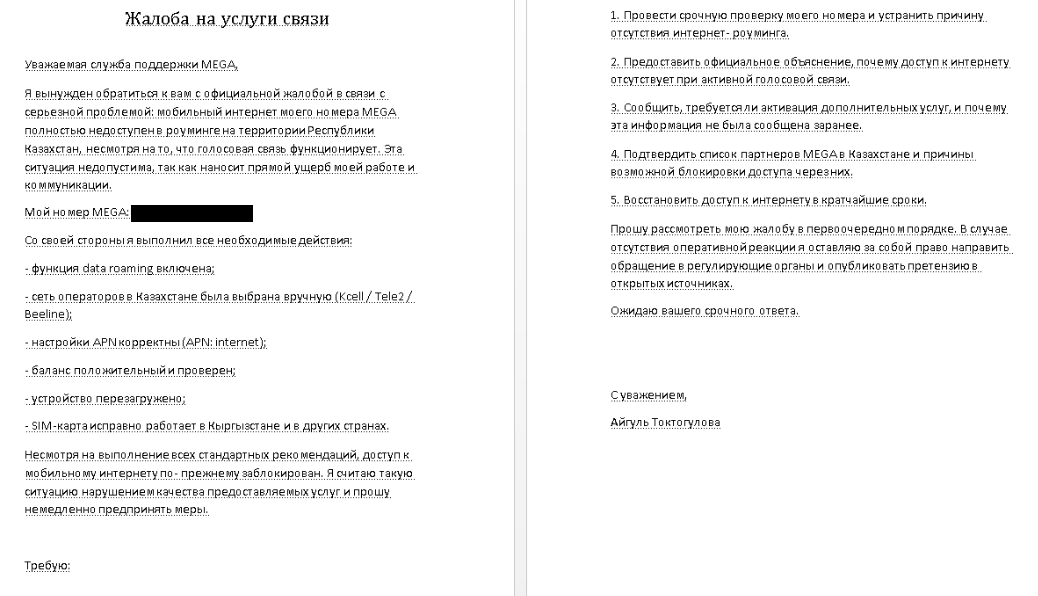
При открытии вложения получателю отображалась картинка с русскоязычной просьбой включить макрос. При его активации жертве для отвода глаз показывали тарифный план (скопированный у другого провайдера!), и происходила установка целевого зловреда.


Анализ показал, что загруженный скриптом бэкдор (в PT его нарекли LuciDoor) написан на C++ и умеет подключаться к C2 не только напрямую, но также через системные прокси и другие серверы в инфраструктуре жертвы. В его задачи входят сбор информации о зараженном устройстве, загрузка программ и эксфильтрация данных.

Повторные атаки на телеком Кыргызстана были зафиксированы в ноябре. Злоумышленники сменили документ-приманку, допустив тот же промах (в нем было указано имя, не совпадающее с адресатом), и итоговый Windows-бэкдор — на сей раз это был MarsSnake, уже засветившийся в шпионских атаках на территории Саудовской Аравии.


Бэкдор MarsSnake примечателен простотой настройки: изменения вносятся через обновление параметров в загрузчике, то есть не требуют времени на пересборку исполняемого файла. После закрепления зловред собирает системные данные, создает уникальный идентификатор и передает все на C2.

«Интересно, что в атаках прошлого года вредоносные документы были на русском языке, при этом в настройках фигурировали арабский, английский и китайский, — отметил эксперт PT ESC TI Александр Бадаев. — В файлах мы также обнаружили поле, свидетельствующее об использовании китайского языка. Вероятно, у злоумышленников установлен пакет Microsoft Office с соответствующим параметром, или они применили шаблон документа на китайском».

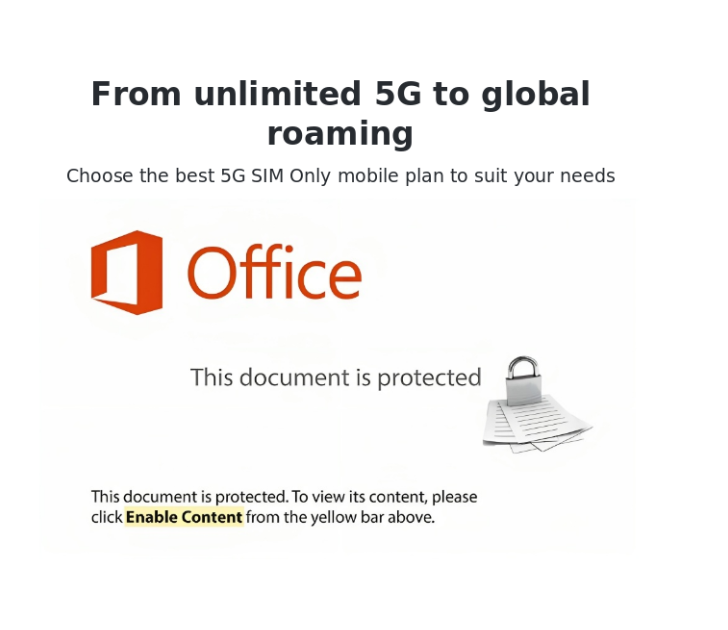
В ходе январских имейл-атак на территории Таджикистана вместо вредоносных вложений использовались ссылки. Картинка с призывом активировать макрос изменилась, а текст был оформлен на английском языке. В качестве целевого зловреда вновь выступал LuciDoor, но уже в другой конфигурации.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru