


287 расширений для Chrome с 37 млн шпионили за пользователями

287 расширений для Chrome с 37 млн шпионили за пользователями

287 расширений для Chrome с 37 млн шпионили за пользователями

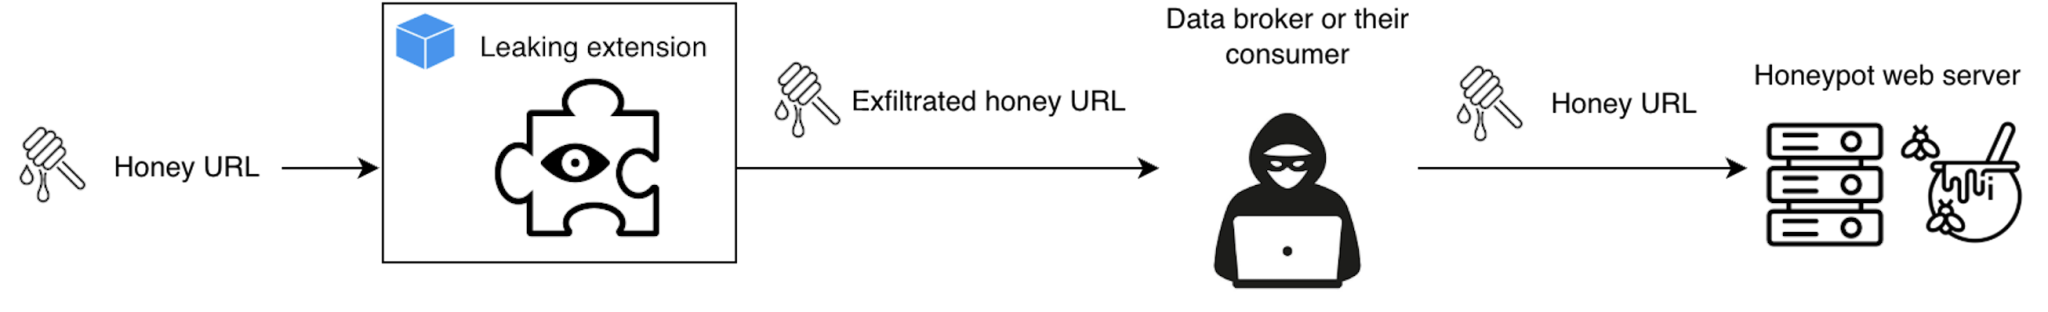
Исследователи безопасности обнаружили 287 расширений для Google Chrome, которые, по их данным, тайно отправляли данные о посещённых пользователями сайтах на сторонние серверы. Суммарно такие расширения были установлены около 37,4 млн раз, что равно примерно 1% мировой аудитории Chrome.

Команда специалистов подошла к проверке не по описаниям в магазине и не по списку разрешений, а по фактическому сетевому поведению.

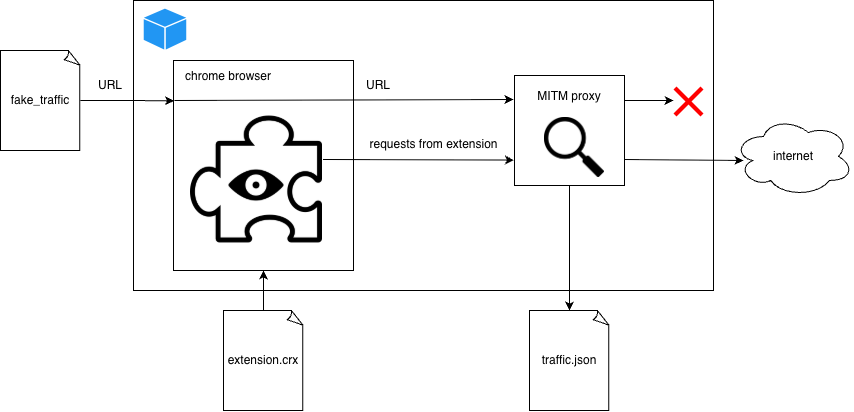
Для этого исследователи запустили Chrome в контейнере Docker, пропустили весь трафик через MITM-прокси и начали открывать специально подготовленные URL-адреса разной длины. Идея была простой: если расширение «безобидное» — например, меняет тему или управляет вкладками — объём исходящего трафика не должен расти вместе с длиной посещаемого URL.

А вот если расширение передаёт третьей стороне полный адрес страницы или его фрагменты, объём трафика начинает увеличиваться пропорционально размеру URL. Это измеряли с помощью собственной метрики. При определённом коэффициенте расширение считалось однозначно «сливающим» данные, при более низком — отправлялось на дополнительную проверку.


Работа оказалась масштабной: на автоматическое сканирование ушло около 930 процессорных дней, в среднем по 10 минут на одно расширение. Подробный отчёт и результаты опубликованы в открытом репозитории на GitHub, хотя авторы намеренно не раскрыли все технические детали, чтобы не облегчать жизнь разработчикам сомнительных аддонов.

Среди получателей данных исследователи называют как крупные аналитические и брокерские экосистемы, так и менее известных игроков. В отчёте фигурируют, в частности, Similarweb, Big Star Labs (которую авторы связывают с Similarweb), Curly Doggo, Offidocs, а также ряд других компаний, включая китайские структуры и небольших брокеров.

Проблема не ограничивается абстрактной «телеметрией». В URL могут содержаться персональные данные, ссылки для сброса паролей, названия внутренних документов, административные пути и другие важные детали, которые могут быть использованы в целевых атаках.


Пользователям советуют пересмотреть список установленных расширений и удалить те, которыми они не пользуются или которые им незнакомы. Также стоит обращать внимание на разрешение «Читать и изменять данные на всех посещаемых сайтах» — именно оно открывает путь к перехвату URL.

Бот-трафик удвоился: WMX дарит год защиты от ботов клиентам ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru