


Попытки ботоводов Kimwolf создать резервную C2-связь вырубили I2P-сеть

Попытки ботоводов Kimwolf создать резервную C2-связь вырубили I2P-сеть

Попытки ботоводов Kimwolf создать резервную C2-связь вырубили I2P-сеть

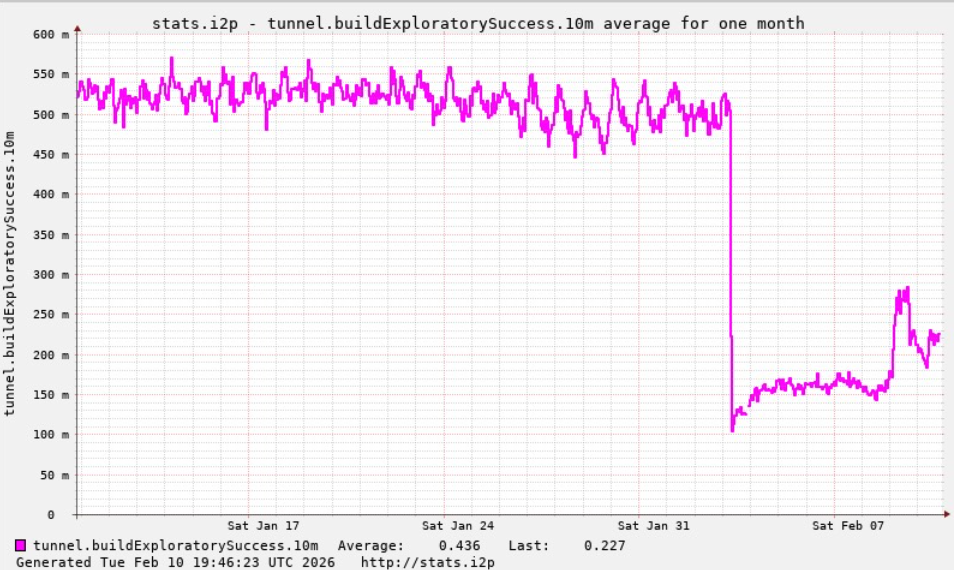
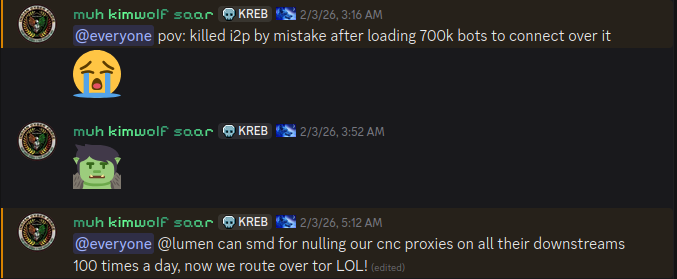
Последнее время пользователи I2P массово жалуются на сбои: при повышении нагрузки роутеры виснут, временами анонимная сеть вообще выпадает из доступа. Как оказалось, причиной тому внезапное нашествие 700 тыс. ботов Kimwolf.

Попытки многочисленных зараженных устройств присоединиться к I2P-сети, в которой, как выяснил KrebsOnSecurity, ежедневно активны лишь 15-20 тыс. узлов, стали забивать каналы, как при DDoS-атаке.

Ботоводы Kimwolf сами не ожидали такого эффекта: ведь они просто хотели опробовать I2P в качестве резервного варианта C2-связи — на случай отказа основной командной инфраструктуры стараниями правоохраны и законопослушных провайдеров.


В итоге было решено отказаться от этой идеи и поэкспериментировать с Tor.


В настоящее время I2P-сеть все еще работает вполсилы. Обновления подготовлены и развертываются, на следующей неделе ситуация должна улучшиться.

Объявившийся в конце прошлого года IoT-ботнет Kimwolf быстро возрос: в январе в его состав уже входило более 2 млн зараженных устройств. Новобранец используется в основном для проксирования вредоносного трафика и проведения DDoS-атак.

В американской компании Synthient отслеживают новую угрозу и недавно заметили, что численность мощного ботнета сократилась на 600 тыс. устройств.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru