


Злоумышленники научились использовать умные кормушки для слежки

Злоумышленники научились использовать умные кормушки для слежки

Злоумышленники научились использовать умные кормушки для слежки

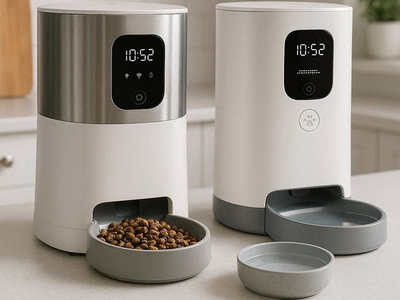
Злоумышленники могут использовать взломанные умные кормушки для животных для слежки за владельцами. Для получения информации применяются встроенные в устройства микрофоны и видеокамеры. Получив несанкционированный доступ, атакующие способны наблюдать за происходящим в помещении и перехватывать данные.

Об использовании таких устройств в криминальных целях рассказал агентству «Прайм» эксперт Kaspersky ICS CERT Владимир Дащенко.

«Это уже не гипотетическая угроза: известны случаи взлома домашних камер, видеонянь, кормушек для животных и других умных приборов», — предупреждает эксперт.

По словам Владимира Дащенко, вопросам кибербезопасности таких устройств часто не уделяется должного внимания. Между тем любое оборудование с доступом в интернет может стать точкой входа для злоумышленников.

Скомпрометированные устройства могут использоваться и для атак на другие элементы домашней сети — например, смартфоны или компьютеры. Кроме того, они способны становиться частью ботнетов, применяемых для DDoS-атак или майнинга криптовалют. На подобные риски почти год назад обращало внимание МВД России.

Среди признаков возможной компрометации умных устройств эксперт называет самопроизвольные отключения, резкие изменения сетевой активности, появление сообщений об ошибках или другие нетипичные события.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru