


Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Специалисты по киберразведке из Flare обнаружили Linux-ботнет, операторы которого отдали предпочтение надежности, а не скрытности. Для наращивания потенциала SSHStalker использует шумные SSH-сканы и 15-летние уязвимости, для C2-связи — IRC.

Новобранец пока просто растет, либо проходит обкатку: боты подключаются к командному серверу и переходят в состояние простоя. Из возможностей монетизации выявлены сбор ключей AWS, сканирование сайтов, криптомайнинг и генерация DDoS-потока.

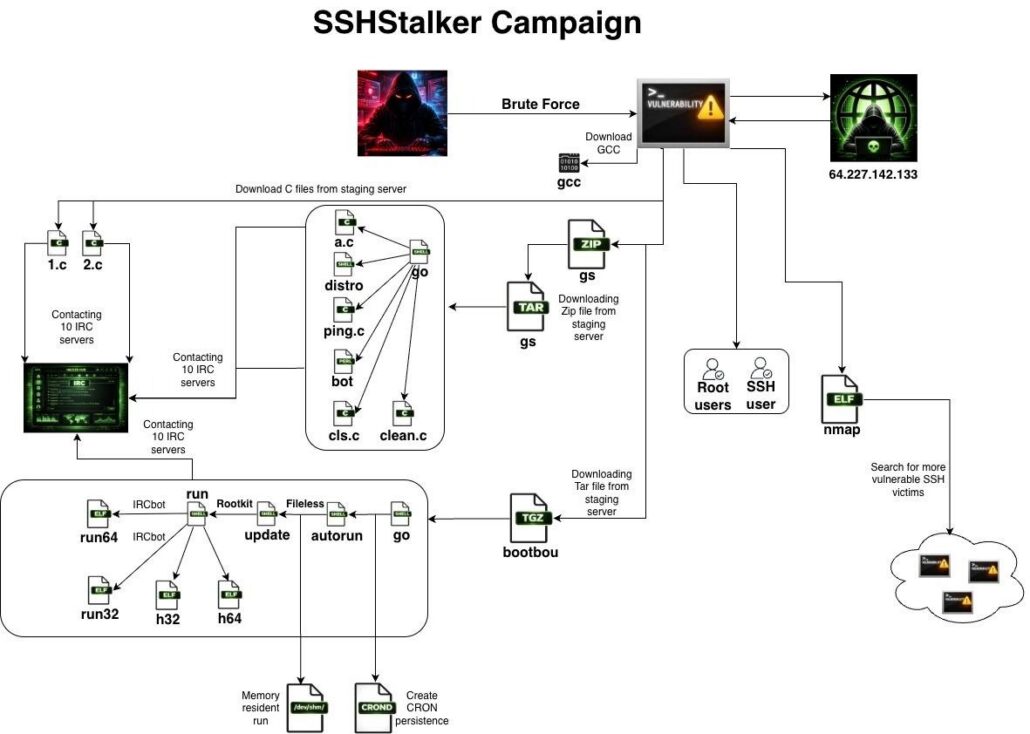
Первичный доступ к Linux-системам ботоводам обеспечивают автоматизированные SSH-сканы и брутфорс. С этой целью на хосты с открытым портом 22 устанавливается написанный на Go сканер, замаскированный под опенсорсную утилиту Nmap.

В ходе заражения также загружаются GCC для компиляции полезной нагрузки, IRC-боты с вшитыми адресами C2 и два архивных файла, GS и bootbou. Первый обеспечивает оркестрацию, второй — персистентность и непрерывность исполнения (создает cron-задачу на ежеминутный запуск основного процесса бота и перезапускает его в случае завершения).

Чтобы повысить привилегии на скомпрометированном хосте, используются эксплойты ядра, суммарно нацеленные на 16 уязвимостей времен Linux 2.6.x (2009-2010 годы).


Владельцы SSHStalker — предположительно выходцы из Румынии, на это указывает ряд найденных артефактов.

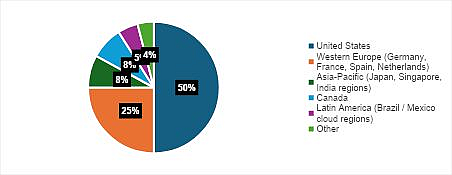
Исследователи также обнаружили файл со свежими результатами SSH-сканов (около 7 тыс. прогонов, все за прошлый месяц). Большинство из них ассоциируются с ресурсами Oracle Cloud в США, Евросоюзе и странах Азиатско-Тихоокеанского региона.

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru