


Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Linux-ботнет SSHStalker старомоден: C2-коммуникации только по IRC

Специалисты по киберразведке из Flare обнаружили Linux-ботнет, операторы которого отдали предпочтение надежности, а не скрытности. Для наращивания потенциала SSHStalker использует шумные SSH-сканы и 15-летние уязвимости, для C2-связи — IRC.

Новобранец пока просто растет, либо проходит обкатку: боты подключаются к командному серверу и переходят в состояние простоя. Из возможностей монетизации выявлены сбор ключей AWS, сканирование сайтов, криптомайнинг и генерация DDoS-потока.

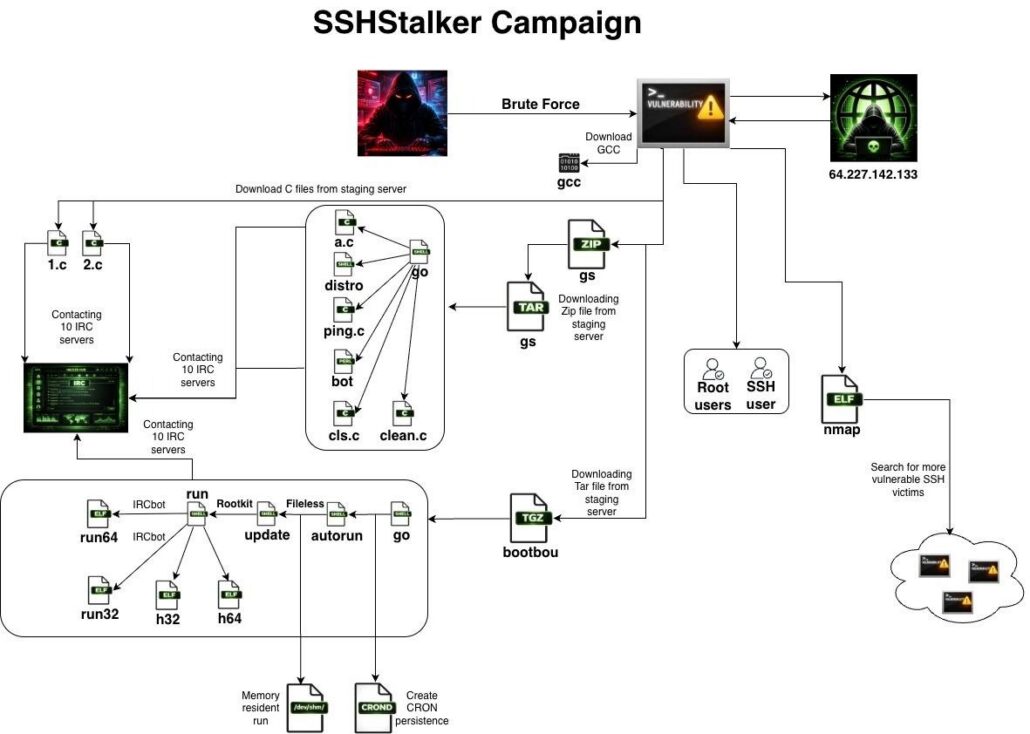
Первичный доступ к Linux-системам ботоводам обеспечивают автоматизированные SSH-сканы и брутфорс. С этой целью на хосты с открытым портом 22 устанавливается написанный на Go сканер, замаскированный под опенсорсную утилиту Nmap.

В ходе заражения также загружаются GCC для компиляции полезной нагрузки, IRC-боты с вшитыми адресами C2 и два архивных файла, GS и bootbou. Первый обеспечивает оркестрацию, второй — персистентность и непрерывность исполнения (создает cron-задачу на ежеминутный запуск основного процесса бота и перезапускает его в случае завершения).

Чтобы повысить привилегии на скомпрометированном хосте, используются эксплойты ядра, суммарно нацеленные на 16 уязвимостей времен Linux 2.6.x (2009-2010 годы).


Владельцы SSHStalker — предположительно выходцы из Румынии, на это указывает ряд найденных артефактов.

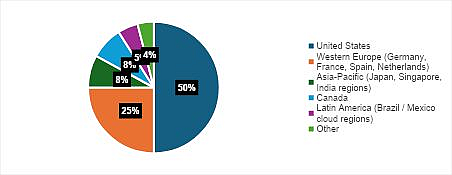
Исследователи также обнаружили файл со свежими результатами SSH-сканов (около 7 тыс. прогонов, все за прошлый месяц). Большинство из них ассоциируются с ресурсами Oracle Cloud в США, Евросоюзе и странах Азиатско-Тихоокеанского региона.

Бот-трафик удвоился: WMX дарит год защиты от ботов клиентам ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru