


Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

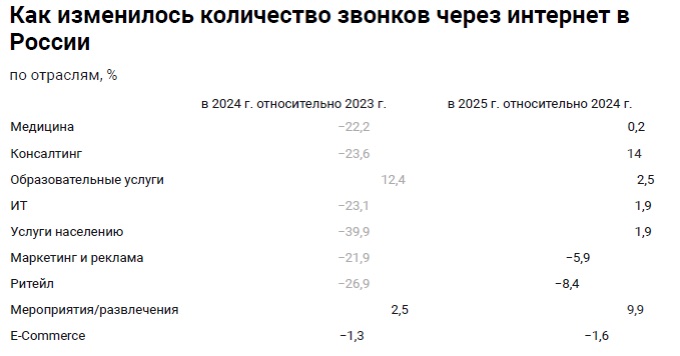
Совместное исследование российских провайдеров «Телфин», OkoCRM и Unisender показало, что за последние два года использование бизнесом телефонной связи для общения с клиентами в среднем сократилось на 20%.

Вместо массовых обзвонов предпочтение все чаще отдается переписке в мессенджерах и чатам клиентских мобильных приложений. Этот тренд наиболее заметен в электронной коммерции.

В ходе исследования были проанализированы данные «Телфин» об использовании его услуг IP-телефонии компаниями разного профиля и их клиентами. Так, в 2025 году провайдер суммарно провел свыше 51 млн звонков и отметил существенное снижение активности.


Комментируя для «Ведомостей» снижение голосового трафика, представители телеком-индустрии связали это с мерами, последовательно принимаемыми властями в рамках борьбы с телефонным мошенничеством.

Три года назад Роскомнадзор запустил единую платформу верификации звонков — «Антифрод», и операторы связи стали блокировать вызовы с номеров, отсутствующих в общей базе.

Минувшей осенью в России заработала обязательная маркировка звонков, и число спам-рекламы по телефону еще больше снизилось. Однако под блокировку стали также попадать легитимные вызовы юрлиц, которые не удосужились оформить соответствующий договор с оператором либо не желали платить за каждый звонок клиентам.

Таким организациям пришлось проводить обзвоны с личных номеров сотрудников кол-центров, и абоненты зачастую просто не отвечали на подобные вызовы из опасения нарваться на мошенников.

В результате увеличился спрос на альтернативные каналы связи — мессенджеры, имейл, таргетированную рекламу. Уход в серую зону, по мнению экспертов, маловероятен: власти параллельно повышают контроль над оборотом сим-карт: ввели лимит в 20 номеров для физлиц, ужесточили правила оформления договоров связи с иностранцами, собираются строже наказывать рублем за продажу симок в неположенных местах.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru