


Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

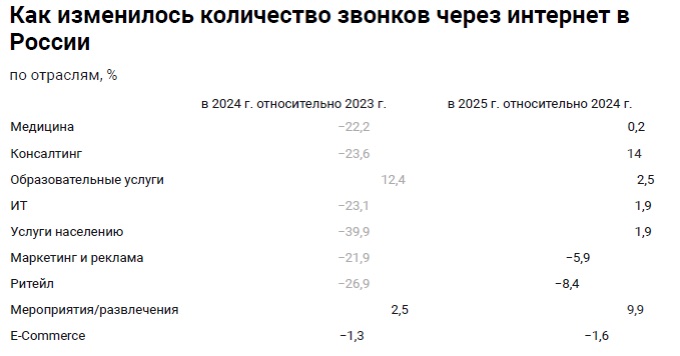
Совместное исследование российских провайдеров «Телфин», OkoCRM и Unisender показало, что за последние два года использование бизнесом телефонной связи для общения с клиентами в среднем сократилось на 20%.

Вместо массовых обзвонов предпочтение все чаще отдается переписке в мессенджерах и чатам клиентских мобильных приложений. Этот тренд наиболее заметен в электронной коммерции.

В ходе исследования были проанализированы данные «Телфин» об использовании его услуг IP-телефонии компаниями разного профиля и их клиентами. Так, в 2025 году провайдер суммарно провел свыше 51 млн звонков и отметил существенное снижение активности.


Комментируя для «Ведомостей» снижение голосового трафика, представители телеком-индустрии связали это с мерами, последовательно принимаемыми властями в рамках борьбы с телефонным мошенничеством.

Три года назад Роскомнадзор запустил единую платформу верификации звонков — «Антифрод», и операторы связи стали блокировать вызовы с номеров, отсутствующих в общей базе.

Минувшей осенью в России заработала обязательная маркировка звонков, и число спам-рекламы по телефону еще больше снизилось. Однако под блокировку стали также попадать легитимные вызовы юрлиц, которые не удосужились оформить соответствующий договор с оператором либо не желали платить за каждый звонок клиентам.

Таким организациям пришлось проводить обзвоны с личных номеров сотрудников кол-центров, и абоненты зачастую просто не отвечали на подобные вызовы из опасения нарваться на мошенников.

В результате увеличился спрос на альтернативные каналы связи — мессенджеры, имейл, таргетированную рекламу. Уход в серую зону, по мнению экспертов, маловероятен: власти параллельно повышают контроль над оборотом сим-карт: ввели лимит в 20 номеров для физлиц, ужесточили правила оформления договоров связи с иностранцами, собираются строже наказывать рублем за продажу симок в неположенных местах.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru