


Каждая третья компания в России пережила более 10 кибератак за год

Каждая третья компания в России пережила более 10 кибератак за год

Каждая третья компания в России пережила более 10 кибератак за год

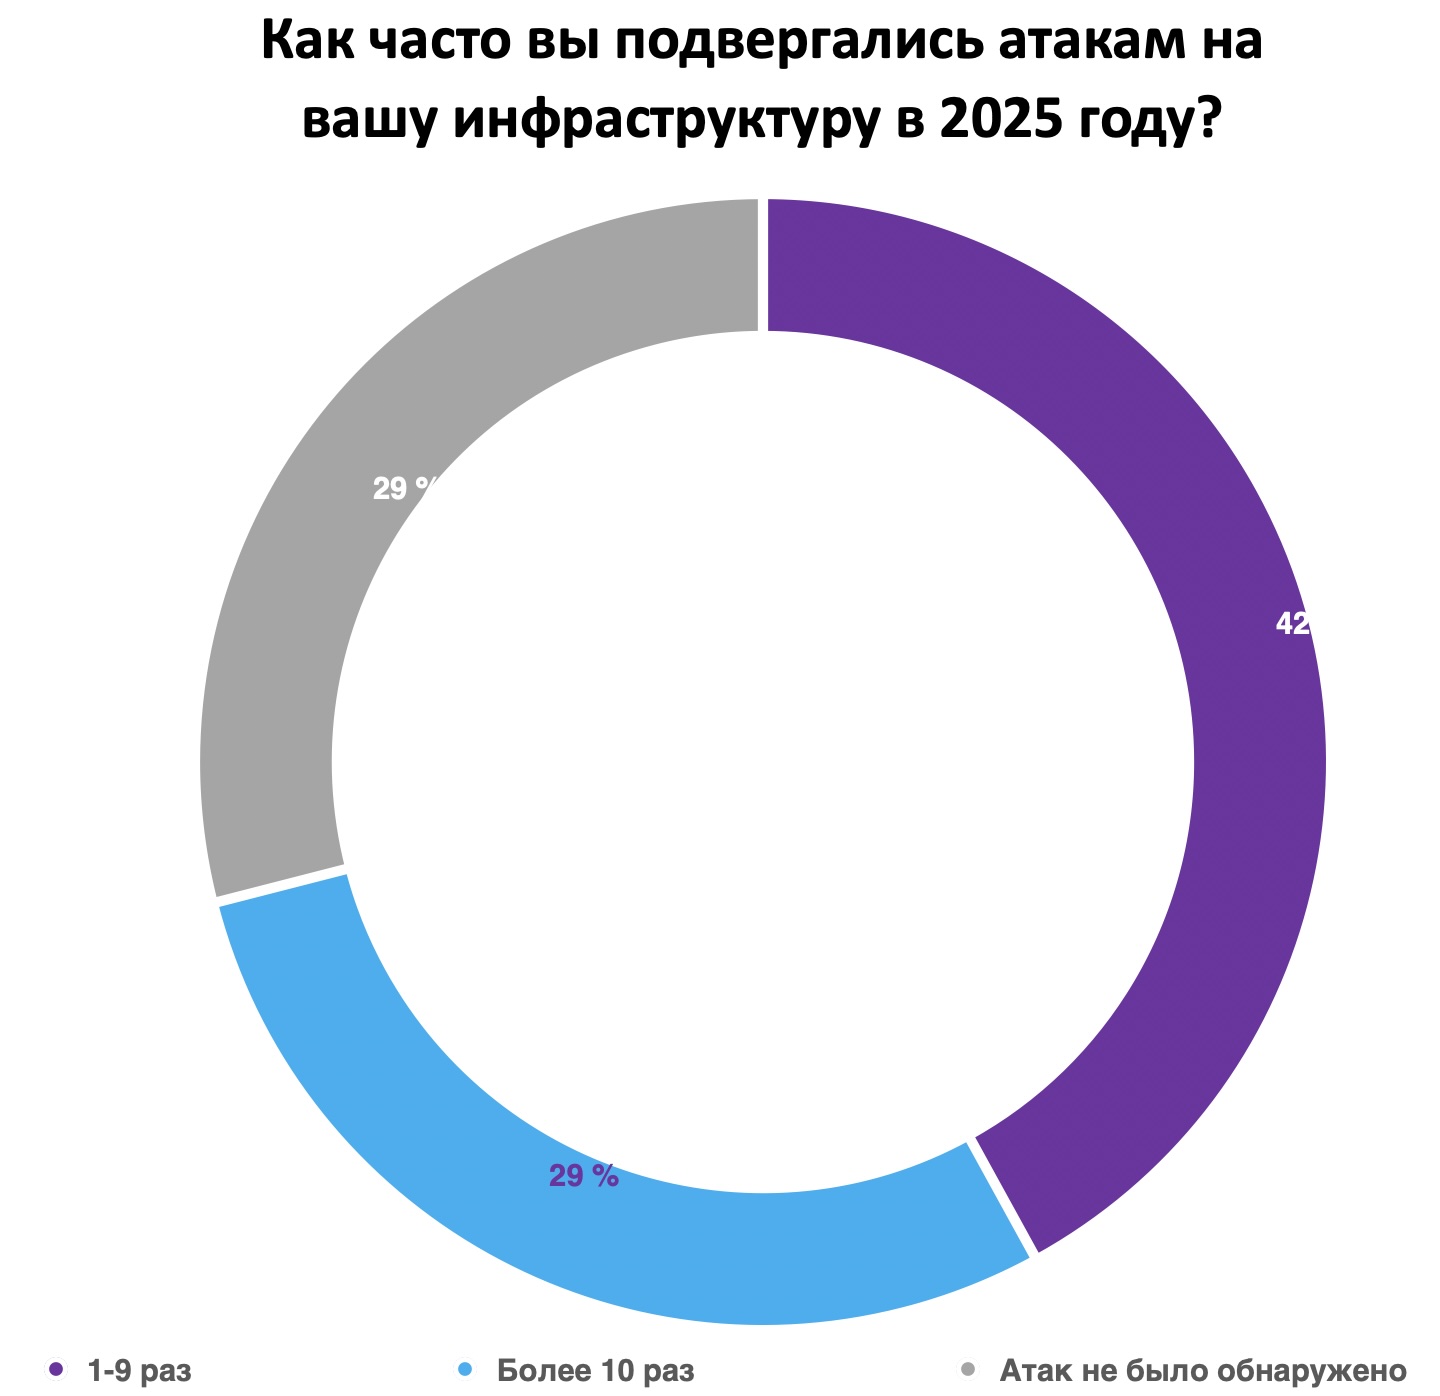
Почти треть российских компаний в 2025 году пережили более десяти кибератак на свою инфраструктуру. Об этом говорят результаты опроса, проведённого Центром компетенций сетевой безопасности компании «Гарда». Согласно данным исследования, 29% респондентов сообщили о десяти и более атаках, ещё у 42% инциденты происходили от одного до девяти раз.

При этом 29% участников заявили, что не фиксировали атак вовсе. В «Гарде» отмечают: это не обязательно означает их отсутствие — возможно, дело в недостаточном уровне мониторинга событий информационной безопасности.

Самыми распространёнными угрозами остаются фишинг и социальная инженерия — с ними сталкивались 69% опрошенных компаний.

На втором месте — вредоносные программы, включая инфостилеры, трояны и шифровальщики (56%). DDoS-атаки затронули почти треть участников опроса — 31%.


Отдельный блок опроса был посвящён тому, какие атаки труднее всего обнаружить и остановить. Лидируют здесь атаки с использованием уязвимостей нулевого дня — их назвали самыми проблемными 68% респондентов.

На втором месте — атаки внутри периметра с применением легитимных учётных записей (45%). Также компании отмечают сложности с выявлением скрытных вредоносных инструментов и атак, идущих через внешние сервисы с низким уровнем защиты.

По словам руководителя продукта «Гарда TI Feeds» Ильи Селезнёва, результаты опроса показывают очевидную тенденцию: киберугрозы развиваются быстрее, чем традиционные меры защиты.

Он подчёркивает, что в таких условиях всё большую роль играет проактивный подход и работа с актуальными данными об угрозах — от поиска фишинговых доменов и скомпрометированных учётных данных до выявления утечек персональных данных и исходного кода ещё до того, как ими воспользуются злоумышленники.

В целом результаты опроса подтверждают: даже если атаки «не видны», это не значит, что их нет. А фокус на обнаружение и предотвращение становится не менее важным, чем реагирование на уже произошедшие инциденты.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru