


Совет Microsoft по обновлению Windows вызвал шквал критики

Совет Microsoft по обновлению Windows вызвал шквал критики

Совет Microsoft по обновлению Windows вызвал шквал критики

Внезапные перезагрузки Windows во время важной работы давно стали интернет-мемом, причём настолько, что добрались даже до сериалов Netflix. И вот Microsoft решила в очередной раз отреагировать на эту боль пользователей. Правда, не за счёт радикальных изменений в системе обновлений, а куда более скромным способом: напомнив, как настроить период активности в Windows.

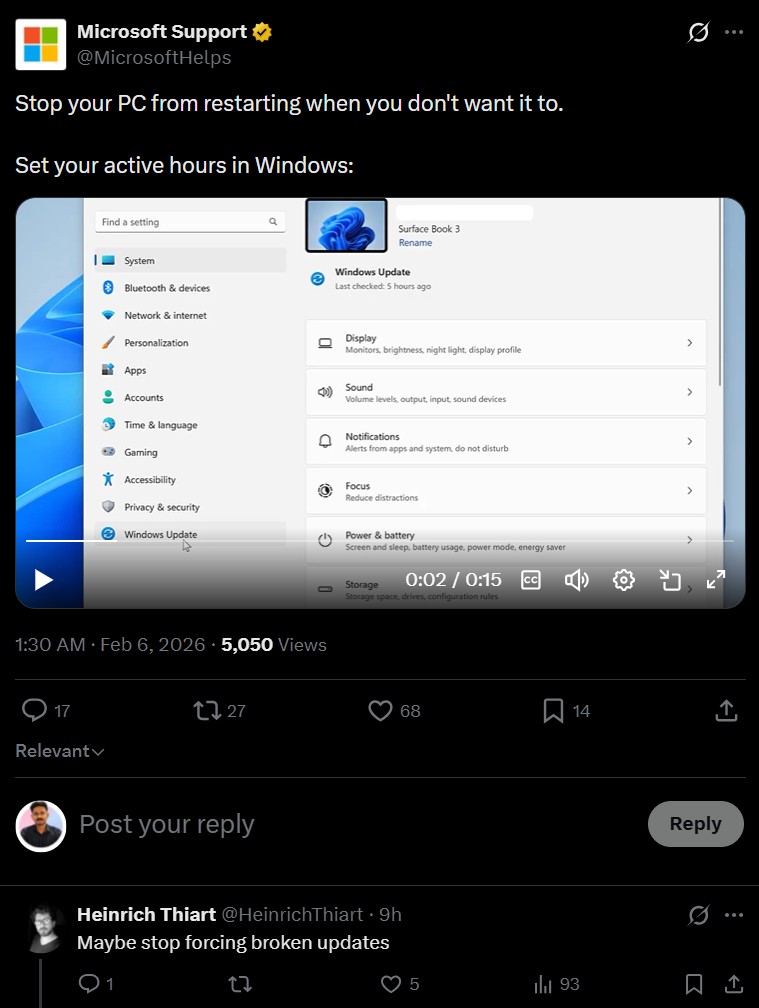
На днях поддержка Microsoft опубликовала в X (бывший Twitter) 15-секундное видео с инструкцией о том, как запретить системе перезагружаться в рабочее время.

Сам ролик оказался вполне безобидным, но формулировка в начале поста вызвала шквал иронии и критики.

«Запретите компьютеру перезагружаться, когда вам это не надо», — написали в Microsoft.

На это самый популярный комментарий быстро ответил:

«Может, для начала перестанете навязывать сломанные обновления?»


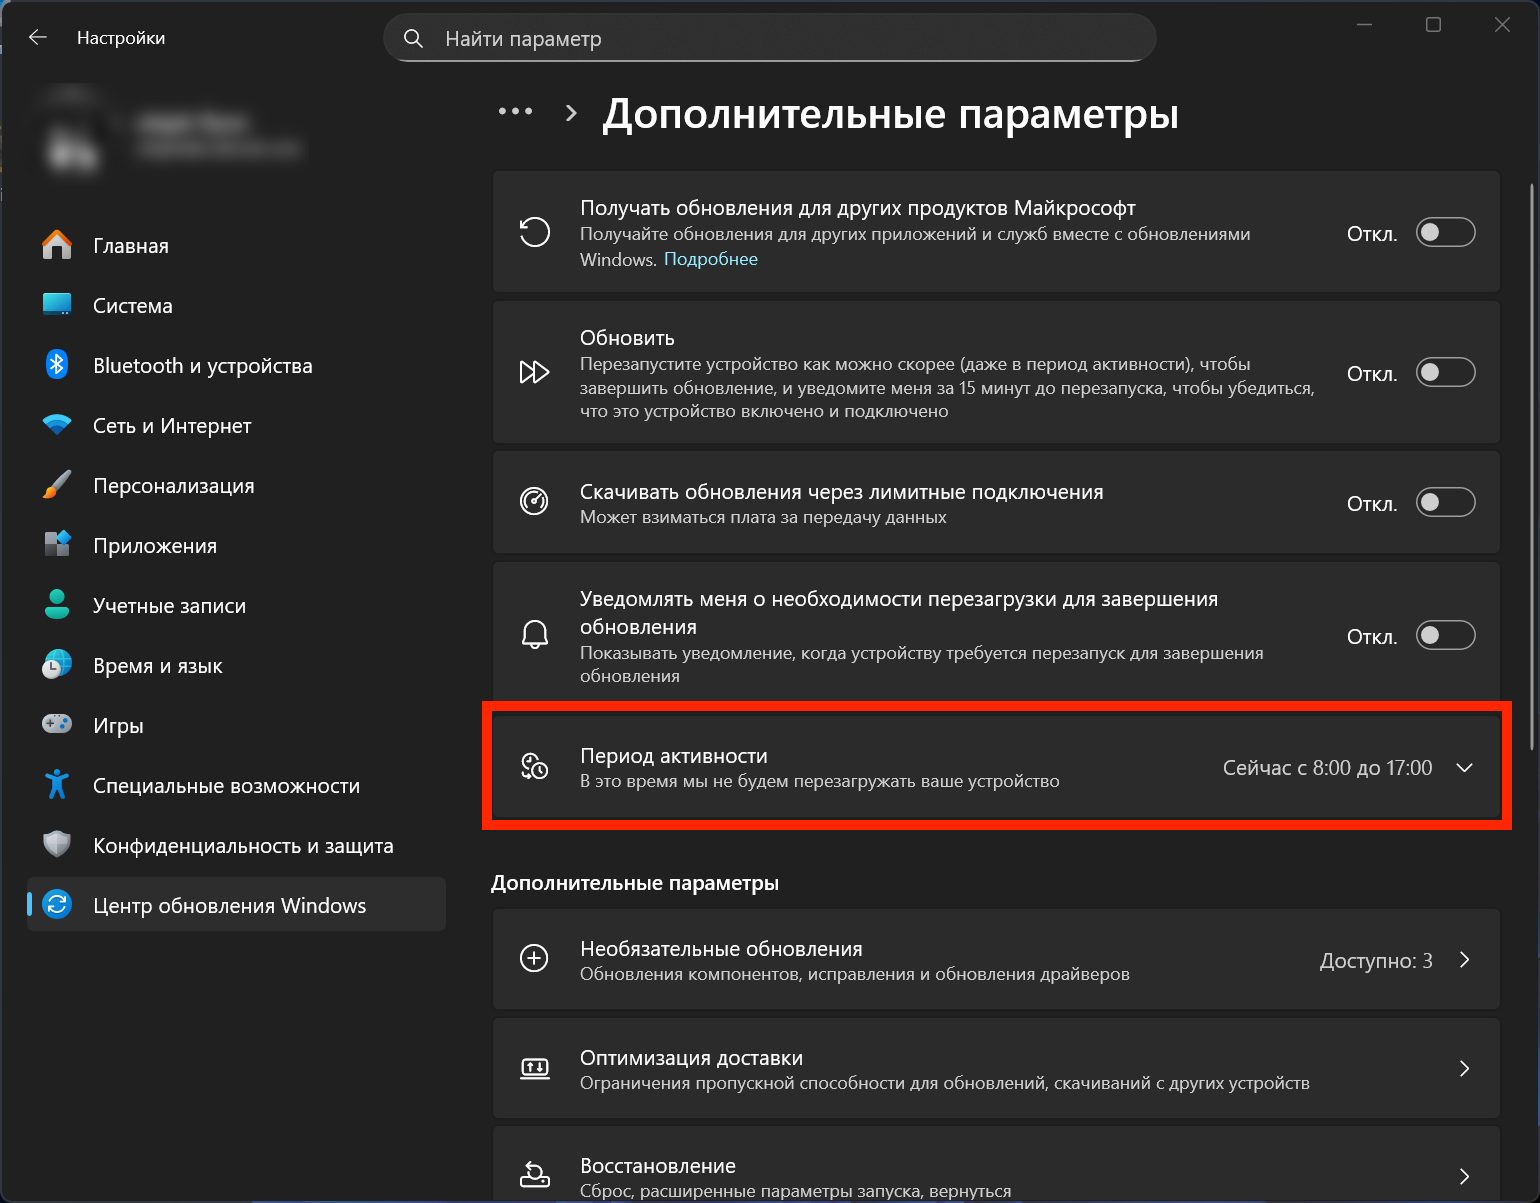
Функция «Период активности» при этом далеко не нова, ей почти десять лет. Впервые она появилась ещё в Windows 10. Суть проста: пользователь задаёт временной интервал, в который система не будет автоматически перезагружаться для установки обновлений.

Изначально диапазон был ограничен 12 часами, позже его расширили до 18. В Windows 11 Microsoft пошла дальше и включила автоматическую настройку этого периода на основе поведения пользователя — именно этот режим сейчас включён по умолчанию.


Проблема в том, что далеко не у всех есть стабильный график работы. Если вы иногда работаете ночью или в нестандартное время, «умный» алгоритм легко может промахнуться. Формально это всё ещё может привести к перезагрузке в неподходящий момент, хотя Windows обычно заранее показывает множество уведомлений. Но при аудитории в сотни миллионов пользователей неудивительно, что у кого-то такие ситуации всё же происходят.

В видео Microsoft показывает, как переключить активные часы с автоматического режима на ручной: нужно зайти в настройки Windows Update, выбрать дополнительные параметры и задать время вручную. В этом интервале система не будет перезагружаться сама.

Обсуждение под постом быстро ушло в привычное русло: пользователи снова обвиняют Microsoft в навязывании проблемных обновлений, требуют кнопку полного отключения апдейтов и критикуют компанию за агрессивное продвижение ИИ. В ход пошло и вирусное прозвище «Microslop», хотя сам пост вообще не касался искусственного интеллекта.

На фоне всей этой реакции Microsoft уже пообещала заняться «оздоровлением» Windows и до 2026 года сосредоточиться на стабильности, производительности и снижении навязчивости ИИ-функций. А пока корпорация предлагает пользователям хотя бы вручную настроить активные часы — чтобы очередное обновление не застало врасплох в самый неподходящий момент.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru