

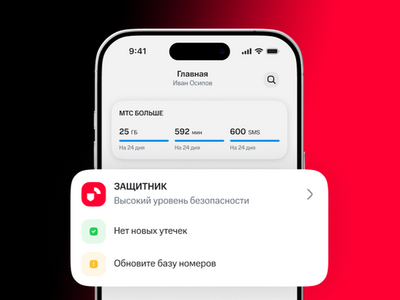

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

МТС объявил о запуске новой услуги: абоненты смогут в реальном времени получать уведомления (СМС, пуши) о подозрительных звонках членам их семьи. Новая функция доступна в рамках платной подписки «Защитник+ для семьи».

В пакет также включены сервис блокировки мошеннических и спам-звонков, услуга «Безопасный звонок» и страхование (в случае кражи денег посредством телефонного мошенничества МТС поможет вернуть до 1,5 млн рублей).

Комплексную защиту можно распространить на своих близких (до трех дополнительных участников), создав семейную группу. Отдельной платы за это взиматься не будет.

«Злоумышленники продолжают звонить менее информированным и защищенным людям, — поясняет Андрей Бийчук, директор Центра продуктов телеком-технологий. — Например, пожилые могут не распознать в моменте новую схему обмана, а дети и подростки, как правило, не обладают достаточным опытом и критическим мышлением».

По данным МТС, в 2025 году ее ИИ-охранник «Безопасный звонок» отрабатывал у детей и людей преклонного возраста в два раза чаще, чем у других абонентов. При этом пенсионерам мошенники предпочитали звонить около 11-ти утра, а подросткам — в районе 14:00, когда те обычно приходят домой из школы.

Остается надеяться, что с вводом в строй новой единой антифрод-платформы борьба с телефонным мошенничеством в России вступит в новую фазу и принесет долгожданные, еще более существенные плоды.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru