

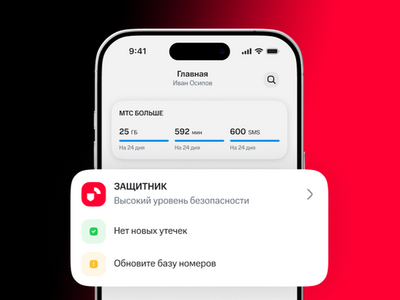

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

МТС объявил о запуске новой услуги: абоненты смогут в реальном времени получать уведомления (СМС, пуши) о подозрительных звонках членам их семьи. Новая функция доступна в рамках платной подписки «Защитник+ для семьи».

В пакет также включены сервис блокировки мошеннических и спам-звонков, услуга «Безопасный звонок» и страхование (в случае кражи денег посредством телефонного мошенничества МТС поможет вернуть до 1,5 млн рублей).

Комплексную защиту можно распространить на своих близких (до трех дополнительных участников), создав семейную группу. Отдельной платы за это взиматься не будет.

«Злоумышленники продолжают звонить менее информированным и защищенным людям, — поясняет Андрей Бийчук, директор Центра продуктов телеком-технологий. — Например, пожилые могут не распознать в моменте новую схему обмана, а дети и подростки, как правило, не обладают достаточным опытом и критическим мышлением».

По данным МТС, в 2025 году ее ИИ-охранник «Безопасный звонок» отрабатывал у детей и людей преклонного возраста в два раза чаще, чем у других абонентов. При этом пенсионерам мошенники предпочитали звонить около 11-ти утра, а подросткам — в районе 14:00, когда те обычно приходят домой из школы.

Остается надеяться, что с вводом в строй новой единой антифрод-платформы борьба с телефонным мошенничеством в России вступит в новую фазу и принесет долгожданные, еще более существенные плоды.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru