


Баг в ESXi-версии Nitrogen не позволяет расшифровать файлы даже с выкупом

Баг в ESXi-версии Nitrogen не позволяет расшифровать файлы даже с выкупом

Баг в ESXi-версии Nitrogen не позволяет расшифровать файлы даже с выкупом

Мудрый совет никогда не платить вымогателям особенно значим для жертв Nitrogen: в коде версии шифровальщика для VMware ESXi обнаружена ошибка, из-за которой вернуть файлам первозданный вид не смогут даже сами авторы атаки.

Уплата требуемого выкупа в данном случае бесполезна, жертву могут спасти только предусмотрительно сделанные резервные копии.

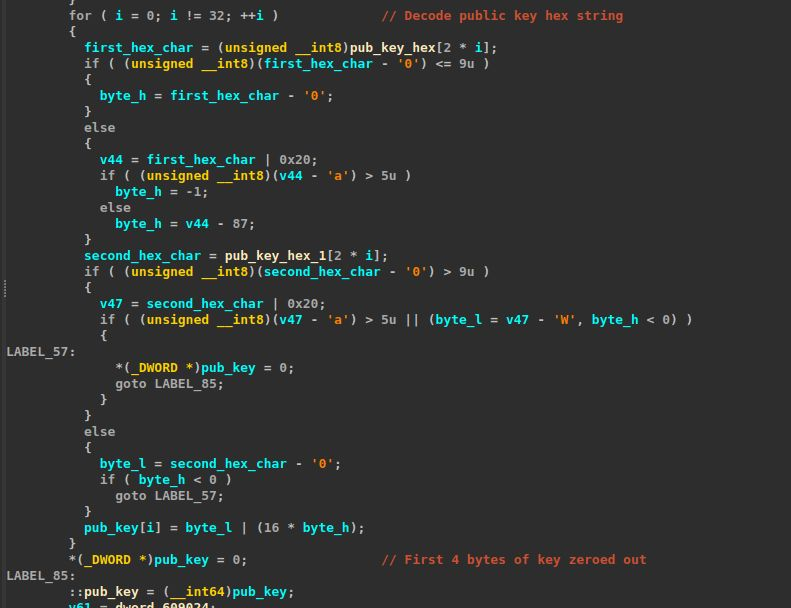
Приступая к шифрованию данных на сервере, Nitrogen создает для каждого файла пару ключей Curve25519, сначала приватный, а затем публичный — по идее, на основе приватного, чтобы в результате обмена получить общий секрет и использовать его как ключ ChaCha8 для шифрования данных с последующим сохранением.

Как оказалось, из-за допущенной программной ошибки при загрузке публичного ключа происходит перезапись четырех начальных байтов, и узнать, каков парный ему приватный ключ, больше невозможно.


Шифровальщик Nitrogen, по словам исследователей, создан на основе слитых в Сеть исходников печально известного Conti. Первые случаи вымогательства с его помощью были зафиксированы в сентябре 2024 года.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru