


База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

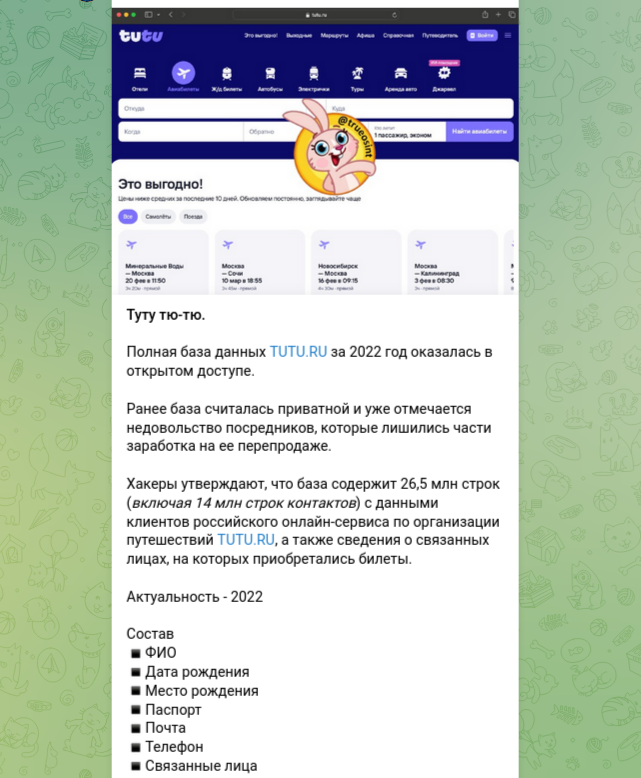
В открытом доступе обнаружена полная база данных сервиса бронирования Tutu.ru, украденная ещё в июле 2022 года. Появление новых данных не подтверждено. База насчитывает 26,5 млн строк, включая около 14 млн записей с контактной информацией. В массиве содержатся ФИО, номера телефонов, адреса электронной почты, почтовые адреса, дата и место рождения, паспортные данные, а также сведения о связанных лицах.

О публикации полной базы данных Tutu.ru образца 2022 года сообщил телеграм-канал True Osint.

Как отдельно отмечают авторы канала, с момента утечки в 2022 году эта база считалась «приватной» и распространялась ограниченным кругом посредников. Появление всего массива в открытом доступе, по их словам, вызвало заметное недовольство среди тех, кто ранее зарабатывал на перепродаже этих данных.

В пресс-службе Tutu.ru, комментируя ситуацию в ответ на запрос ТАСС, заявили, что в опубликованном массиве отсутствуют новые сведения. Вся информация относится исключительно к периоду до 2022 года.

Сам инцидент произошёл в начале июля 2022 года. Тогда злоумышленники заявили о компрометации трёх таблиц базы данных сервиса, одну из которых вскоре выложили в открытый доступ.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru