


База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

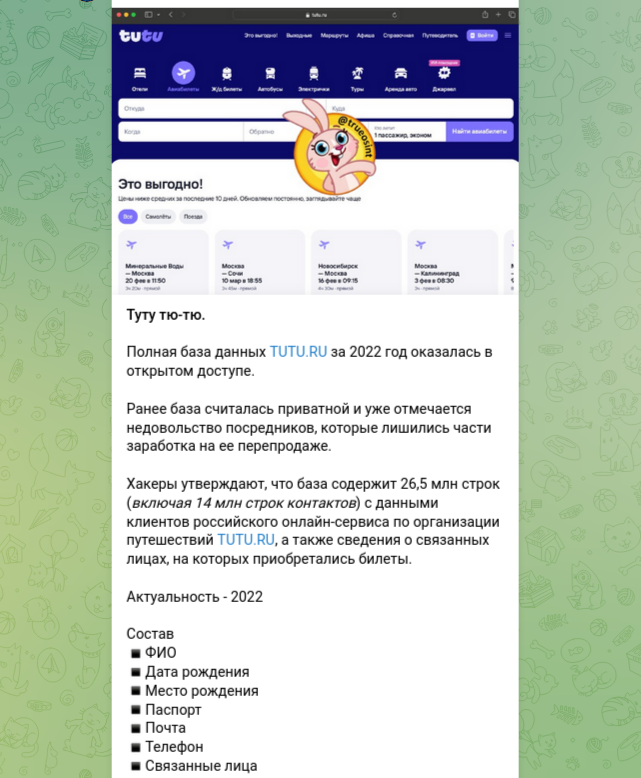
В открытом доступе обнаружена полная база данных сервиса бронирования Tutu.ru, украденная ещё в июле 2022 года. Появление новых данных не подтверждено. База насчитывает 26,5 млн строк, включая около 14 млн записей с контактной информацией. В массиве содержатся ФИО, номера телефонов, адреса электронной почты, почтовые адреса, дата и место рождения, паспортные данные, а также сведения о связанных лицах.

О публикации полной базы данных Tutu.ru образца 2022 года сообщил телеграм-канал True Osint.

Как отдельно отмечают авторы канала, с момента утечки в 2022 году эта база считалась «приватной» и распространялась ограниченным кругом посредников. Появление всего массива в открытом доступе, по их словам, вызвало заметное недовольство среди тех, кто ранее зарабатывал на перепродаже этих данных.

В пресс-службе Tutu.ru, комментируя ситуацию в ответ на запрос ТАСС, заявили, что в опубликованном массиве отсутствуют новые сведения. Вся информация относится исключительно к периоду до 2022 года.

Сам инцидент произошёл в начале июля 2022 года. Тогда злоумышленники заявили о компрометации трёх таблиц базы данных сервиса, одну из которых вскоре выложили в открытый доступ.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru