


База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

База данных клиентов Tutu.ru 2022 года оказалась в открытом доступе

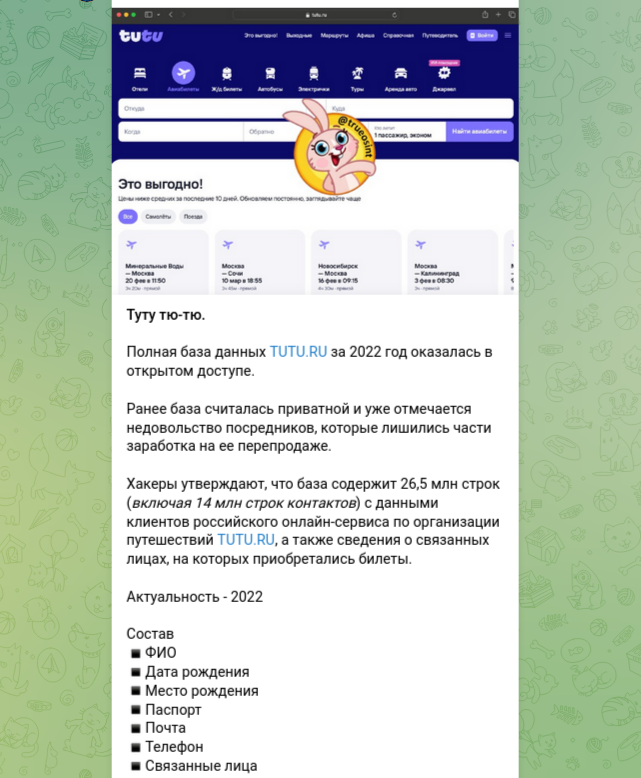
В открытом доступе обнаружена полная база данных сервиса бронирования Tutu.ru, украденная ещё в июле 2022 года. Появление новых данных не подтверждено. База насчитывает 26,5 млн строк, включая около 14 млн записей с контактной информацией. В массиве содержатся ФИО, номера телефонов, адреса электронной почты, почтовые адреса, дата и место рождения, паспортные данные, а также сведения о связанных лицах.

О публикации полной базы данных Tutu.ru образца 2022 года сообщил телеграм-канал True Osint.

Как отдельно отмечают авторы канала, с момента утечки в 2022 году эта база считалась «приватной» и распространялась ограниченным кругом посредников. Появление всего массива в открытом доступе, по их словам, вызвало заметное недовольство среди тех, кто ранее зарабатывал на перепродаже этих данных.

В пресс-службе Tutu.ru, комментируя ситуацию в ответ на запрос ТАСС, заявили, что в опубликованном массиве отсутствуют новые сведения. Вся информация относится исключительно к периоду до 2022 года.

Сам инцидент произошёл в начале июля 2022 года. Тогда злоумышленники заявили о компрометации трёх таблиц базы данных сервиса, одну из которых вскоре выложили в открытый доступ.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru