


Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

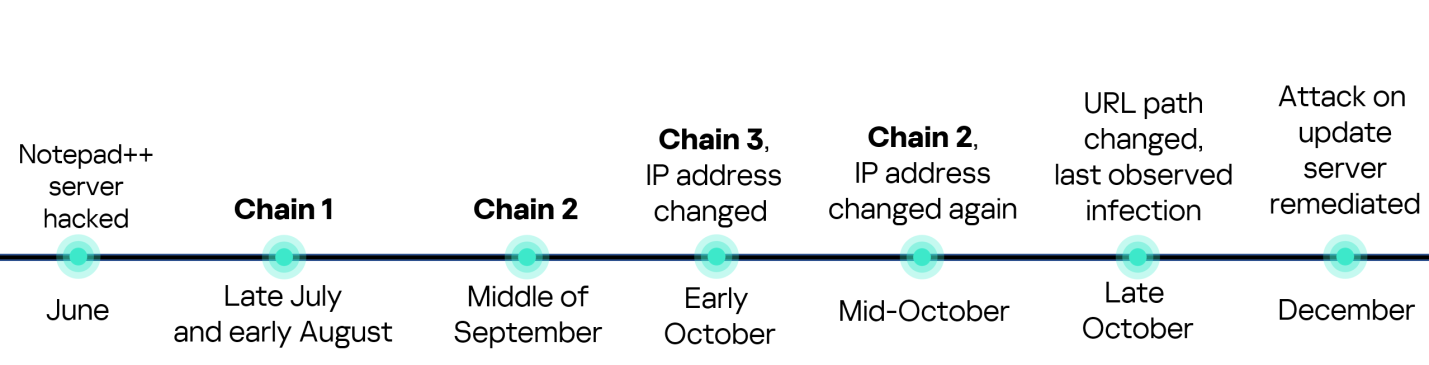
В «Лаборатории Касперского» изучили данные телеметрии об атаках с использованием обновлений Notepad++ и пришли к выводу, что за три месяца злодеи как минимум трижды переписывали заново схему заражения.

Изменялось все: используемые IP-адреса, домены, хеши файлов с полезной нагрузкой. Во всех случаях в финале на Windows-машину жертвы устанавливался маячок Cobalt Strike, обеспечивающий удаленный доступ атакующим.

В поле зрения других специалистов по ИБ попал и был обнародован лишь один порядок доставки вредоносов под видом апдейта Notepad++. Новое исследование расширило список известных индикаторов компрометации, и потенциальные жертвы заражения теперь могут провести более тщательную проверку своих активов.


«Тем, кто уже проверил свои системы по известным IoC и ничего не нашёл, не стоит думать, что угрозы нет, — предупреждает эксперт Kaspersky GReAT Георгий Кучерин. — Поскольку злоумышленники часто меняли инструменты, нельзя исключать, что существуют и иные цепочки заражения, которые пока ещё не выявлены».

На настоящий момент выявлены несколько мишеней, заинтересовавших авторов атаки на Notepad++ (все попытки заражения пресечены):

  • индивидуальные пользователи продукта во Вьетнаме, Сальвадоре, Австралии;
  • госструктура Филиппин;
  • финансовая организация в Сальвадоре;
  • вьетнамский ИТ-провайдер.
Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru