


Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

Какая Nyash! Windows-вымогатель только пугает, не шифруя файлы

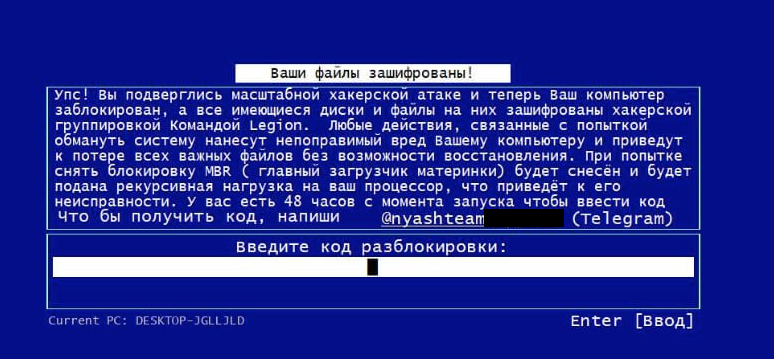
В конце прошлого года специалисты F6 обнаружили нового Windows-зловреда, выводящего на экран требование выкупа за расшифровку файлов. Анализ показал, что это тривиальный блокировщик, замаскированный под более опасную угрозу.

Вредонос препятствует закрытию активного окна, вызову диспетчера задач, перезагрузке ОС через перехват нажатия горячих клавиш.

Он также умеет определять свой запуск в виртуальных средах / песочницах и вносить изменения в реестр для закрепления в системе. Функции шифрования данных у вымогателя-блокера отсутствуют.

В создаваемой им записке (info-Locker.txt) упомянуто имя автора атаки — некая «Команда Legion». Для получения спасительного кода жертве предлагается воспользоваться телеграм-контактом @nyashteam***.

Имя NyashTeam известно ИБ-сообществу с 2022 года. Данная группировка занимается продажей зловредов по модели MaaS (malware-as-a-service, «вредонос как услуга») и предоставляет клиентам хостинг админ-панелей, в основном в зоне RU.


Код разблокировки создается на основе ID зараженной машины, генерируемого зловредом, и времени его запуска. После правильного ввода вредонос удаляет себя из автостарта и завершает работу.

Как оказалось, обнаруженный блокировщик не так уж нов. Злоумышленники используют его в атаках как минимум с 2022 года, изменяя лишь авторство и телеграм-контакт в вымогательской записке.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru