


Android-троян Arsink прячется в облаках Google и заражает тысячи устройств

Android-троян Arsink прячется в облаках Google и заражает тысячи устройств

Android-троян Arsink прячется в облаках Google и заражает тысячи устройств

Исследователи обнаружили масштабную кампанию с использованием нового Android-трояна Arsink, открывающего удалённый доступ к девайсу жертвы. Вредонос не просто ворует данные, а фактически отдаёт заражённое устройство под полный контроль злоумышленников. При этом он умело прячется за легитимными сервисами Google и популярными мессенджерами.

По данным аналитиков, Arsink активно использует доверенную облачную инфраструктуру для управления и вывода данных.

В одних сборках вредонос загружает фото, аудио и другие крупные файлы через Google Apps Script прямо в Google Drive. В других — опирается на Firebase Realtime Database и Firebase Storage, иногда дополняя схему телеграм-ботами для быстрой эксфильтрации. Такой подход позволяет маскировать C2-трафик под обычную работу облачных сервисов.

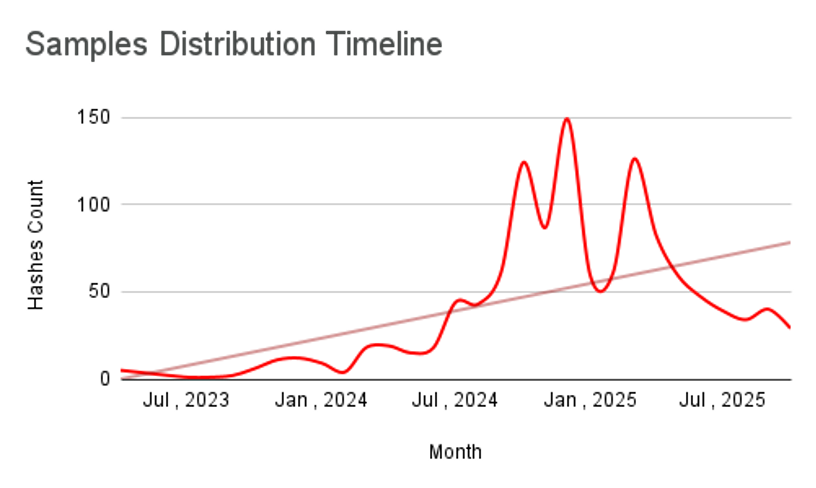
Масштабы кампании впечатляют. За время наблюдений специалисты зафиксировали 1 216 уникальных APK-хешей, что говорит о постоянной пересборке вредоносных приложений и высокой «текучке» версий. Из них 774 образца содержали логику загрузки данных через Google Apps Script, а всего было обнаружено 317 уникальных Firebase-ендпоинтов, использовавшихся как C2 или хранилища. Анализ инфраструктуры позволил восстановить около 45 тыс. уникальных IP-адресов жертв.


Распространяется Arsink в основном через социальную инженерию. Вредоносные APK распространяют в телеграм-каналах, Discord-сообществах и через прямые ссылки на файлообменники вроде MediaFire. В качестве приманки используются поддельные версии приложений более чем 50 известных брендов — от Google, YouTube и WhatsApp до Instagram, Facebook (WhatsApp, Instagram, Facebook принадлежат корпорации Meta, признанной экстремисткой и запрещённой в России) и TikTok.

Чаще всего это версии «mod», «pro» или «premium», которые обещают расширенные функции, но на деле почти не имеют полезной функциональности.

После установки такие приложения быстро запрашивают опасные разрешения и практически незаметно уходят работать в фоне. Исследователи выделили несколько операционных вариантов Arsink: версии с Firebase и Apps Script, варианты с прямой отправкой данных в Telegram, а также дропперы, которые извлекают вторичный APK прямо из ресурсов приложения.

Возможности трояна весьма широки. Он собирает идентификаторы устройства, внешний IP-адрес, приблизительное местоположение, адреса Google-аккаунтов, СМС-сообщения, журналы вызовов и контакты. Помимо этого Arsink может записывать звук с микрофона, перечислять фото и файлы во внешнем хранилище, управлять файлами, инициировать звонки, включать фонарик, вибрацию, выводить сообщения и даже стирать данные на карте памяти.

В Google подчеркнули, что известные версии Arsink не распространяются через Google Play, а Play Protect может блокировать подозрительные приложения, включая установленные из сторонних источников.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru