

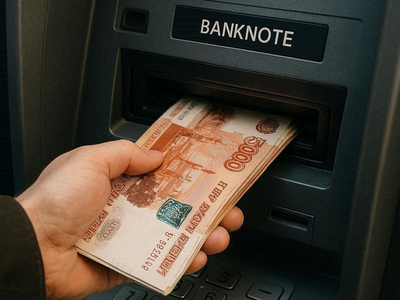

Минфин предложил ограничить внесение наличных через банкоматы

Минфин предложил ограничить внесение наличных через банкоматы

Минфин предложил ограничить внесение наличных через банкоматы

Министерство финансов предложило ввести лимит на внесение наличных через терминалы и банкоматы: не более 1 млн рублей в месяц на одного человека. Соответствующие поправки в закон «О банках и банковской деятельности» уже направлены на согласование в Банк России и Росфинмониторинг.

О готовящихся изменениях сообщил источник «Интерфакса». Сейчас каких-либо ограничений на такие операции не существует.

В пояснительной записке к законопроекту отмечается, что через внесение крупных сумм наличных в банковскую систему могут попадать средства с неустановленным происхождением. Новые меры, по замыслу авторов инициативы, должны снизить этот риск.

Кроме того, Минфин предлагает запретить регистрацию наличных расчетов между физическими и юридическими лицами, если сумма одной сделки превышает 5 млн рублей или если совокупный объем таких операций за месяц достигает 50 млн рублей. Ограничения планируется распространить в том числе и на сделки с недвижимостью.

Реализация этих изменений потребует серьезной доработки банковских систем и бизнес-процессов. Поэтому в случае принятия закон вступит в силу лишь через 180 дней после завершения всех процедур в Федеральном Собрании и подписания документа президентом.

«Интерфакс» связывает появление инициативы с призывами усилить контроль за оборотом наличных, которые озвучил президент Владимир Путин на заседании Совета по стратегическому развитию и национальным проектам в декабре 2025 года. Тогда же вице-премьер Александр Новак говорил о подготовке плана по «обелению» экономики, предусматривающего, в частности, рост доли безналичных расчетов.

Ранее, с 1 сентября 2025 года, Банк России уже предоставил банкам право ограничивать выдачу наличных при возникновении сомнений в характере операций. Перечень признаков таких операций был расширен с 1 января.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru